 NexBrowser指纹浏览器-官方博客Blog
代理在客户端里显示“已连接”,只能说明到代理服务器的通道是通的,不能说明浏览器里所有流量都走了这条通道。检测页出现“IP 不一致”,常见原因有四类:
- 把代理的接入地址当成了出口 IP;
- WebRTC 走 UDP,绕开了代理;
- 本机 IPv6 直连了目标站;
- 扩展或分流规则让页面走了直连。
还有一种情况根本不是泄露,只是不同 IP 数据库给同一个 IP 标了不同的城市。
所以别急着换代理。先看检测页上到底是哪一栏对不上,再对号排查。
第一步:确认“不一致”出在哪一栏
打开检测页,按下面的顺序逐栏核对:
- 页面主 IP(常标作 Remote IP、Your IP):这是网页请求实际到达服务器时的来源地址,也就是代理出口。
- WebRTC 一栏:浏览器通过 STUN 探测得到的地址。
- IPv6 一栏:页面有没有拿到一个 IPv6 地址,这个地址是不是你本地宽带的。
- 归属地、运营商标签:城市、ISP、ASN。
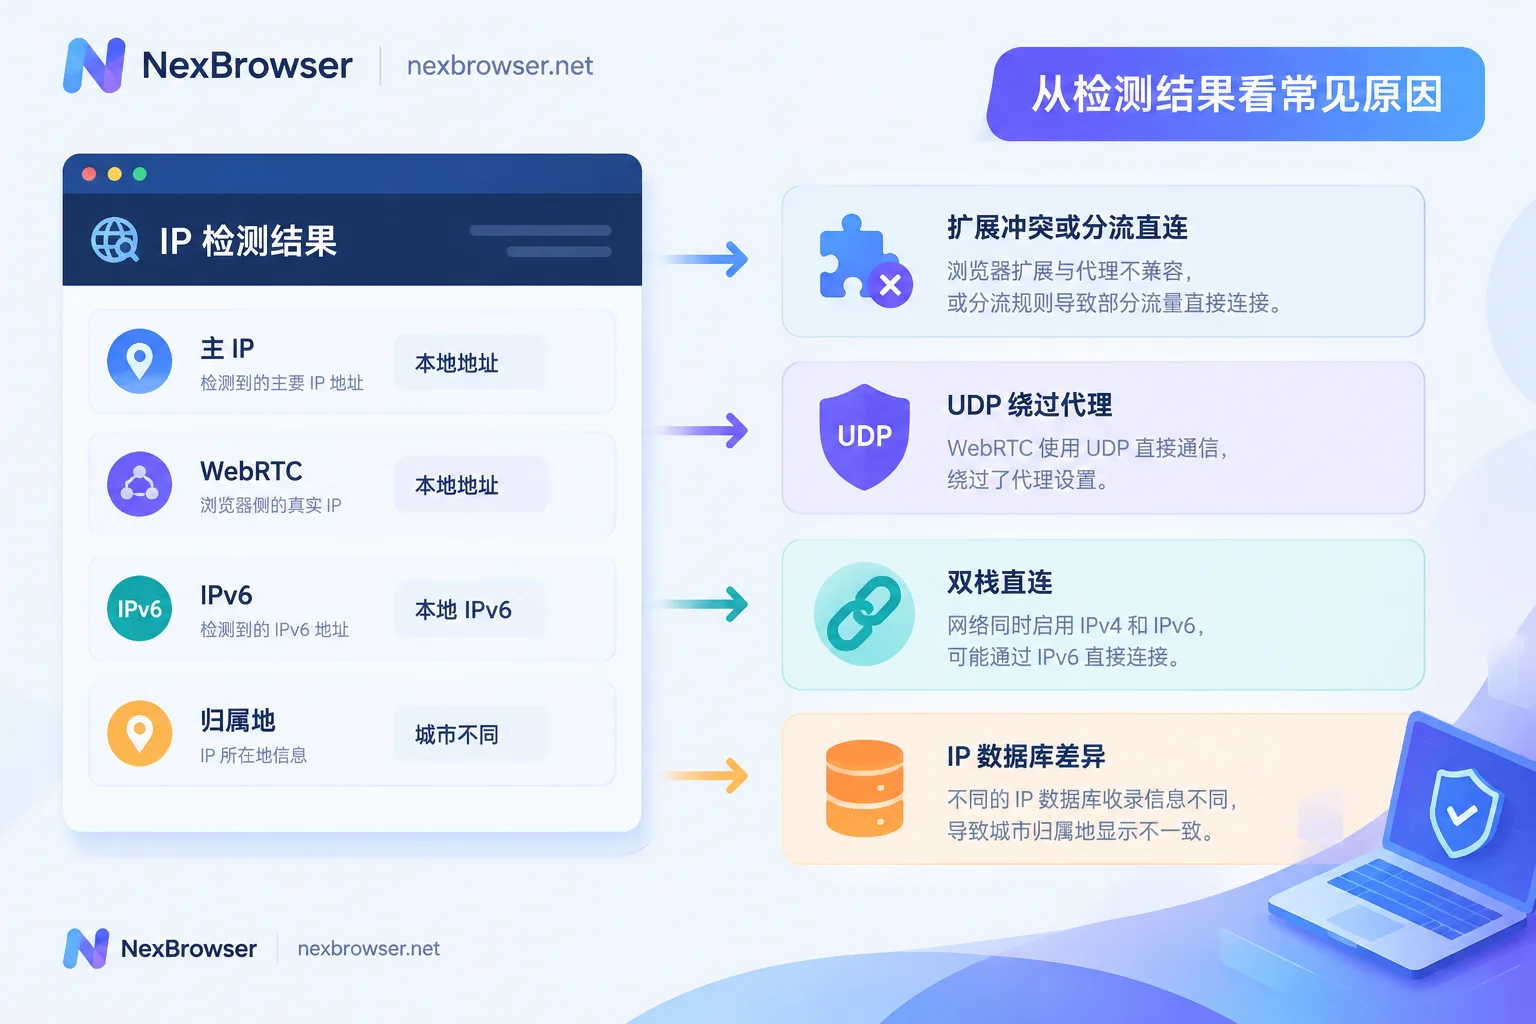
下面四种情况各有对应的原因:
- 主 IP 就是你本地的宽带 IP:代理没接管页面流量,按“页面直接显示本地 IP”那一节查。
- 主 IP 是代理出口,WebRTC 却显示本地地址:按 WebRTC 那一节处理。
- 主 IP 正常,但多出一个本地 IPv6:按 IPv6 那一节处理。
- IP 地址本身没变,只是城市对不上:多半是数据库差异,看最后一节。
主 IP 和代理里填的地址不一样:很多时候是正常的
代理配置里填的 Host,是接入网关的地址,不一定就是出口。很多服务商使用反向连接网关,所有用户连同一个入口主机和端口,流量再从网关转发到实际的出口节点。检测页看到的是出口节点,和你填的 Host 对不上,属于架构如此,不算故障。
怎么确认:到代理服务商后台或文档里查这条线路分配到的出口 IP,用它和检测页对比,不要用 Host 对比。
如果用的是动态旋转代理,问题会更明显。每个会话、甚至同一个页面里的不同异步请求,都可能被分到不同出口。于是检测页上几个字段各显示一个 IP,刷新一次又变一批。
这类代理如果要长时间挂着登录,应改用粘性会话(sticky session),让出口在一段时间内固定,并多刷新几次,确认出口在中途不变。具体做法见指纹浏览器支持动态旋转代理吗。
主 IP 正确,WebRTC 显示本地地址
这是最常见的“半泄露”。WebRTC 建立连接时默认用 UDP 去和 STUN/TURN 服务器通信。多数 HTTP 代理,以及没有配置 UDP 转发的 SOCKS5 代理,都接管不了这部分流量。结果就是:网页请求走了代理,WebRTC 探测却绕开代理,拿到了本机信息。
先看检测页列出的 candidate 类型,判断暴露到哪一层:
- host:本机网卡地址,通常是 192.168.x.x 这类局域网 IP。它不是你的公网身份,但与代理出口放在一起会显得矛盾。
- srflx:STUN 服务器看到的公网地址。如果这里是你自家宽带的公网 IP,就是真实泄露,需要优先处理。
- relay:经 TURN 中继的地址。
处理方式取决于你用的浏览器:
- 普通 Chrome 或 Chromium:可以通过 WebRTC IP 处理策略限制非代理 UDP(如
disable_non_proxied_udp),也可以用可信的扩展限制 WebRTC。注意这会影响依赖 WebRTC 的网页通话等功能。 - 多账号浏览器环境:在该环境的指纹参数里检查 WebRTC 项。把它设成与代理出口一致的替换方式,或在业务不需要时禁用。具体选项名称以客户端界面为准。
改完之后,重新打开环境再测。srflx 一栏不再出现本地公网 IP,才算解决。
HTTP 和 SOCKS5 在这一点上的区别,以及 DNS 要怎么一起核对,可以看SOCKS5 和 HTTP 代理绑定浏览器有什么区别。
多出一个 IPv6 地址:双栈直连绕过了代理
如果你的宽带有原生 IPv6,而代理只支持 IPv4,就会出现这种情况。目标站点同时支持 IPv6 时,浏览器的 Happy Eyeballs 机制会让 IPv4 和 IPv6 竞速连接,IPv6 那一路可能不经过代理,直接连到检测页。
怎么确认:用专门的 IPv6 泄露测试页看是否检测到 IPv6 地址,再判断它是不是本地运营商的地址。
怎么处理,二选一:
- 换一个完整支持 IPv6 的代理;
- 在浏览器环境里或系统网络设置中禁用 IPv6。
如果你的业务并不需要 IPv6,禁用是更直接的做法。
页面直接显示本地 IP:查扩展、分流规则和残留配置
主 IP 都是本地宽带地址,说明页面流量压根没走代理。常见原因是环境里装了第三方 VPN 或代理扩展,它和环境自带的代理设置抢接管权;或者某条分流规则把检测站的域名放进了直连名单。这时外层代理测试显示连通,页面却回落到直连。
按这个顺序排查:
- 停用环境里所有 VPN 或代理类扩展。一个环境只保留一套代理设置。
- 检查分流规则或 PAC 配置,确认检测站和目标站没有被设成直连。
- 清掉该环境的网络配置缓存,完全关闭环境后重新启动。只刷新页面,有时还会沿用旧连接。
- 回到客户端,看代理检测有没有真正返回出口 IP。只显示“已连接”还不够。
IP 一样,城市却不一样
不同检测站引用的数据库不同,比如 IP2Location、MaxMind、IPinfo,它们的更新频率和归类规则也不一样。住宅 IP 和新划拨的网段,尤其容易出现 A 站说在洛杉矶、B 站说在达拉斯的情况。
判断是否真的变了,要看原始 IP 地址和 ASN,不要看城市名。IP 和 ASN 都没变,就不是代理出了问题。
如果平台在意的是时区、语言和 IP 所在地是否吻合,可以参考IP 与浏览器时区、语言不匹配的排查,把环境参数对齐到 IP 实际所在地。
一份排查顺序
- 在客户端做一次代理检测,记下返回的出口 IP 和 ASN。
- 打开环境,用检测页核对主 IP 是否等于这个出口。
- 看 WebRTC 栏的 srflx 是否是本地公网 IP。
- 用 IPv6 测试页,看有没有本地 IPv6。
- 停用多余扩展,检查分流规则后重启环境再测。
- 归属地有出入时,以 IP 和 ASN 为准。
每改一项就重测一次,这样才能知道是哪一步起了作用。想系统地核查环境还有哪些地方可能泄露,可以对照检测指纹浏览器环境伪装泄漏的核对清单。
在 NexBrowser 里怎么做这一步
在 NexBrowser 中,每个环境都有独立的代理、Cookie、缓存和本地存储,指纹参数也按环境单独配置。代理支持 HTTP、HTTPS、SOCKS5 批量导入和一键检测,可以在启动环境前先确认它返回的出口。检测拿到的出口就是你后续核对检测页的基准。既可以导入自有代理,也可以一键绑定 NexIP 住宅 IP。
绑定代理、读出口的具体操作,见绑代理与核对出口。客户端目前支持 Windows,可以从下载页获取。
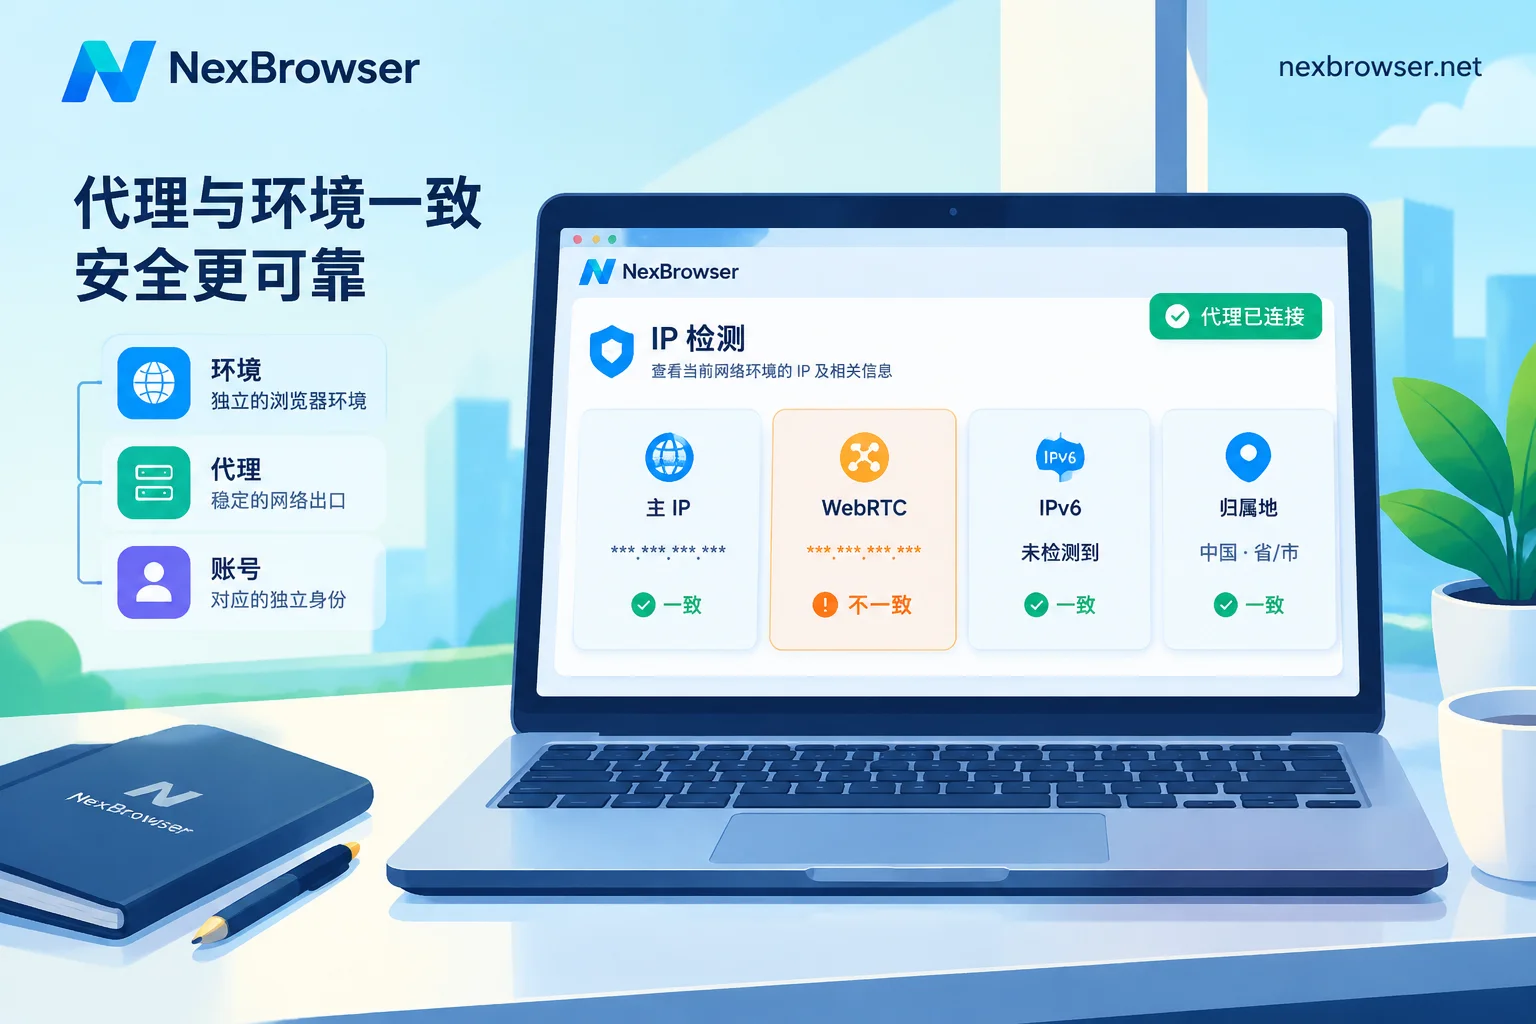
最后提醒一句:主 IP、WebRTC、IPv6 三栏都对上,只说明这个环境当前没有明显的网络层矛盾。它不保证平台不做关联,账号的使用方式同样重要。


评论(0)