 NexBrowser指纹浏览器-官方博客Blog
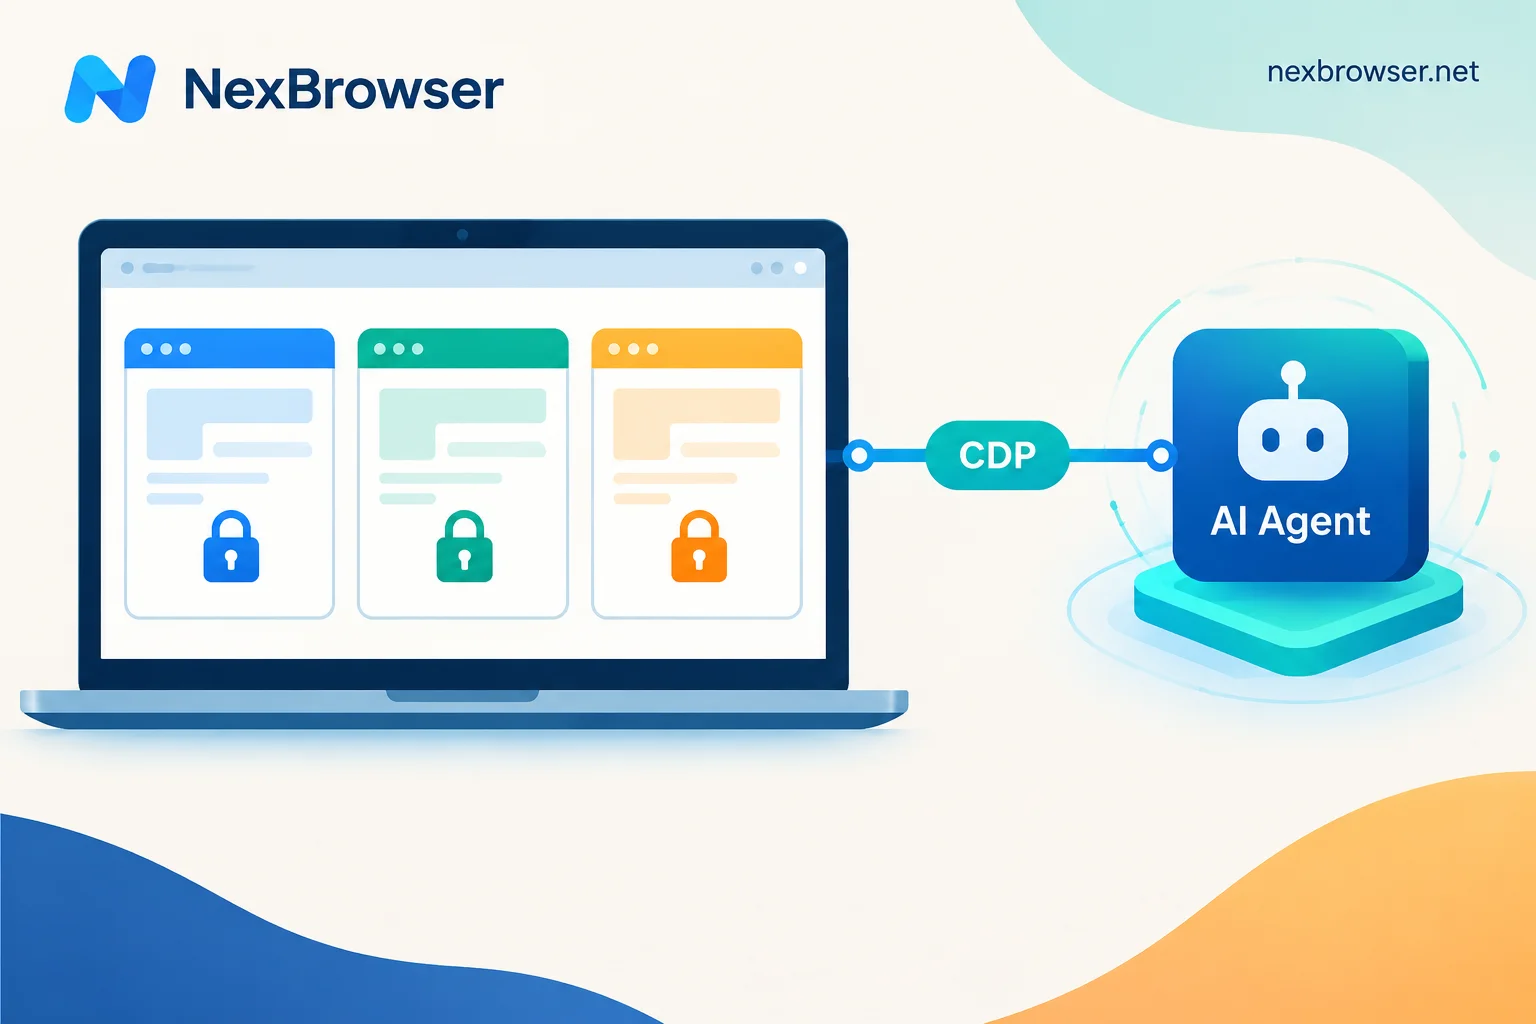
browser-use 和 Playwright MCP 怎么接指纹浏览器:用 CDP 连上已启动的环境
把 AI Agent 接到指纹浏览器上,关键是让 Agent「连接」而不是「启动」浏览器。本文按顺序讲清:怎么用 Local API 启动指定环境并拿到 CDP 调试地址,browser-use 的 cdp_url 和 Playwright MCP 的 --cdp-endpoint 分别怎么填,接上之后怎么确认代理出口和指纹真的生效,以及端口漂移、跨机连接、多窗口并发这三类常见卡点怎么处理。
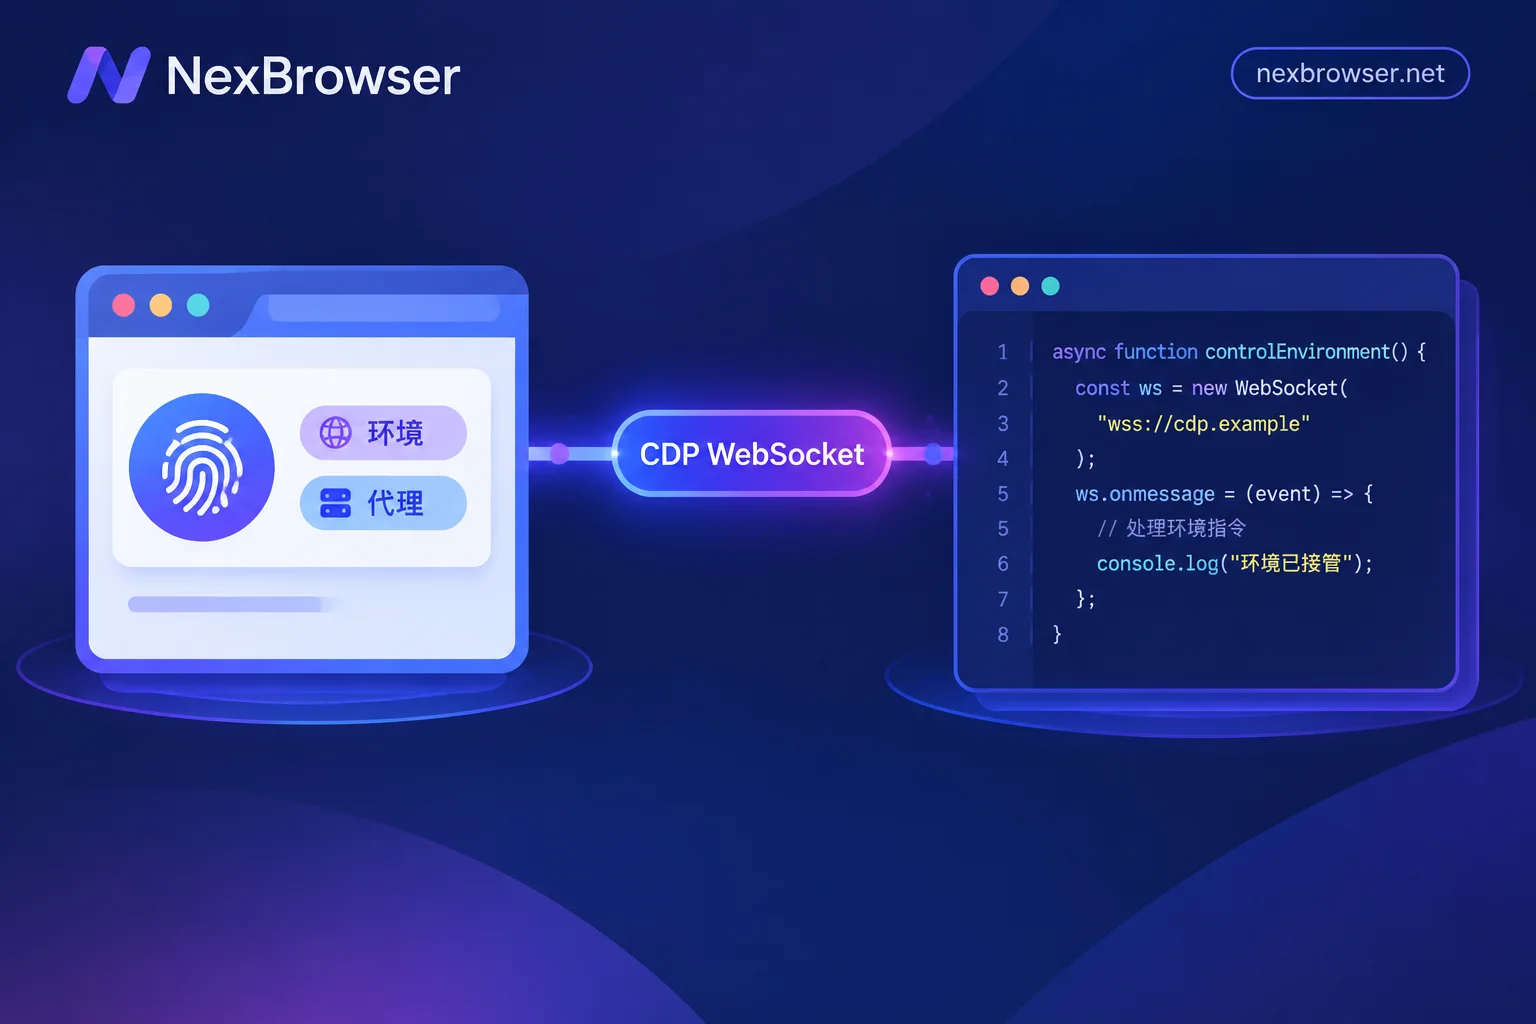
Puppeteer / Playwright 接管指纹浏览器环境:连接而不是启动
要让脚本跑在已经配好指纹、代理和登录态的环境里,正确做法是先用 Local API 启动指定环境拿到 CDP 调试地址,再用 puppeteer.connect() 或 chromium.connectOverCDP() 挂上去。本文给出完整动作顺序、两个框架的写法差异、接管后必须做的三处核对,以及脚本结束时该 disconnect 还是关环境。