 NexBrowser指纹浏览器-官方博客Blog
指纹浏览器API怎么用才不踩坑:从Local API加CDP接管到MCP直连的实战指南
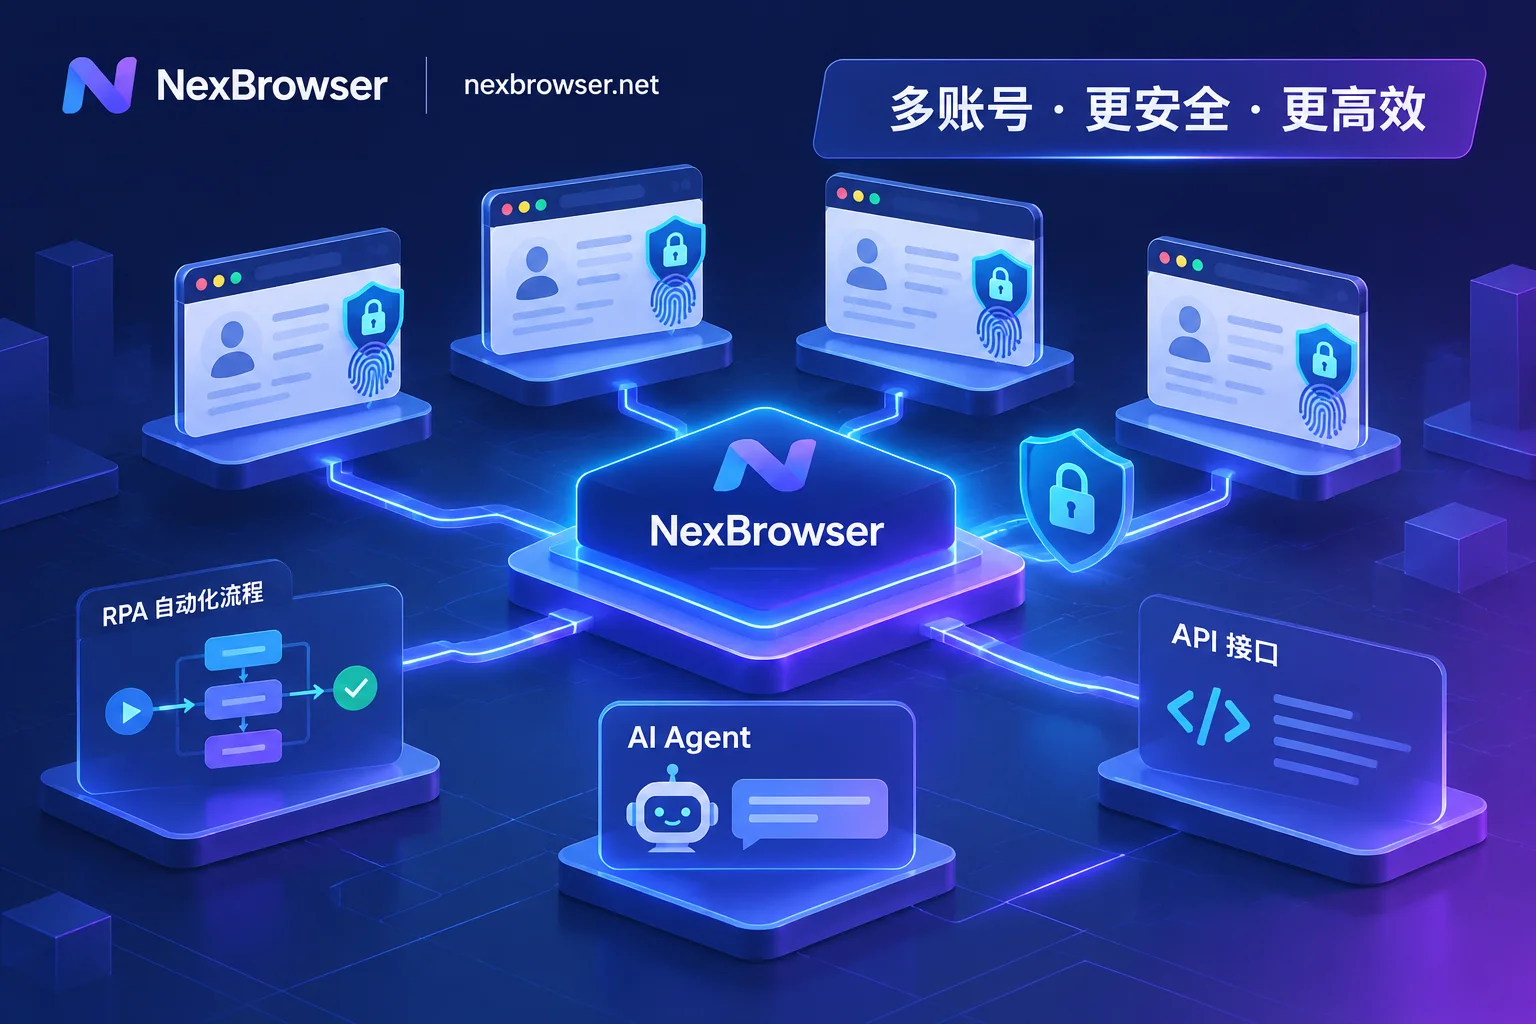
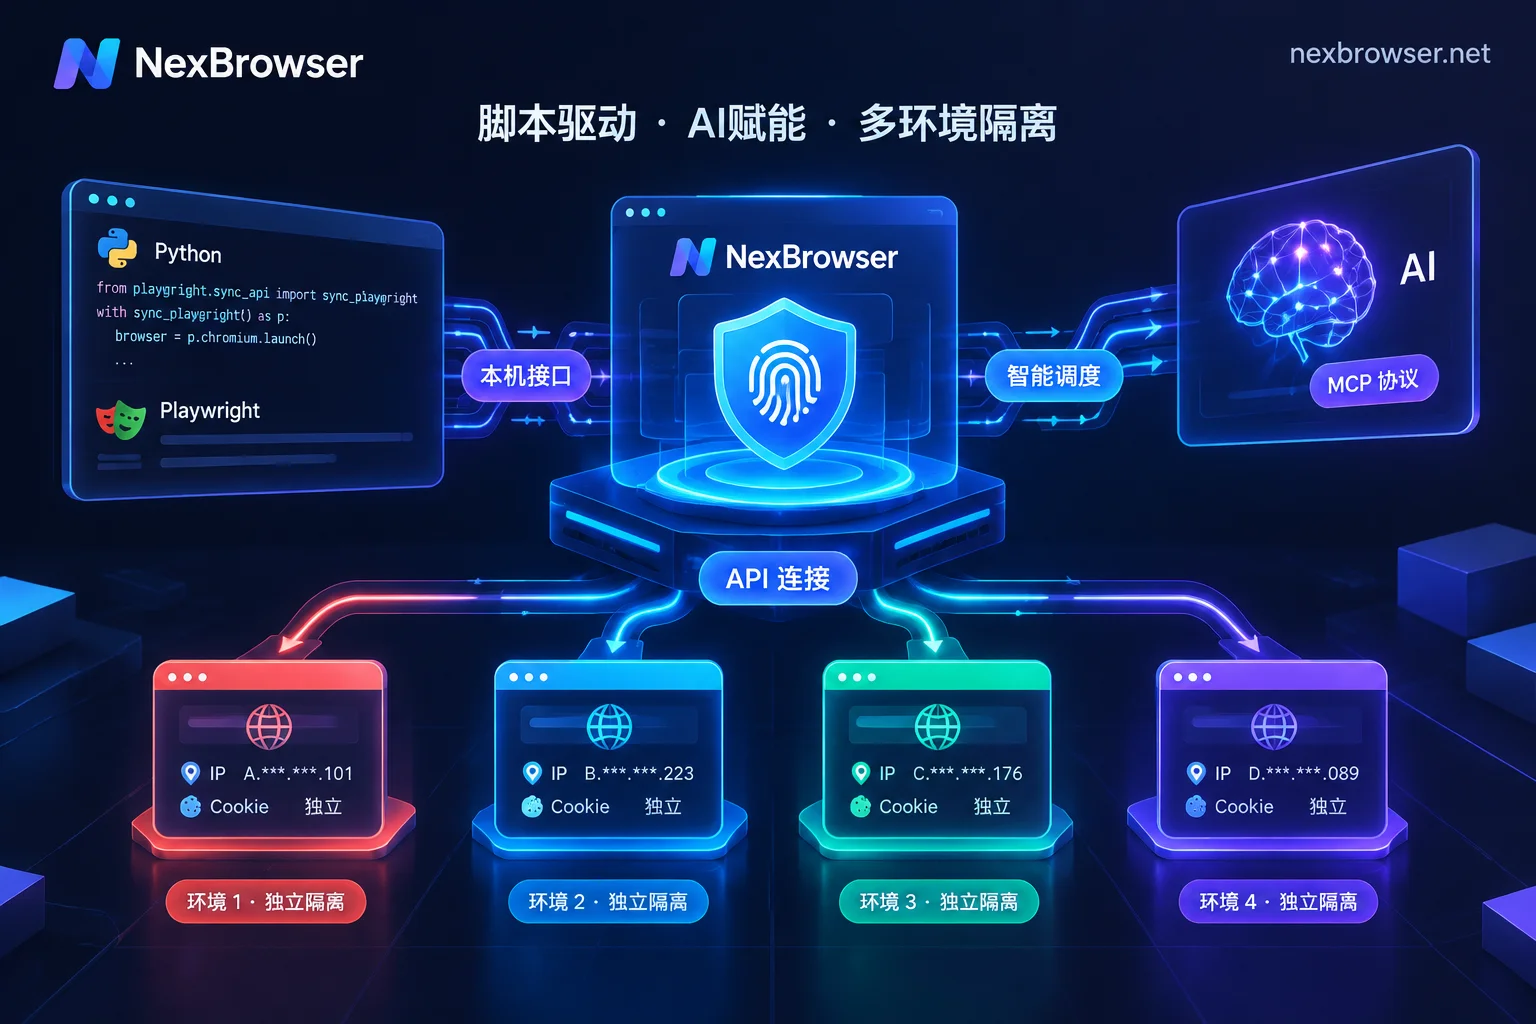
详解指纹浏览器API的两种核心接入方式(Local API + CDP接管与原生MCP直连),剖析自动化脚本掉登录、指纹失效、代理绕行等常见陷阱,并给出基于NexBrowser的避坑清单与选型标准。
browser-use 和 Playwright MCP 怎么接指纹浏览器:用 CDP 连上已启动的环境
把 AI Agent 接到指纹浏览器上,关键是让 Agent「连接」而不是「启动」浏览器。本文按顺序讲清:怎么用 Local API 启动指定环境并拿到 CDP 调试地址,browser-use 的 cdp_url 和 Playwright MCP 的 --cdp-endpoint 分别怎么填,接上之后怎么确认代理出口和指纹真的生效,以及端口漂移、跨机连接、多窗口并发这三类常见卡点怎么处理。
Puppeteer / Playwright 接管指纹浏览器环境:连接而不是启动
要让脚本跑在已经配好指纹、代理和登录态的环境里,正确做法是先用 Local API 启动指定环境拿到 CDP 调试地址,再用 puppeteer.connect() 或 chromium.connectOverCDP() 挂上去。本文给出完整动作顺序、两个框架的写法差异、接管后必须做的三处核对,以及脚本结束时该 disconnect 还是关环境。
Local API 怎么启动环境并拿到调试端口:从一次请求到框架接管
用本机 HTTP 接口按环境 ID 拉起浏览器、解析返回的调试端口与 wsEndpoint,再分别接到 Puppeteer、Playwright 和 Selenium 上。含就绪校验、进程回收和常见连不上的排查顺序。