 NexBrowser指纹浏览器-官方博客Blog
在规模化运营跨境店铺、社媒矩阵或执行数据采集任务时,纯靠人工点按很快就会遇到人效天花板。越来越多技术与运营团队开始用 Playwright、Puppeteer、Selenium 编写自动化脚本,或者引入 browser-use、Claude Code、Cursor 等 AI 工具来操控网页。
但不少开发者在第一步就踩了坑:脚本直接拉起了一个干净的默认 Chromium 浏览器,结果不仅丢失了原有的账号登录态,还因为暴露了本机真实 IP 和原生指纹特征,导致账号触发二步验证甚至直接被封。
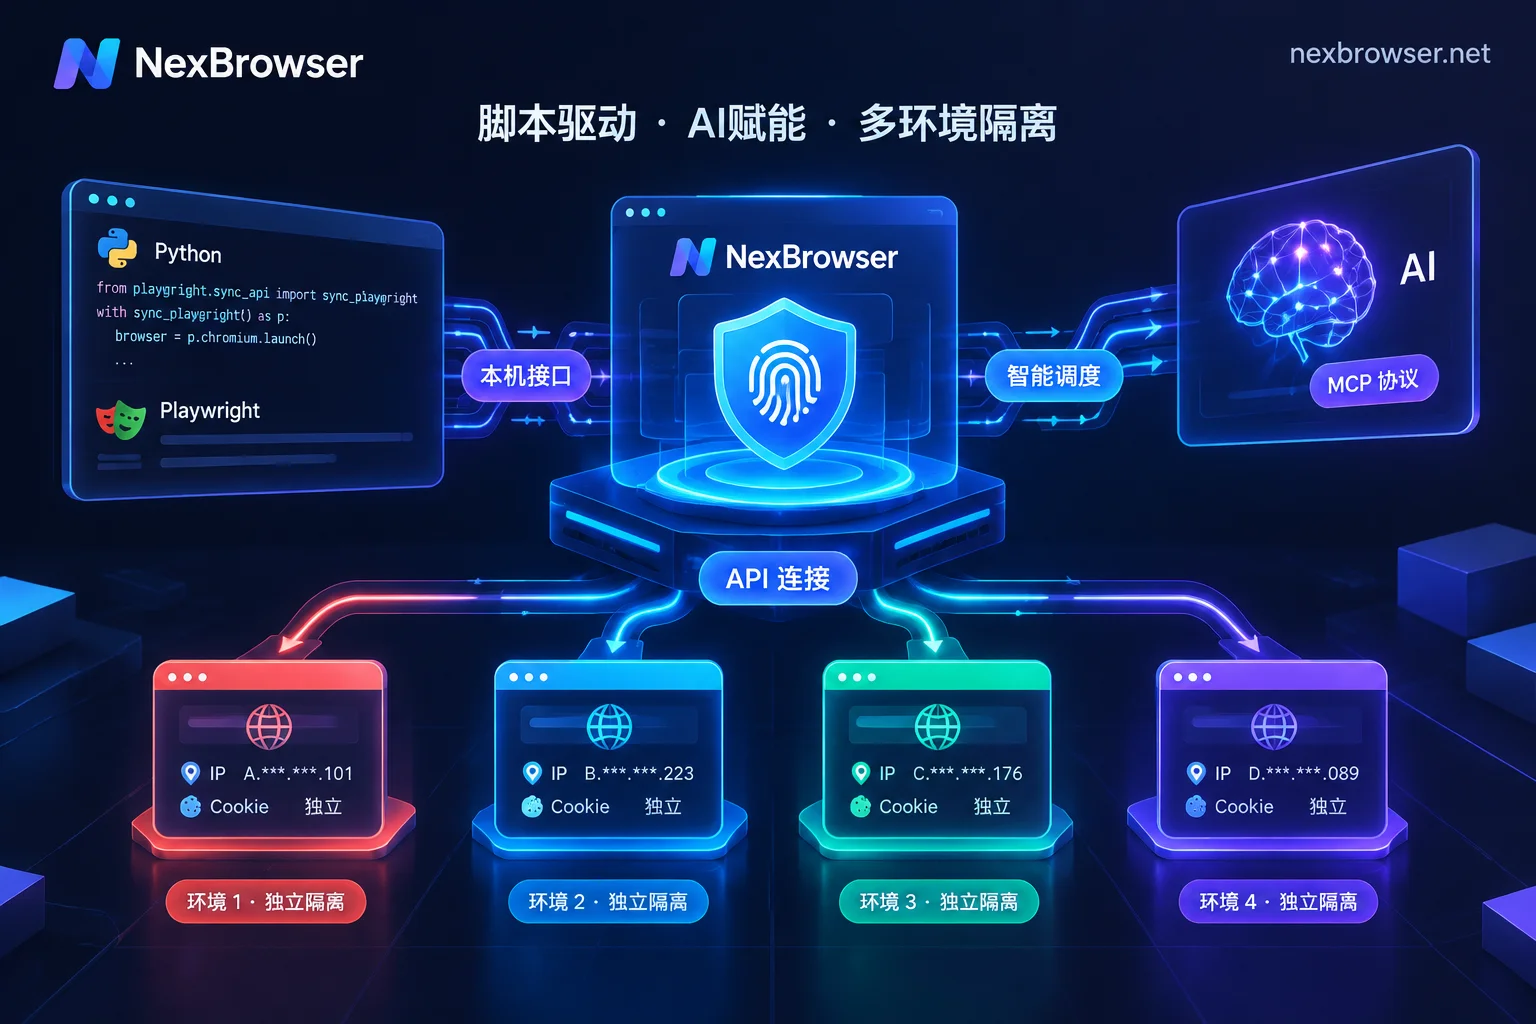
要让自动化代码和 AI Agent 在安全的环境里跑起来,核心桥梁就是指纹浏览器 API。本文将拆解指纹浏览器 API 的底层工作逻辑、两种主流接入路径,以及实战中最容易引发环境失效的四个技术陷阱。
一、为什么自动化脚本不能直接 launch 浏览器,而必须走指纹浏览器 API?
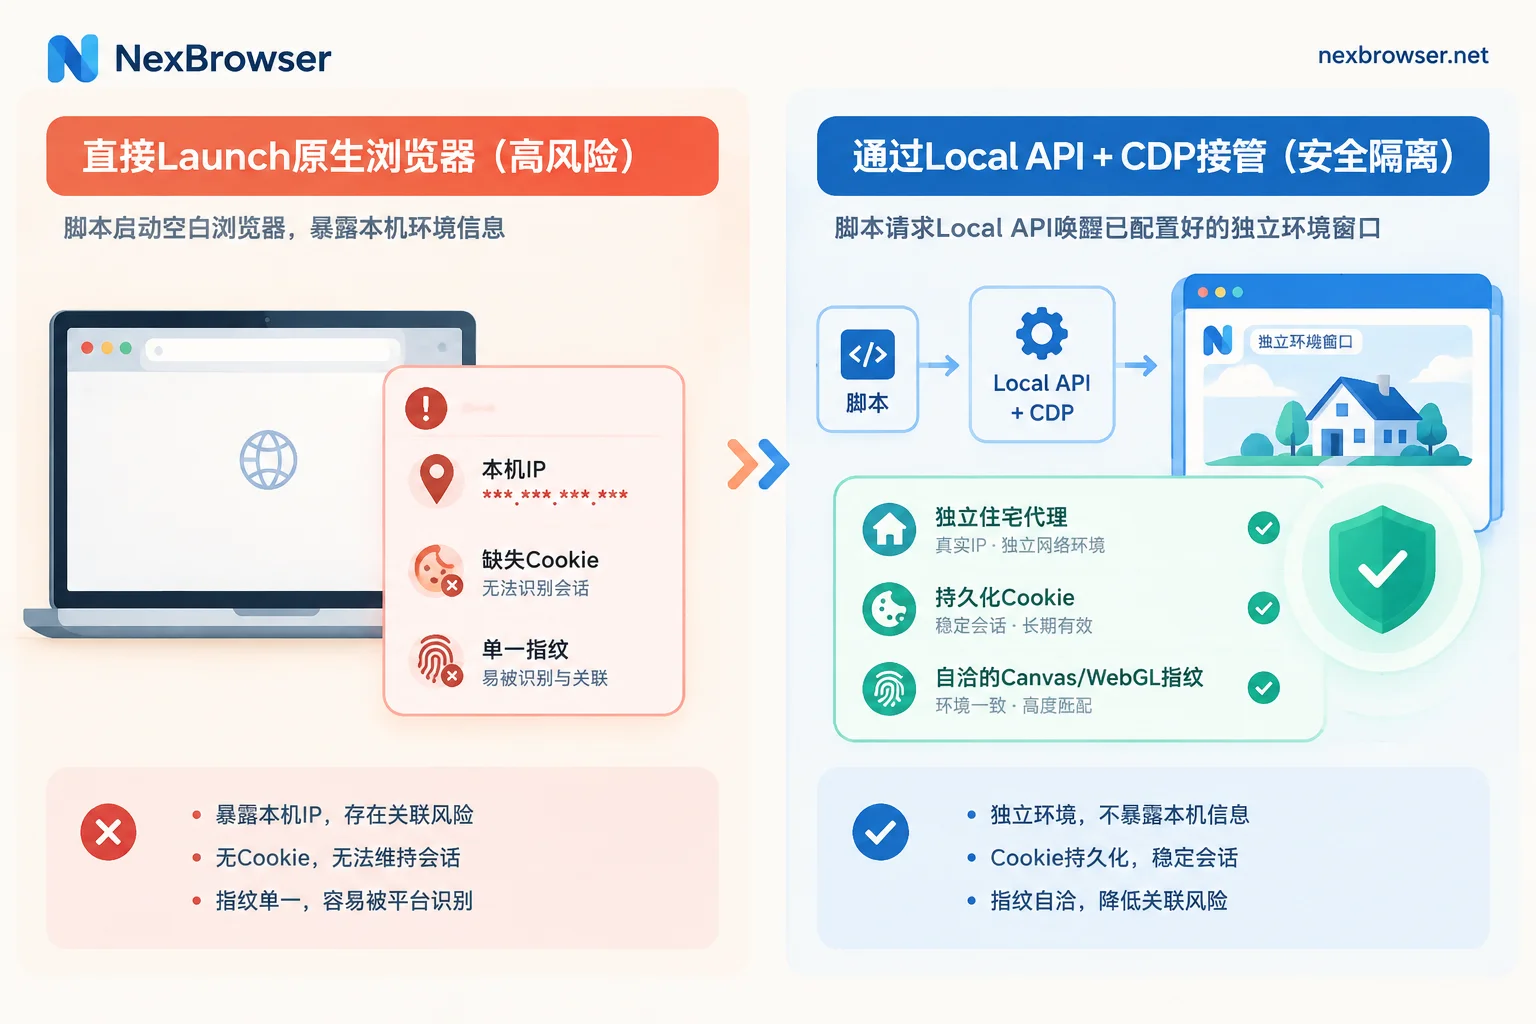
无论是 Playwright 还是 Puppeteer,默认示例代码里最常见的写法都是 browser.launch()。这种做法的本质是由自动化框架在本地临时新建一个浏览器进程。
对于单次测试或无需登录的公开页面抓取,这样做没有问题;但在多账号运营或严风控站点采集场景下,直接新建进程会带来三个致命问题:
- 指纹参数缺失或互相矛盾:原生无头或默认有头浏览器带有明显的自动化特征,哪怕在脚本里硬编码修改了 User-Agent,底层的 Canvas、WebGL、Audio、硬件并发数和字体列表依然是本机真实参数,很容易被风控识别为伪装。
- 登录态与缓存难以跨设备持久化:自己在代码里手动管理几十个账号的
userDataDir或导出导入 Cookie JSON 文件,不仅维护成本高,一旦涉及 IndexedDB 和复杂的 LocalStorage 状态,脚本极易出现“明明导入了 Cookie 却依然掉登录”的情况。 - 代理链路与环境特征脱节:在代码层配置代理往往只接管了常规 HTTP 请求,如果 WebRTC 策略、DNS 解析或系统时区、语言没有随代理出口 IP 自动对齐,依然会造成真实归属地泄漏(排查思路可参考IP 与浏览器时区、语言不匹配触发风控的对齐方法)。
因此,正确的做法从来不是让脚本“自己启动一个新浏览器”,而是通过指纹浏览器 API 唤醒已经配好独立环境的窗口,再把自动化工具“接(Connect)”上去。
二、指纹浏览器 API 的两条核心接入路径
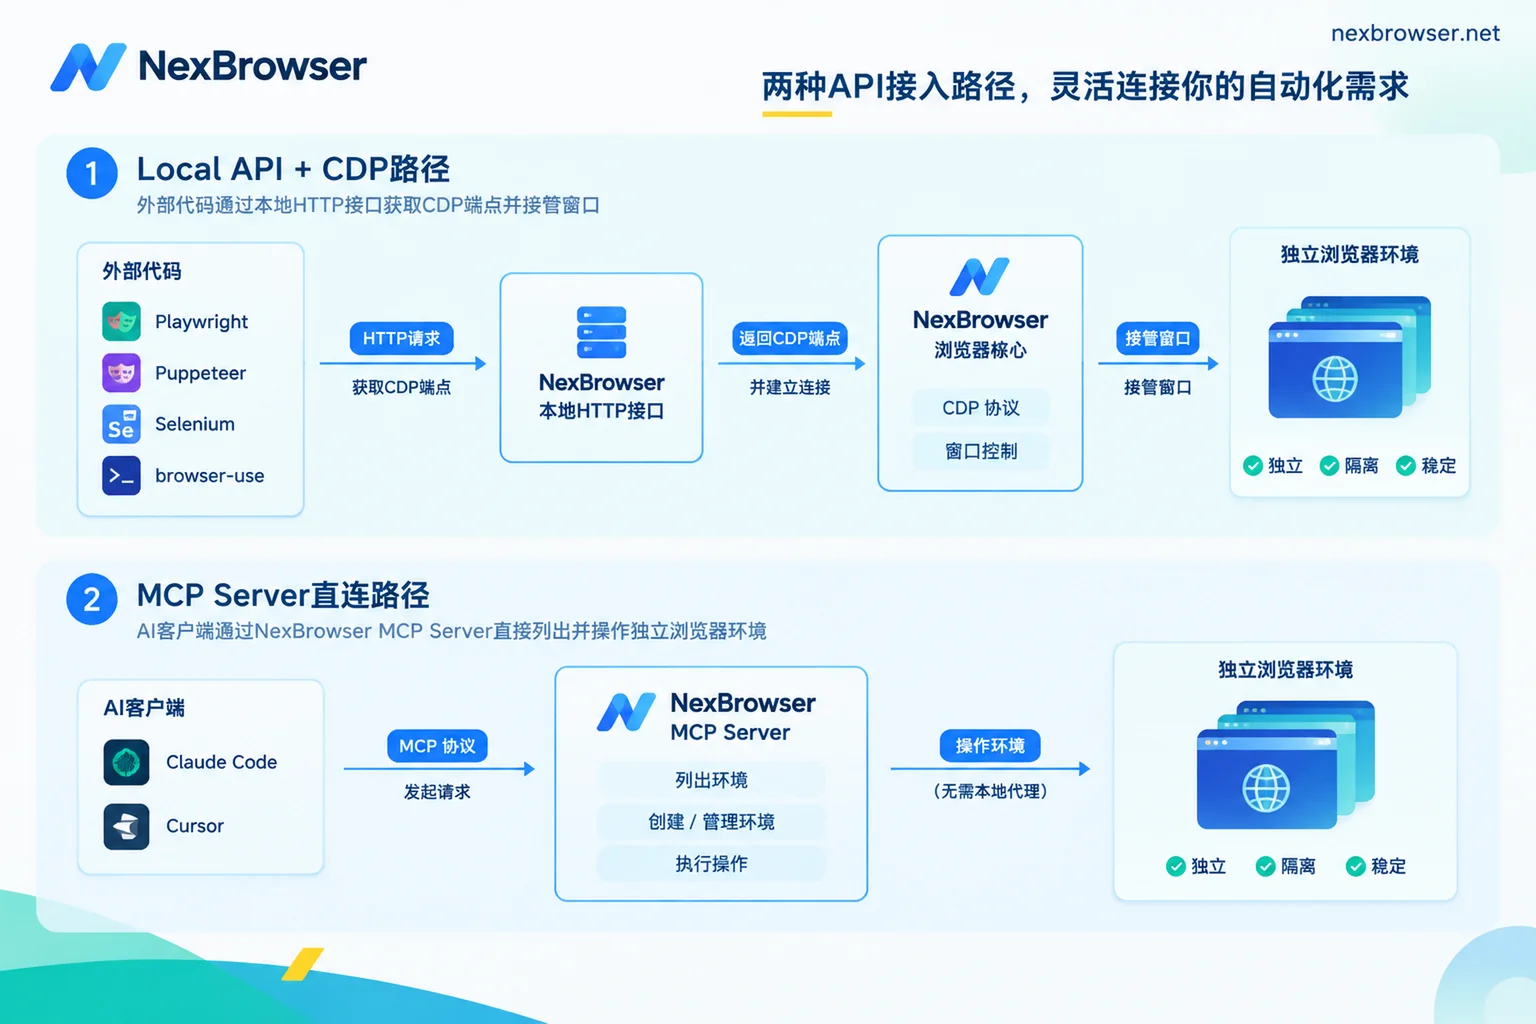
随着自动化工具栈的演进,目前通过 API 驱动指纹浏览器主要有两条标准路径:面向传统代码框架的 Local API + CDP 接管,以及面向大模型客户端的 MCP 协议直连。
路径 1:Local API + CDP 端口接管(适合 Playwright / Puppeteer / Selenium / browser-use)
这是开发者最常用、控制粒度最细的方案。在 NexBrowser 的 Local API 体系下,整个控制闭环分为三步:
- 第一步:开启接口并鉴权。在 Windows 客户端内开启 OpenAPI 功能,获取本地 HTTP 接口地址与专属访问密钥(Access Key)。
- 第二步:用 HTTP 请求调度环境生命周期。你的外部程序(Python、Node.js 或 Go 脚本)向本地 HTTP 接口发送请求,完成批量创建环境、绑定或更换代理、打开指定环境窗口等管理动作。
- 第三步:读取 CDP 信息并移交控制权。调用“打开环境”接口后,API 会返回该环境窗口对应的 CDP(Chrome DevTools Protocol)调试地址(如
wsEndpoint或调试端口)以及 WebDriver 路径。随后,Playwright(使用connect_over_cdp)、Puppeteer、Selenium,或者基于 Python 的 AI 自动化框架 browser-use 和 Playwright MCP,直接连接这个 CDP 地址即可接管页面操作。
在这种模式下,所有的页面点击、表单填写和网络请求都运行在 NexBrowser 已经隔离好的 Chrome 内核进程中。环境自带的 Cookie、IndexedDB、代理链路以及自洽的多维指纹参数天然生效,脚本里不需要再写任何伪装或代理插件代码。具体的接口字段与返回格式,可以直接查阅 NexBrowser OpenAPI 接口文档。
路径 2:MCP Server 协议直连(适合 Claude Code / Cursor / Codex)
如果你不想从头编写和维护复杂的 DOM 选择器代码,而是希望在日常使用的 AI 编程工具或智能体客户端里直接用自然语言调度浏览器,可以选择 MCP(Model Context Protocol)路径。
除了支持外部的 Playwright MCP 通过 CDP 接入外,NexBrowser 还提供了原生的 NexBrowser MCP Server。配置完成后(配置步骤见 MCP 接入说明文档),Claude Code、Codex、Cursor 等支持 MCP 的客户端就能直接发现并调用浏览器工具:从列出当前账号分组下的环境、打开指定窗口,到在页面内执行跳转、交互和信息提取,全部可以通过对话指令串联起来。
补充建议:什么时候甚至不需要写 API 代码?
并不是所有自动化需求都要动用外部开发。如果是固定流程的周期性网页操作,可以直接用客户端内置的无代码 RPA 脚本(Beta) 在画布上拖拽编排(关于 RPA 与环境配合的细节可参考《RPA浏览器怎么选:先解决多账号隔离与脚本频繁报错》);如果是临时的自然语言任务拆分与多窗口并行操作,客户端内置的 Nex Agent(AI Agent) 开箱即用;而需要人工边看边判断的临时批量动作,用窗口同步就能直接搞定。把 Local API 留给需要与你们内部 ERP、采集入库管线或自研系统深度耦合的场景,开发性价比最高。
三、实战避坑:用 API 跑自动化最容易翻车的 4 个细节
很多团队把 API 调通后,单跑一个窗口一切正常,一旦放到生产环境跑几十个账号就会频频报错。以下几个工程细节需要在写代码时重点规避:
1. 脚本画蛇添足,覆盖了环境原有的代理或 UA
部分开发者习惯把以前写普通爬虫的代码直接搬过来,在连接 CDP 后又通过页面拦截或命令行参数注入了一层代理或自定义 Header。这极易导致浏览器的真实网络出口与环境预设的时区、语言发生错位。
正确做法:代理的绑定与更换统一通过指纹浏览器的环境配置或 Local API 的代理接口完成。在 NexBrowser 中,代理绑在单个环境上,时区、语言、地理位置与 WebRTC 会自动随代理出口对齐,且中途换代理不会清空已有的 Cookie 和本地存储(如何挑选合适的代理类型可参考《采集任务用什么代理比较合适》)。
2. 代理出口已经掉线,脚本却强行启动环境
无人值守脚本在夜间批量跑任务时,如果某个住宅 IP 节点恰好失效,缺乏保护机制的浏览器可能会退回直连模式,或者卡在空白报错页消耗大量重试时间。
正确做法:依赖环境的启动前置校验。NexBrowser 在环境启动前会先检测代理出口的连通性、延迟与归属地,检测不通过就不启动窗口,从源头避免脚本在裸连或断网状态下误操作账号。
3. 暴力强杀进程,导致云端同步数据截断
任务跑完后,如果外部脚本直接用操作系统的 kill -9 或强制销毁进程的方式关掉浏览器,环境产生的新 Cookie 和 LocalStorage 可能来不及写回并触发加密同步,下次在另一台机器或下一轮任务启动时就会丢失最新状态。
正确做法:任务结束时,务必调用 Local API 的“关闭环境”接口正常退出窗口。这样系统才能在关闭时按所选范围将最新 Cookie、本地存储等数据加密同步到云端,确保下次还原时登录态完整续接。
4. 自动化脚本与人工运营同时抢占同一个环境
在团队协作场景下,后台服务器正通过 API 控制某个店铺环境自动上架商品,前台运营人员不知情,又在自己的电脑上手动点开了同一个环境,结果导致两边会话冲突、操作互相打断甚至触发平台异地并发风控。
正确做法:做好权限隔离与并发互斥。关于这方面的风险我们在《多人同时登录同一个浏览器环境会怎么样》中有过详细分析。在 NexBrowser 的多账号与团队管理机制中,同一环境同一时间只能由一名成员打开,并且管理员可以通过角色权限矩阵把“专门跑 API 自动化的环境分组”与“人工日常跟进的分组”拆开授权,避免人为误触。
四、评估指纹浏览器 API 能力的核对清单
市面上不少指纹浏览器虽然宣传支持自动化,但在实际接入时往往存在隐形门槛:有的把 API 锁在昂贵的高级企业档位里,有的按每日 API 调用次数或窗口打开次数额外扣费,还有的只开放了开关窗口接口却不支持完整的配置管理与 MCP 生态。
在为团队选型或迁移自动化底座时,建议按以下四个维度实测打分:
| 评估维度 | 常见痛点与隐形限制 | NexBrowser 的实现方式 |
|---|---|---|
| 接口开放门槛与计费 | 免费版不开放 API,需购买高阶套餐才能拿密钥;或限制每日调用频次。 | 功能不分档,接口免费且不限调用次数。随 Windows 客户端开放,免费档即可直接开启测试。 |
| 生态协议兼容性 | 仅支持老旧的 Selenium 驱动,接不进新一代 AI 编程与智能体工具。 | 同时提供标准 HTTP Local API(返回 CDP 与 WebDriver 信息)与原生 NexBrowser MCP Server,无缝对接 Playwright、Puppeteer、browser-use 及 Claude Code、Cursor。 |
| 环境与模板管理能力 | 只能开关已有窗口,无法通过接口或模板快速横向扩充新环境。 | 支持通过 API 创建、打开、关闭环境并绑定代理;调好的环境可存为模板,复制时自动生成自洽的新指纹参数。 |
| 配套验证闭环 | 自动化注册或触发二步验证时,缺少配套的验证码接收环节。 | 环境侧边栏内置 NexSMS 云手机号中心,可按国家地区和目标平台取号、收短信并回填验证码(按量独立计费)。 |
五、如何零成本跑通你的第一个 API 自动化链路?
验证一套指纹浏览器 API 稳不稳定,最直接的方法不是看参数表,而是把你现有的 Playwright 脚本或 MCP 客户端真正接进来跑一轮测试。
NexBrowser 采用功能不分档的策略,免费档全功能可用、无需绑定信用卡、额度不过期,后续如果业务规模扩大,付费方案也只是按实际需要的窗口与成员容量计费。
你可以按以下三步快速完成验证:
- 前往 NexBrowser 下载页 获取 Windows 10/11(64位)客户端并注册登录。
- 先手动创建 1~2 个测试环境,配置好代理并确认出口检测通过。
- 在客户端开启 OpenAPI 获取访问密钥,对照 OpenAPI 文档 或 MCP 接入指南,用几行代码调起环境并接管页面,亲测一下在完整指纹保护与环境隔离下的自动化执行效率。


评论(0)