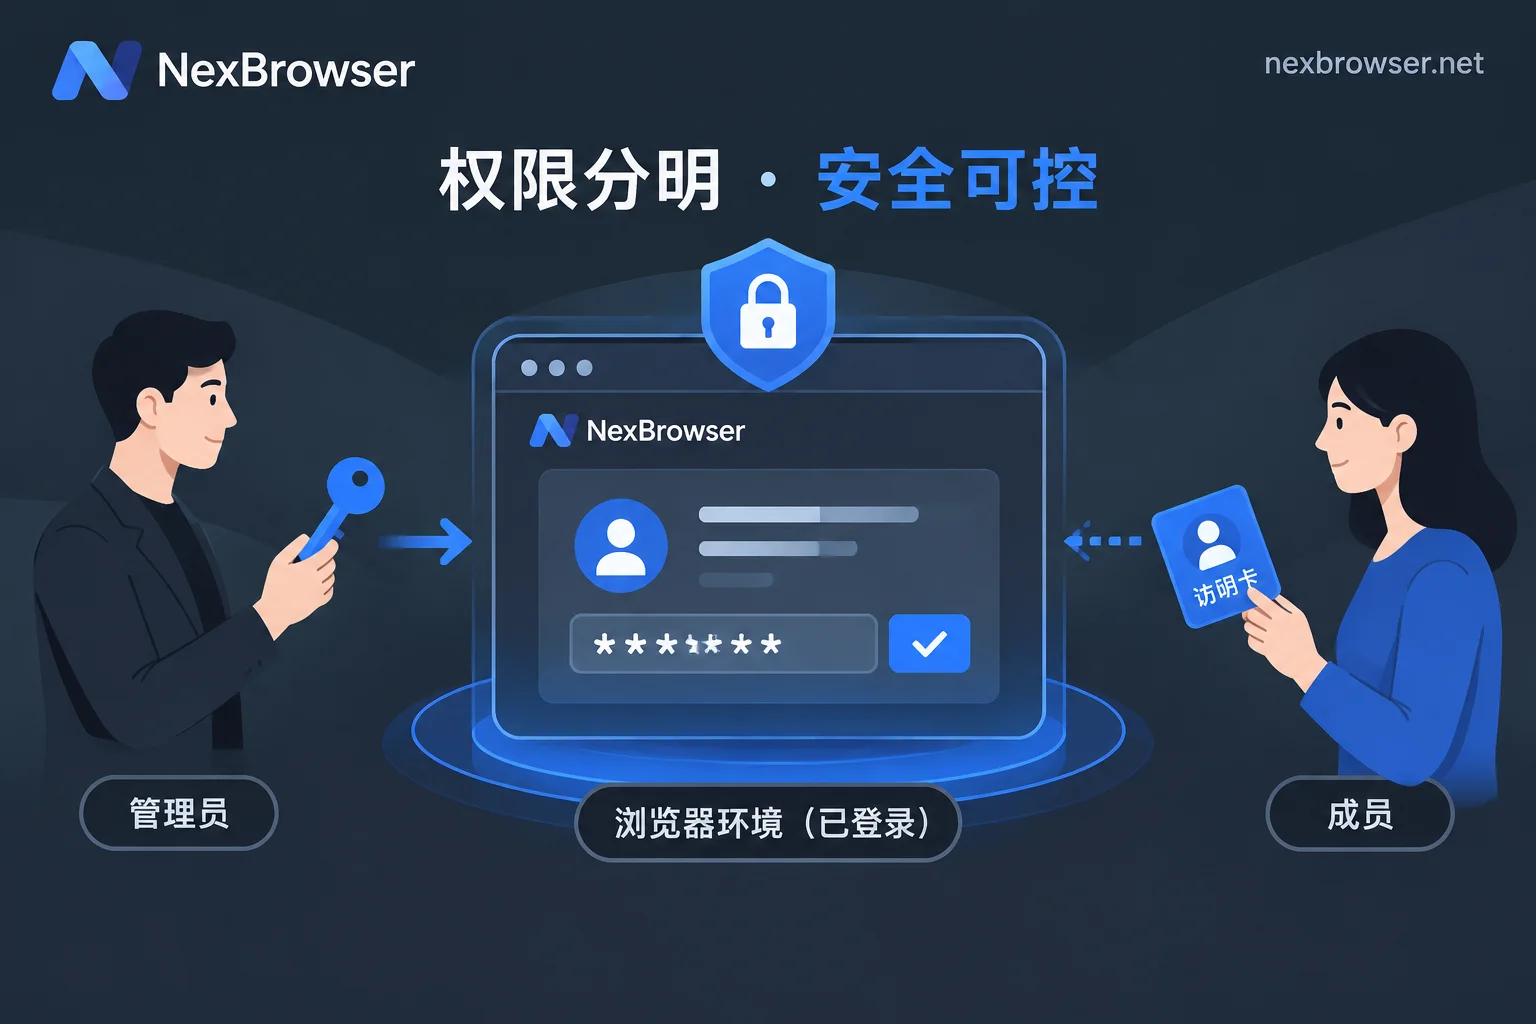
团队把账号交给运营或外包时,真正要交的是「能登进去」,不是账号密码本身。这篇讲清免密交接的原理、管理员侧的配置顺序、成员端必须关掉的几项权限、用成员账号自查的三处验证,以及离职回收和高风控平台触发二次验证时的处理方式。
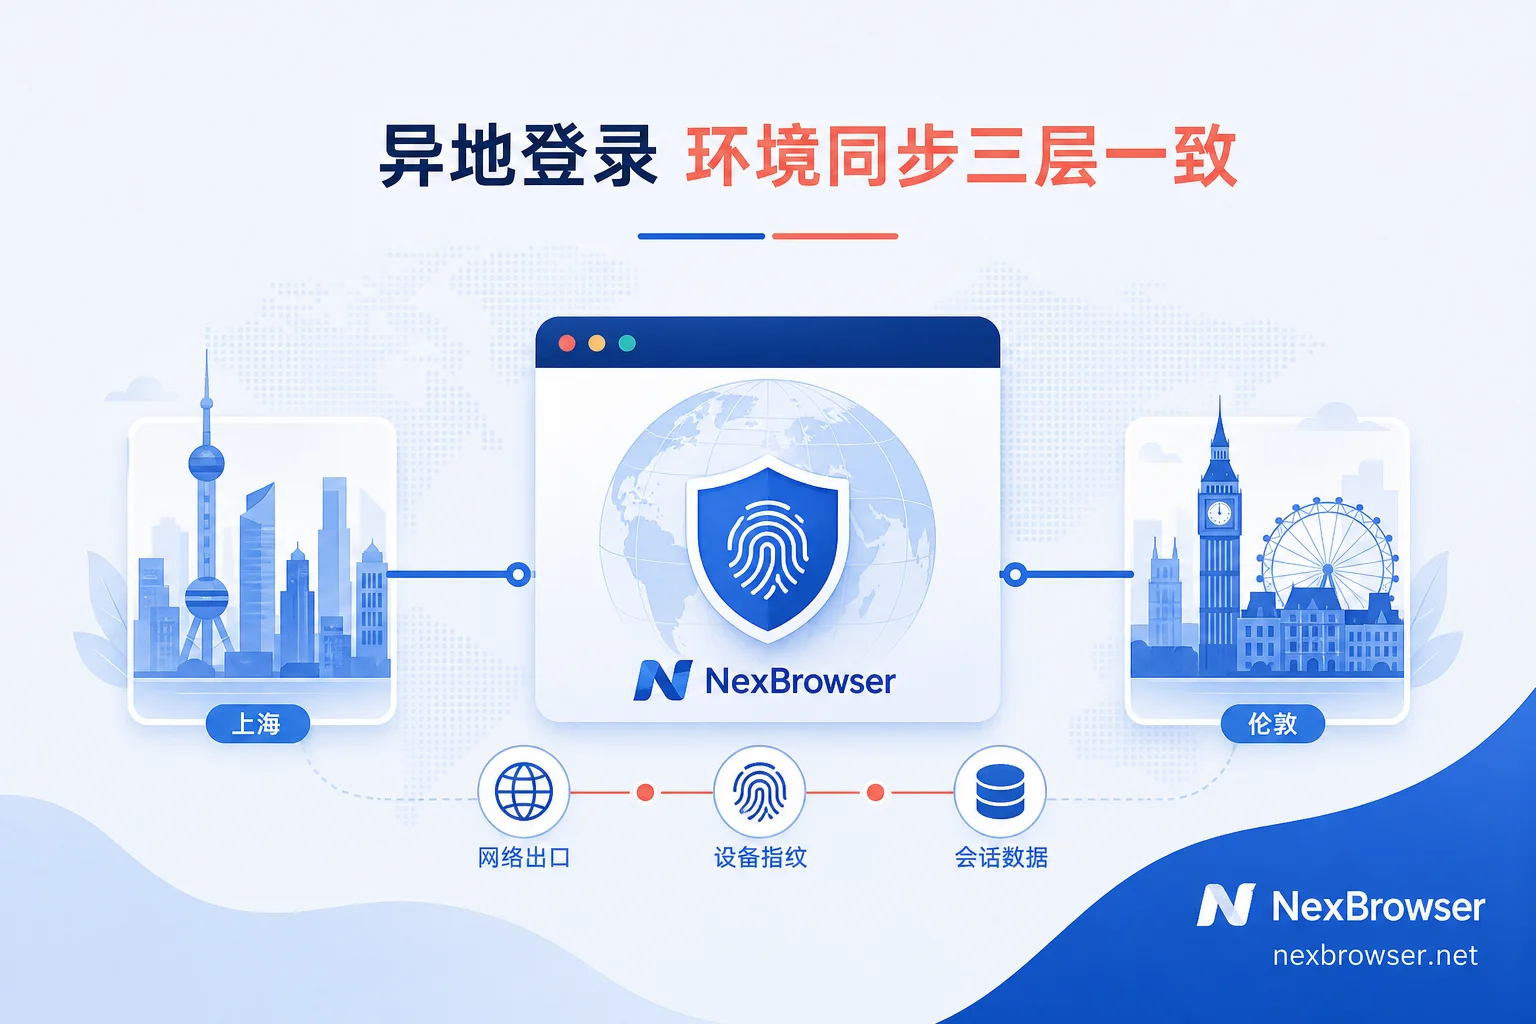
团队换城市、换设备登录同一个跨境账号时,平台看到的其实是网络出口、设备指纹和会话状态这三层。本文给出交接前后的同步顺序、核对清单和常见异常的排查思路,帮助自有账号在多人异地协作时保持登录环境稳定。
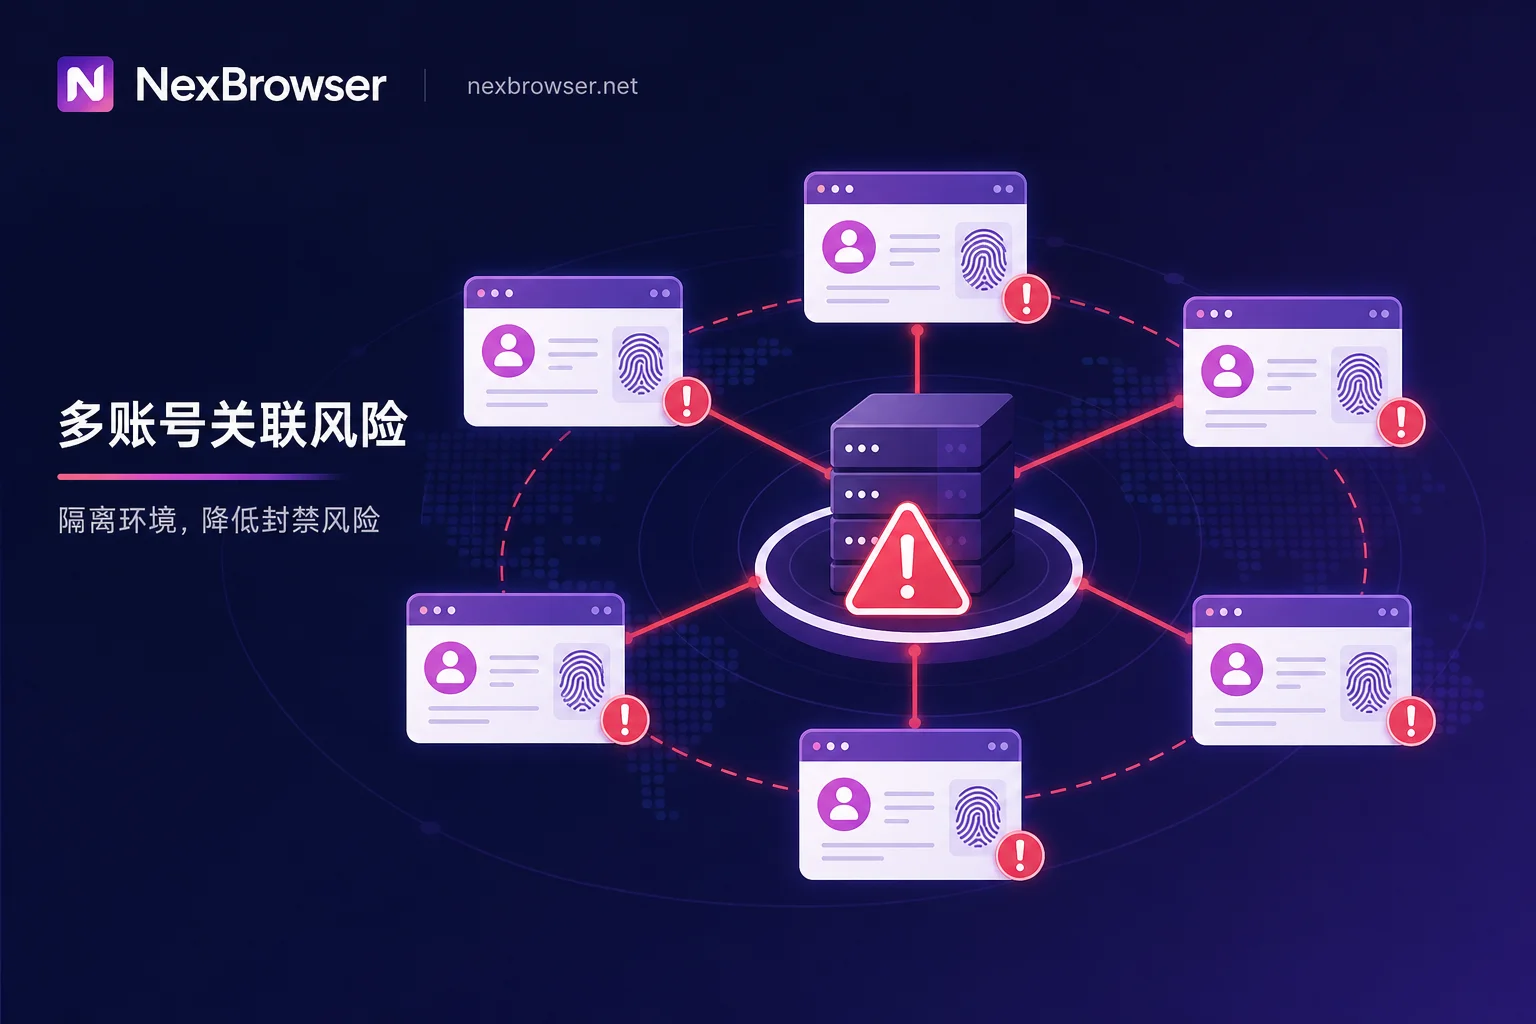
针对Claude多账号运营中频繁触发的身份核验,本文复盘典型关联案例,解析机房代理、参数冲突及本地缓存残留三大诱因。通过梳理一号一环境与静态住宅IP绑定原则,厘清指纹浏览器的预防边界,并提供核验触发后的合规回滚顺序。
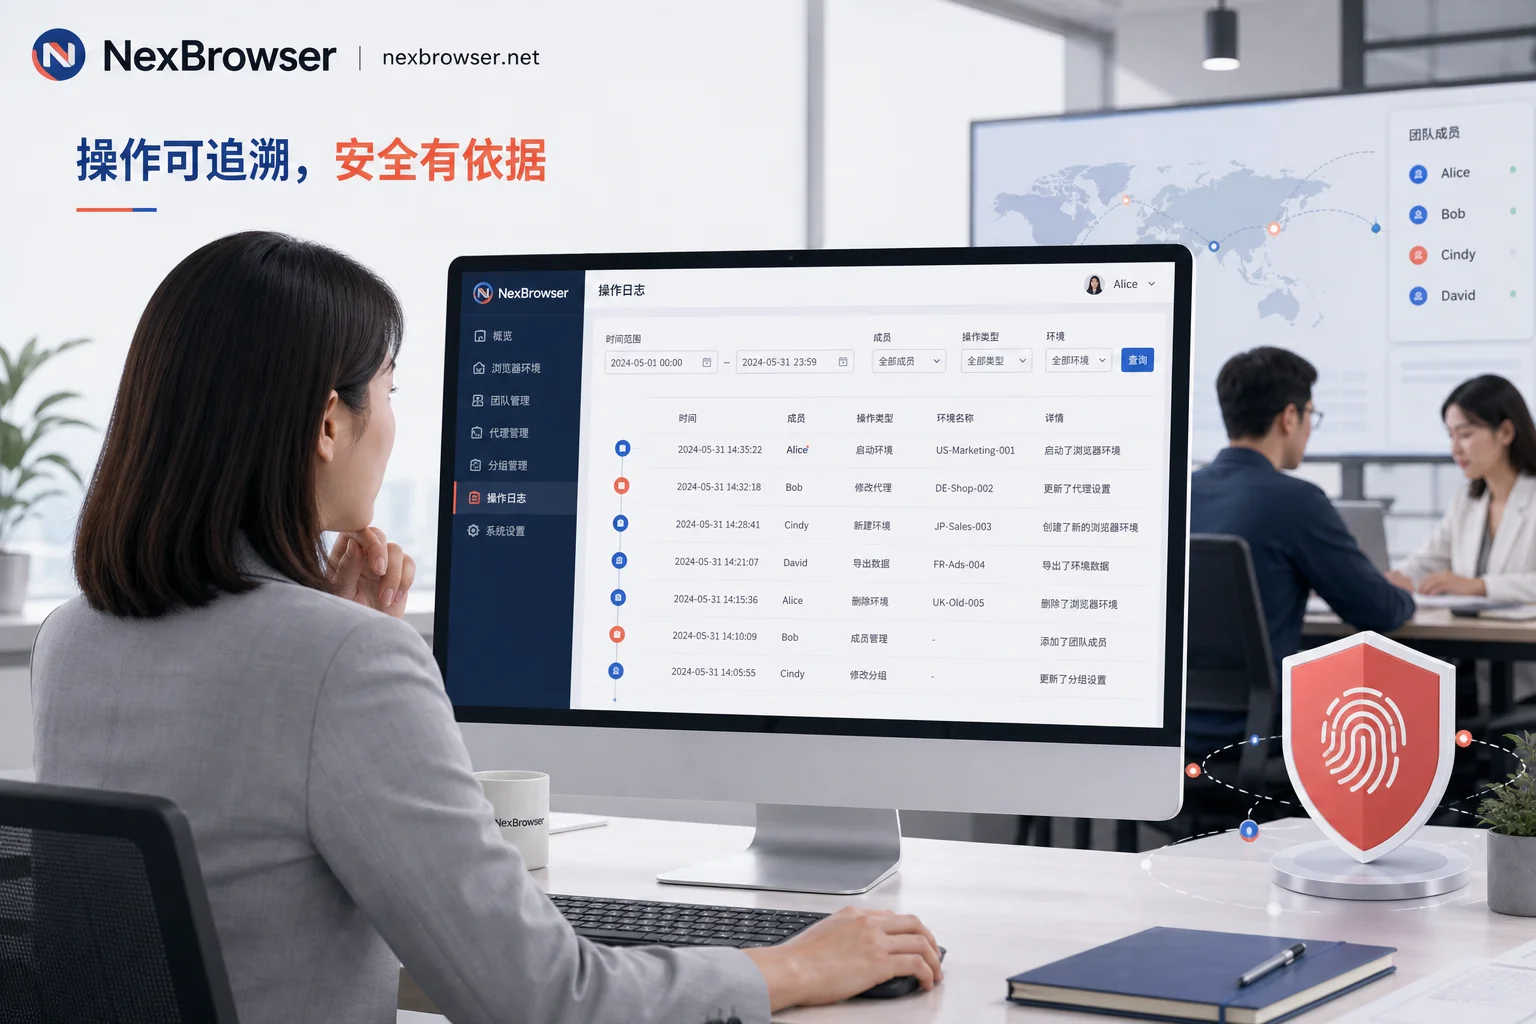
多人协作防关联浏览器的日志审计功能主要记录三类操作:环境生命周期(窗口开启关闭)、成员与权限变更、凭据与代理配置修改;查不到窗口内页面行为。本文详解如何定位到人和操作步骤。
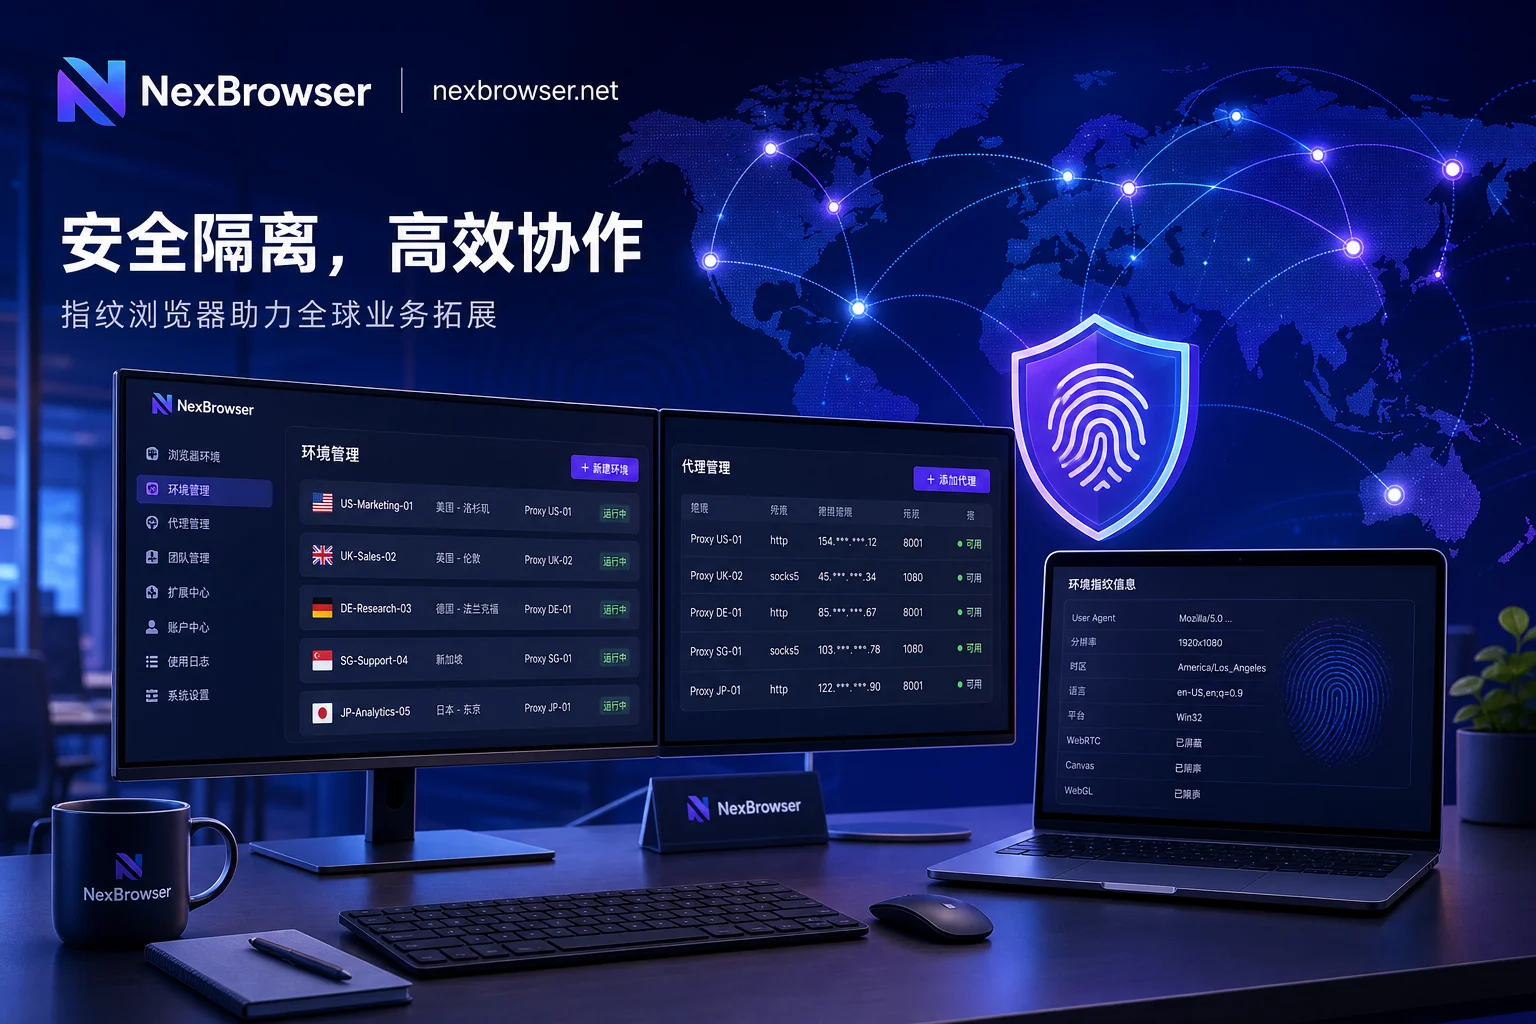
本文给出静态住宅IP与动态代理在指纹浏览器中的搭配使用判据:按任务中途换出口是否毁掉登录态来分配。有登录态的长会话归静态住宅,无状态任务归动态旋转,并厘清Sticky会话不等于静态。
0 条留言
 NexBrowser指纹浏览器-官方博客Blog