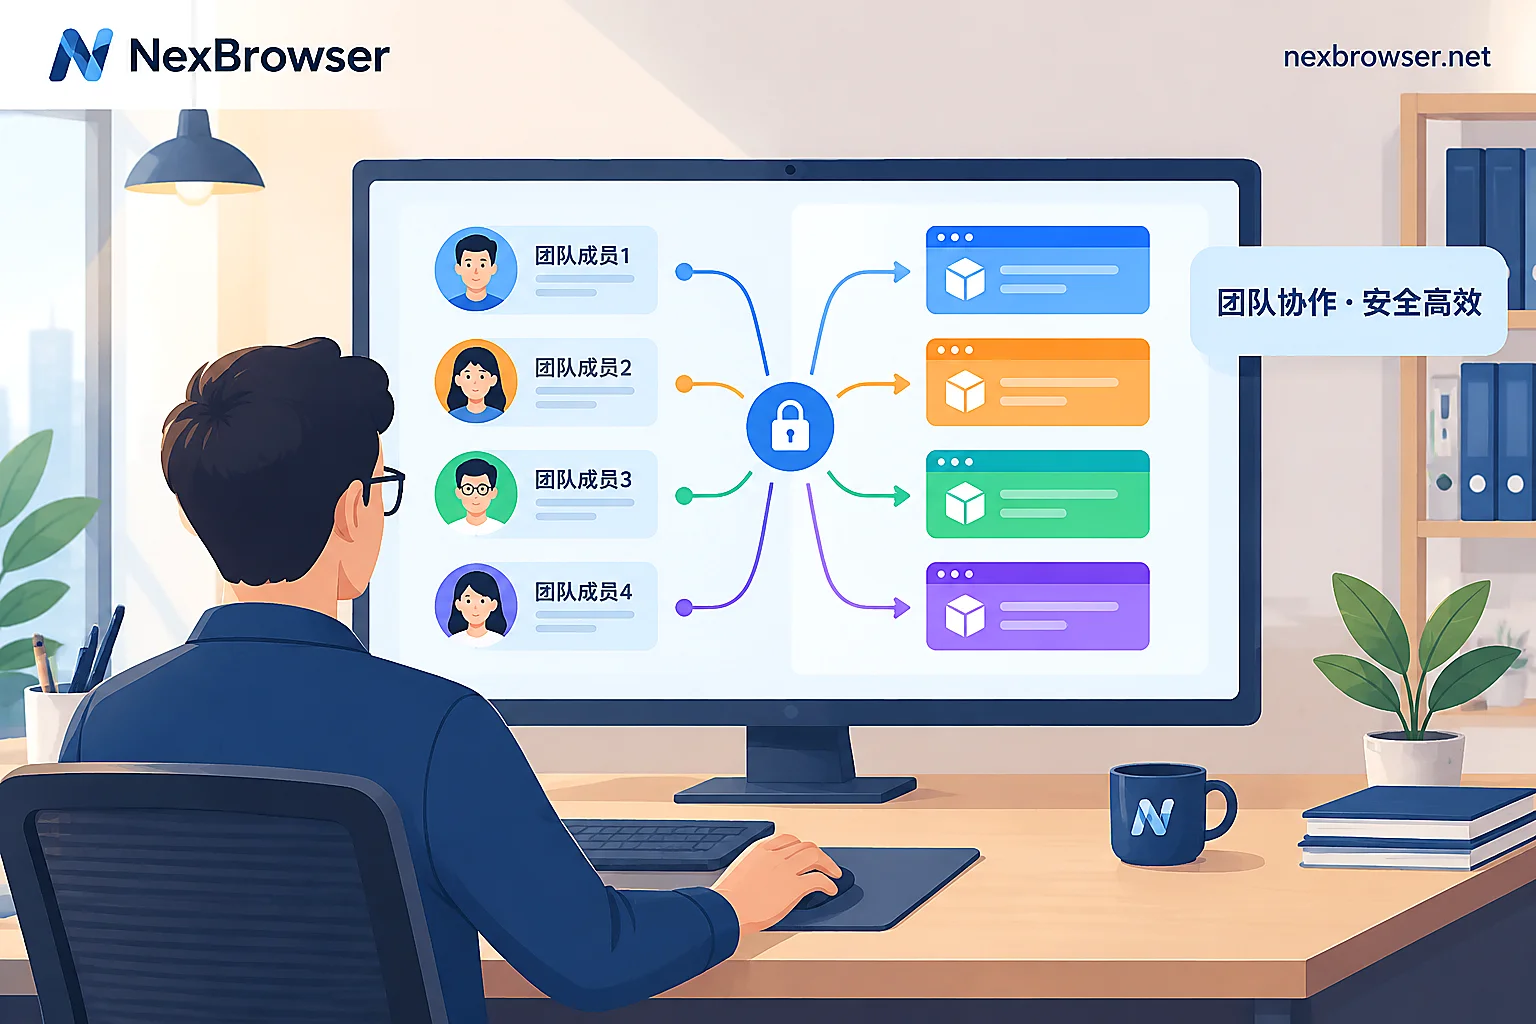
讲清团队共享账号的三种做法和各自适用场景:平台自带成员功能优先,内部系统用团队密码管理器按角色分配,电商与社媒多账号用隔离环境免密共享。附搭建顺序、2FA 保管方式和离职收权清单。
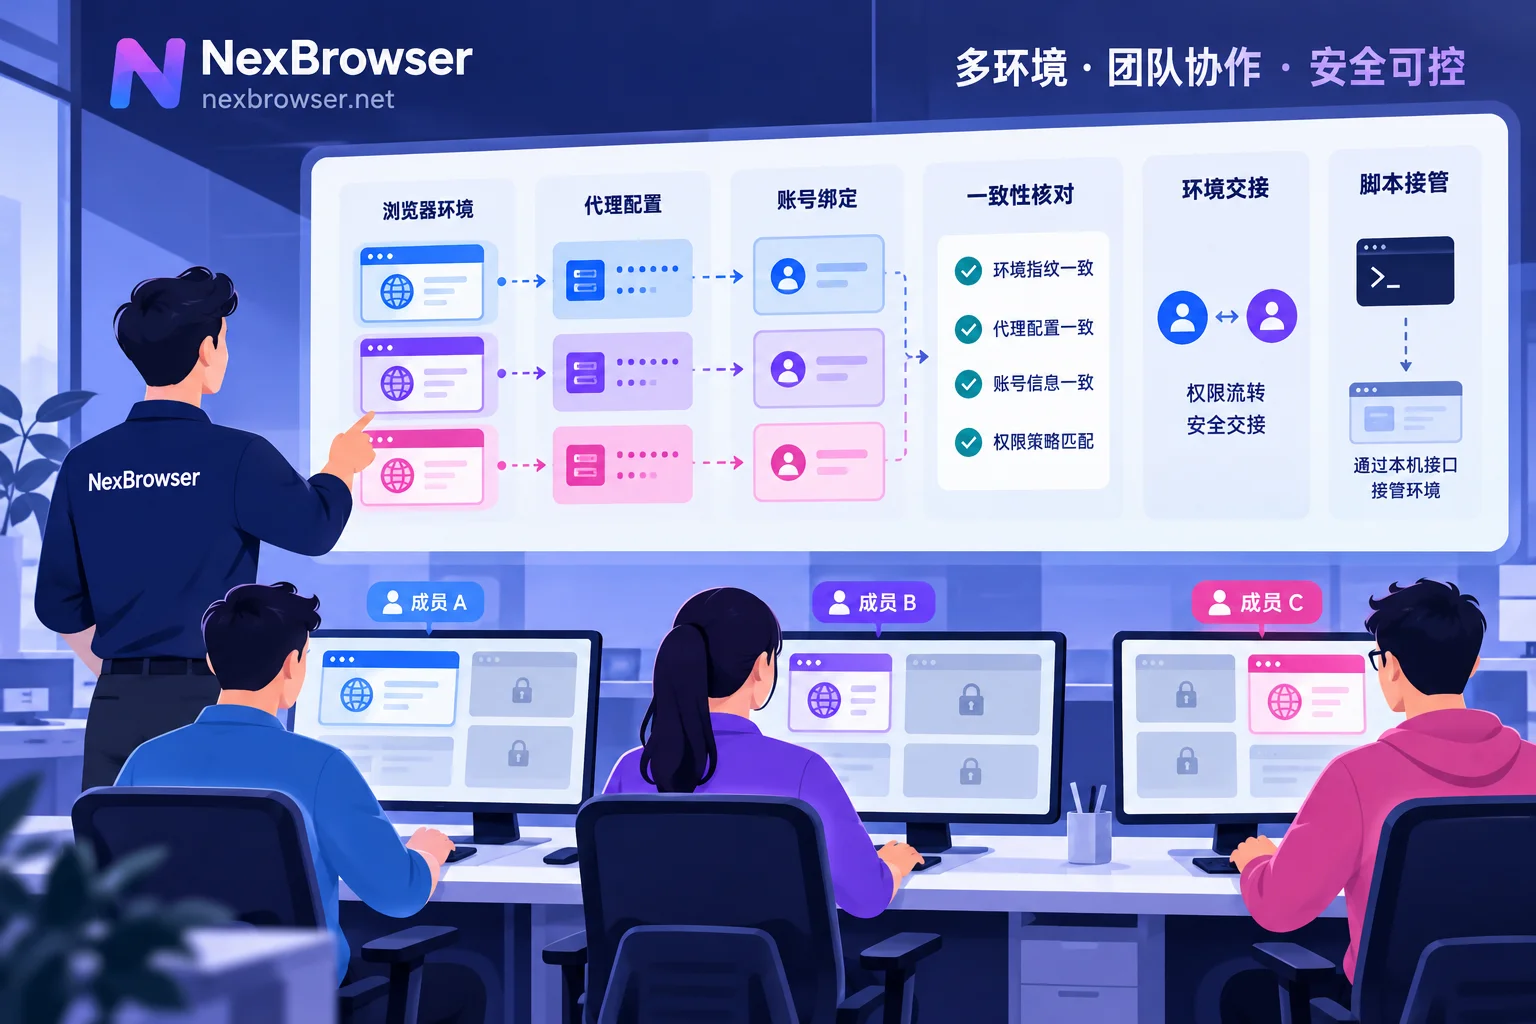
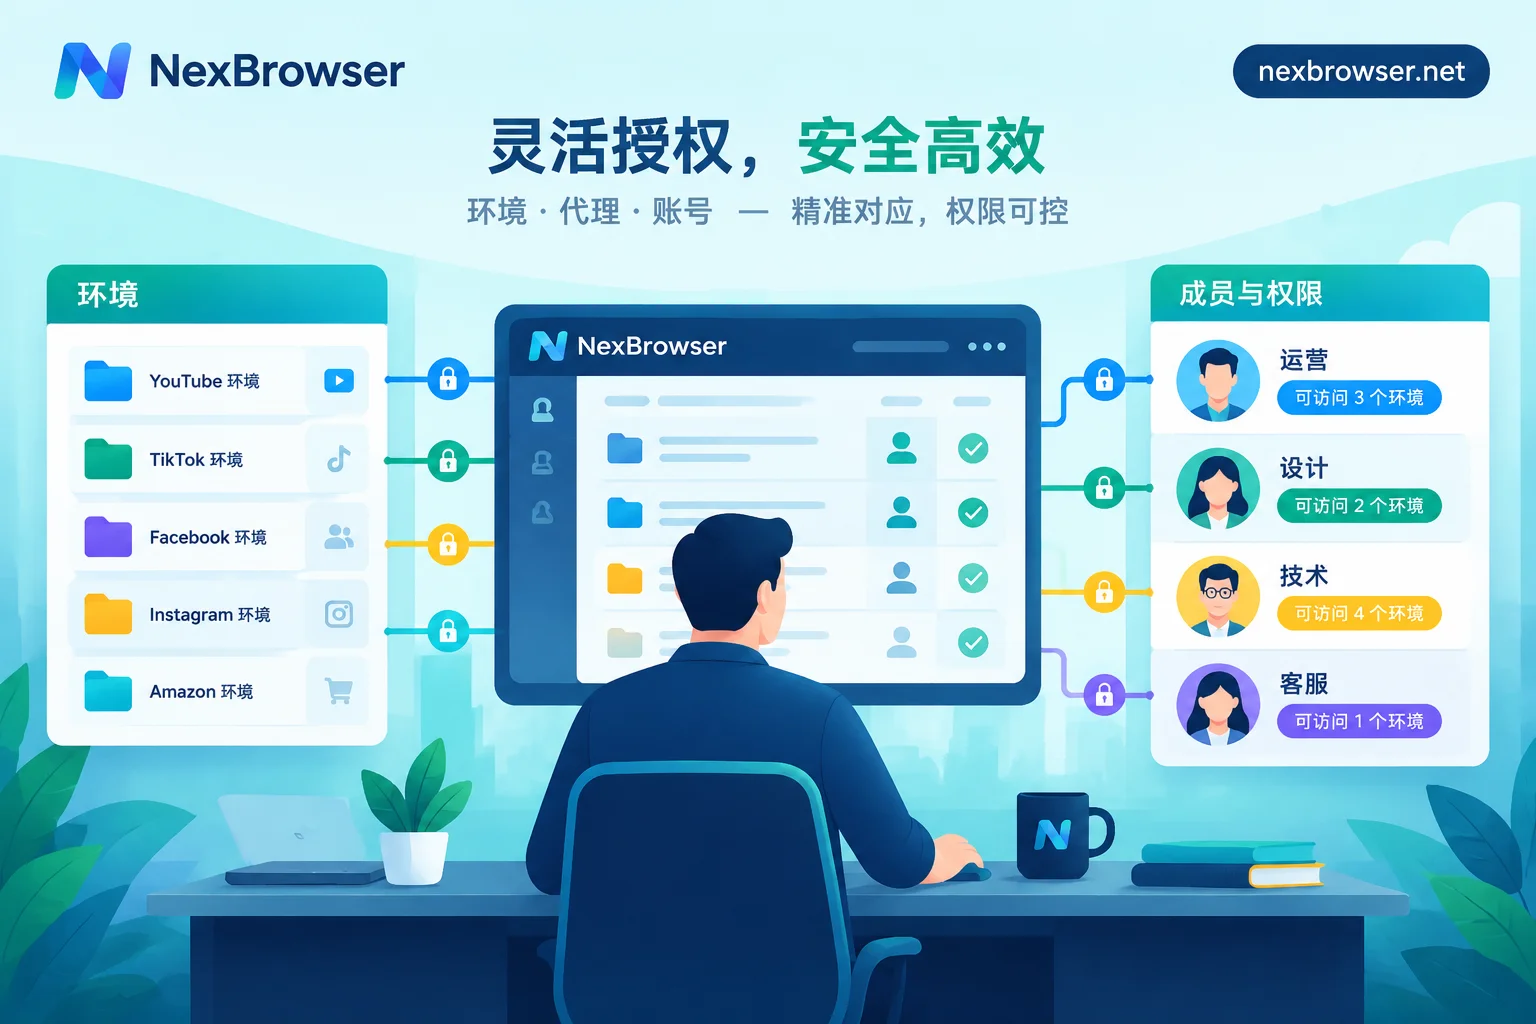
子账号权限分两层:角色决定成员在软件里能做什么,环境分组决定成员能碰哪些环境。本文按“分组、定角色、加成员、登录核对”的顺序,给出不同岗位的开放建议,说明导出 Cookie、查看代理明文等敏感项为什么默认关闭,以及分完权限后怎么确认它真的生效。
在多账号浏览器的团队版里,普通成员通常只能看到管理员授权给他的环境或分组,看不到全部环境。本文说明“能看到哪些”和“能做什么”这两层权限的区别,排查成员看到不该看的环境时该检查哪几处,给出从分组、角色到授权再到核对的设置顺序,也讲了免密共享和人员变动时收回权限要注意的地方。
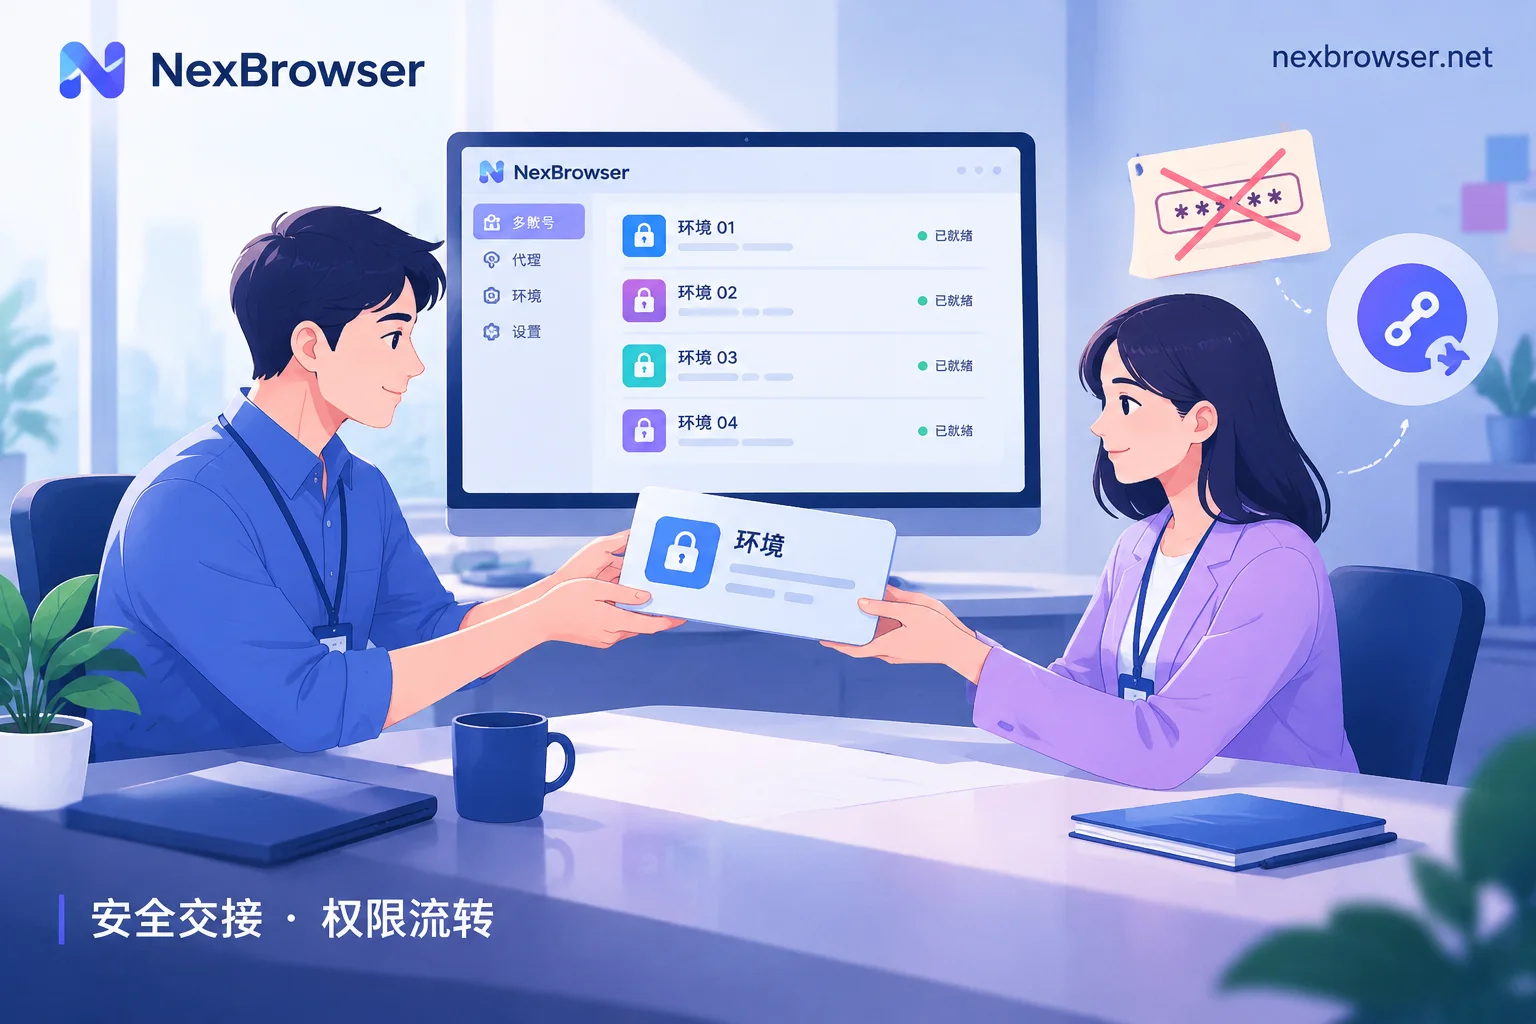
运营离职时,比较稳的做法是让新人直接接手原来的浏览器环境,不再交接密码本。本文按离职前、交接中、离职当天和交接之后四个阶段,说明要盘点什么、2FA和绑定手机号怎么转、新人上线前核对哪些项目、权限怎么收,以及什么情况下仍然需要改密码。
团队分配指纹浏览器环境权限的完整做法:先按交接单位划分组,再给成员定角色,最后把分组授权给成员并用测试账号核对。文中还说明免密共享的前提、人员调岗离职时怎么调整,以及常见的配置错误。
0 条留言
 NexBrowser指纹浏览器-官方博客Blog