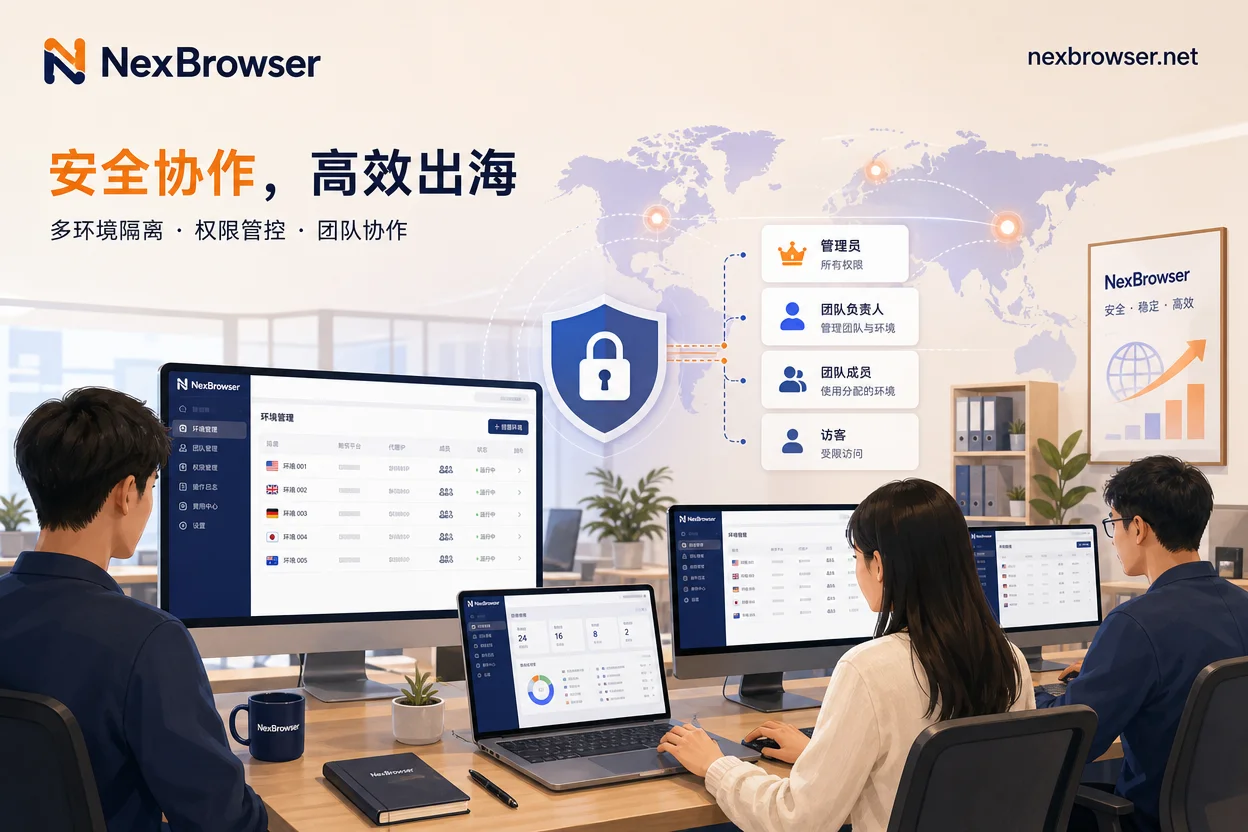
离职交接最容易出事的顺序,是一上来就去平台改密码。更稳的做法是先在工作台切断成员席位、把环境分组整体转交接手人,再按平台规则处理会话和凭证,最后清理脚本、API 与代理这些外围资产。文章给出可执行的六步顺序、每步怎么确认生效,以及入职那天就该配好的三项权限设置。
团队把账号交给运营或外包时,真正要交的是「能登进去」,不是账号密码本身。这篇讲清免密交接的原理、管理员侧的配置顺序、成员端必须关掉的几项权限、用成员账号自查的三处验证,以及离职回收和高风控平台触发二次验证时的处理方式。
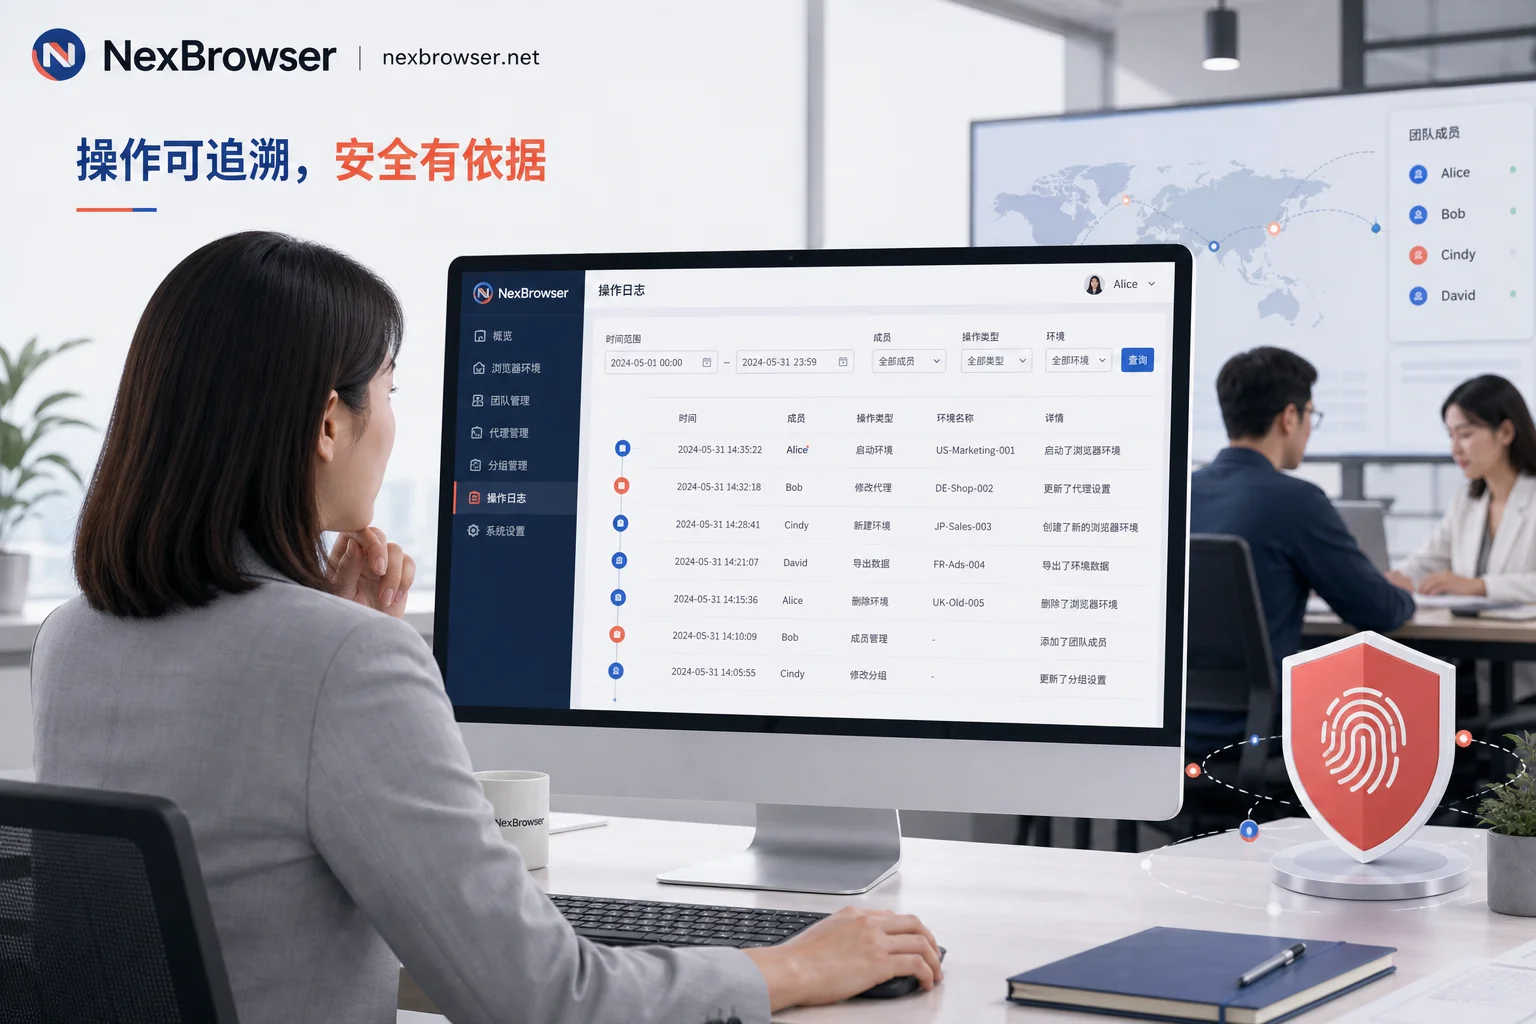
多人协作防关联浏览器的日志审计功能主要记录三类操作:环境生命周期(窗口开启关闭)、成员与权限变更、凭据与代理配置修改;查不到窗口内页面行为。本文详解如何定位到人和操作步骤。
Shopify多后台管理防关联隔离方案需双轨并行:官方权限(授权线)控制谁能操作什么,独立浏览器环境(登录线)隔离设备与网络痕迹。2026年6月Shopify统一员工权限至Settings>Users,但授权线不解决环境关联,需按表自查并落地。
跨境电商团队多账号权限分级管理方案可以拆成四层:环境可见范围、环境内操作权限、凭据与代理归属、操作留痕,每层各有一条可核对的判据。很多人以为多账号权限管理的核心是“谁拿到密码”,其实真正决定风险的是另四件事:环境可见范围、环境内操作权限、凭据与代理归属、操作留痕。把这四层分别定好规则,跨境电商团队多账号权限分级管理方案才能落地,否则收回密码也只是表面清...
0 条留言
 NexBrowser指纹浏览器-官方博客Blog