 NexBrowser指纹浏览器-官方博客Blog
一个负责十几个店铺账号的运营提了离职,管理员最常做的第一件事是打开平台后台改密码。这一步恰好是风险最高的:很多电商和社媒平台把主密码变更当成敏感操作,会触发异地校验、要求二次验证,甚至把所有已登录设备踢下线——包括接手同事还没配好的那台机器。原本只是换个人,结果变成十几个账号同时掉线、同时要重新验证。
更稳的顺序是:先在浏览器工作台把人的权限切掉,把环境资产完整挪到接手人名下,确认业务能正常跑,最后才按平台自己的规则去处理密码和会话。
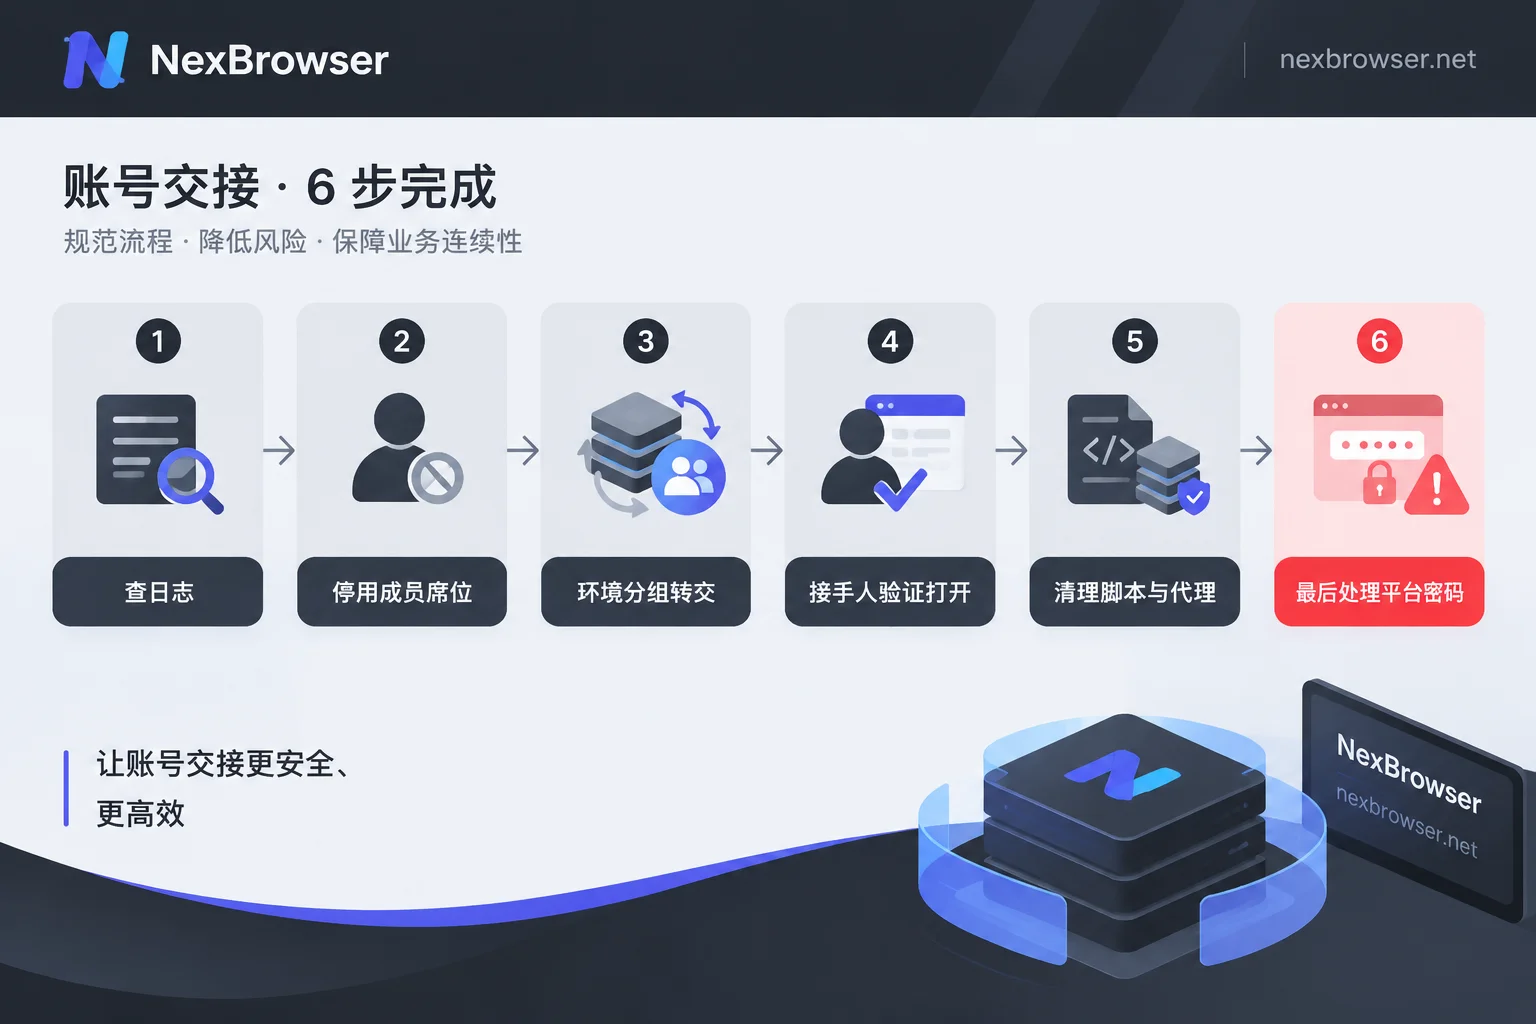
离职当天的六步顺序
- 先查操作日志,确认环境资产还处于正常状态;
- 在团队后台停用或移出该成员,切断其客户端与云端配置的连接;
- 把他负责的环境分组整体转交给接手人(或先收回管理员组);
- 让接手人打开其中几个环境跑一遍日常动作,确认能用;
- 清理外围资产:自动化脚本、Local API 调用方、代理鉴权与白名单;
- 最后按各平台自己的规则处理密码、二次验证和「退出所有设备」。
下面逐步说清每一步为什么这么排、怎么确认真的生效。
第一步:先看日志,别先动配置
交接前调一次操作记录,重点看离职前这段时间有没有这几类动作:批量启动环境但没有对应业务动作、修改过指纹参数、删除过环境、尝试导出 Cookie 或环境配置。
这一步的目的不是追责,是确认你即将移交的是一份完好的资产。如果发现某个环境的指纹参数被改过,接手人打开后遇到平台重新验证,你至少知道原因在哪,而不是怀疑工具或代理。
日志能力各家工具粒度不同,有的只记录登录和环境开关,有的连配置变更都留痕。动手前先确认你手上这套能查到什么,查不到的部分就靠第四步的实际打开验证来兜底。
第二步:停席位,切断设备访问
这是真正意义上的「回收权限」。在团队后台把离职成员的子账号暂停或移出团队后,他的客户端就失去了拉取云端配置的凭据,已授权的环境窗口也无法再打开。这比改平台密码更干净:它切的是访问通道,不依赖某个平台的风控策略配合。
几点值得注意:
- 先停用、后删除。 如果还不确定他名下有多少环境、有没有未交接的资料,先暂停可以保留归属关系,方便第三步按人筛选环境分组;确认交接完再移除,把成员容量释放出来。
- 对方电脑上的本地残留要另算。 切断云端同步不等于清掉他那台电脑里已经落盘的缓存。公司设备就收回后统一清理或重装;如果之前允许自带设备办公,交接时要明确要求卸载客户端,并把这类账号列为下一步平台侧处理的优先项。
- 共享账号密码的情况另外处理。 如果员工在日常工作中看得见明文账号密码,停席位只挡住了浏览器环境这条路,凭据本身已经离开了你的控制范围,平台侧改密码就必须做。这也是下面「入职那天该配什么」要解决的问题。
NexBrowser 的团队协作是按角色分权的,成员在你划定的范围内使用环境;成员容量属于付费扩容的部分,所以移除一个离职成员,席位会回到可分配状态。具体的角色划分和环境归属在客户端的团队管理里操作,配置本身走云端加密同步,和环境资产是一套。
第三步:环境分组整体转交
最省事的交接单位是分组,不是单个环境。如果日常就按「店铺-地区-负责人」这类维度建了分组,离职时只需要把整组的归属改到接手人,或者先收回到管理员组暂管。
分组移交的好处是环境里的东西原样留着:Cookie、本地存储、指纹参数、绑定的代理都在云端配置里,接手人登录自己的成员账号就能拉到,不需要重新搭一遍环境、不需要重新登一遍账号。这也是为什么要把「切席位」放在「改密码」前面——只要会话没被平台强制作废,接手人打开环境时大概率还是已登录状态,业务不断档。
如果新同事要在自己的电脑上接手,动作顺序和换机还原是同一回事:先确认配置已同步,再在新机登录拉取,最后逐个核对出口。这套顺序在换电脑后环境配置怎么还原里写过,交接时照着走即可。分组和隔离的基本机制见环境隔离与分组。
第四步:让接手人先跑一遍,再往下走
交接完别急着收尾。让接手人挑 2~3 个重点环境打开,做一遍日常会做的动作:进后台、看一眼订单或数据、发一条草稿。同时核对出口 IP 归属和时区语言是否还一致——换人换机之后,代理是否仍然按环境生效,是最容易被忽略的一环,出口归属与时区一致性的三层核验里有具体顺序。
这一步通过了,说明资产是活的;没通过,问题范围还局限在「交接动作」内,比在改完密码之后排查要简单得多。
第五步:清理自动化、API 和代理
如果离职的人写过脚本或搭过自动化流程,光停他的客户端账号不够,要顺着资产清一遍:
- 自动化脚本的运行位置。 RPA 流程、Selenium / Puppeteer / Playwright 脚本是跑在他本机上,还是跑在公司的执行机上?前者随设备回收一起处理,后者要确认脚本里写的环境 ID、启动参数是否还指向已交接的环境。
- Local API 的调用方。 脚本通常是通过本地接口启动环境、拿到调试端口再接管的。NexBrowser 的 Local API 免费不限调用,也就是说只要能访问到那台机器上的客户端,调用本身不受额度限制——所以关键是把接口暴露面收住:确认没有对外映射端口,执行机的登录账号换成团队统一的运维成员,而不是继续挂在离职员工的登录态上。接管方式见 Local API 和启动环境并拿到调试端口。
- 代理鉴权与白名单。 如果代理用的是 IP 白名单,把他家宽带或个人设备的出口从白名单里删掉;如果用账密鉴权且他知道明文,就换密码,然后回到第四步重新核一遍出口,别让改完鉴权的代理变成打不开的环境。
第六步:最后再动平台密码和会话
到这一步才处理平台侧,风险已经小很多:环境在接手人手上、脚本已经归位、出口核过一遍,即使平台要求重新验证,也有人能立刻处理。
几条判断依据:
- 看平台自己的规则,不要套用别家的经验。 各平台对「修改密码」「退出所有设备」是否强制作废浏览器内的活跃会话,处理方式并不一致——有的只作废其他设备,有的连当前设备一起踢。动手前先查对应平台的帮助中心或公告,这比看第三方总结可靠。
- 能用子账号就不动主账号。 电商和广告平台大多支持给员工开子账号并分配角色。离职时停用子账号,主账号密码完全不用动,风控面最小。这也是日常就该做的准备。
- 凭据是否泄露决定了做不做。 员工从来没见过明文密码,平台侧可以只做「注销该子账号」;见过明文,就必须改密码并重置二次验证的备份码,同时提前告知接手人可能需要收一次验证码。验证码要在对应环境里收的场景,用环境内的收码通道处理更稳,避免为了一条短信换设备换网络,参考在环境里收验证码。
- 改密码安排在接手人在线的时段。 不要下班前动手,掉线后没人复登,第二天早上十几个账号一起要验证。
想让回收变简单,靠的是入职那天的配置
离职流程再顺,也补不回一件事:员工在职期间已经把 Cookie 和账号密码导出带走了。所以真正的防线在权限设置上,有三项值得在成员入职时就定好。
一是最小权限。 成员只看到自己负责的分组,看不到别人的环境,也就没有「顺手导出全部」的可能。分组维度想清楚再建,离职时才能整组移交。
二是账号密码不落到人手里。 让成员能打开环境、能操作业务,但看不到平台账号的明文密码——分发的是会话而不是凭据。这样离职时平台侧可以只注销子账号,主密码不必动,风控和沟通成本都下来了。具体做法见让成员登录环境但看不到账号密码,NexBrowser 的免密共享就是为这个场景设计的。
三是导出类权限默认关掉。 批量导出 Cookie、导出环境配置这类操作,普通成员不需要;确实有备份需求,就由管理员按次执行。各家工具对导出权限的颗粒度不一样,配置前先确认你这套能不能单独关掉这一项,不能的话就把这类操作限制在管理员账号上。
三件事都做到了,离职当天的动作会非常短:停席位、转分组、接手人验证、脚本归位,平台密码很多时候根本不用碰。
一份可以直接抄的检查清单
- [ ] 调取操作日志,确认无异常导出、删除、指纹改动
- [ ] 团队后台暂停该成员,确认其客户端已无法打开授权环境
- [ ] 按分组把环境归属转到接手人或管理员组
- [ ] 接手人打开抽样环境,业务动作与出口归属均正常
- [ ] 执行机上的自动化脚本、Local API 调用方换到运维账号,端口无对外暴露
- [ ] 代理白名单移除个人出口,账密鉴权按需更换并复核
- [ ] 查过平台规则后再处理子账号注销 / 主密码 / 二次验证,安排在接手人在线时段
- [ ] 公司设备回收清理;自带设备要求卸载客户端并优先做平台侧处理
- [ ] 确认成员席位已释放,可分配给新同事
需要提醒的是,任何权限与隔离配置都只是降低资产泄露和误操作的概率,不构成账号不被平台审核或校验的保证;平台侧的判定规则以各平台公告为准。
如果你手上还没有按分组分权的结构,交接这件事会一直很痛。可以先把环境按负责人和业务线重建分组,把免密共享和导出权限一次定好,再谈离职流程。NexBrowser 的功能不分档、免费档就能建结构和试权限模型,付费买的是窗口与成员容量,目前客户端是 Windows 版(macOS 开发中),可以从下载页开始。


评论(0)