 NexBrowser指纹浏览器-官方博客Blog
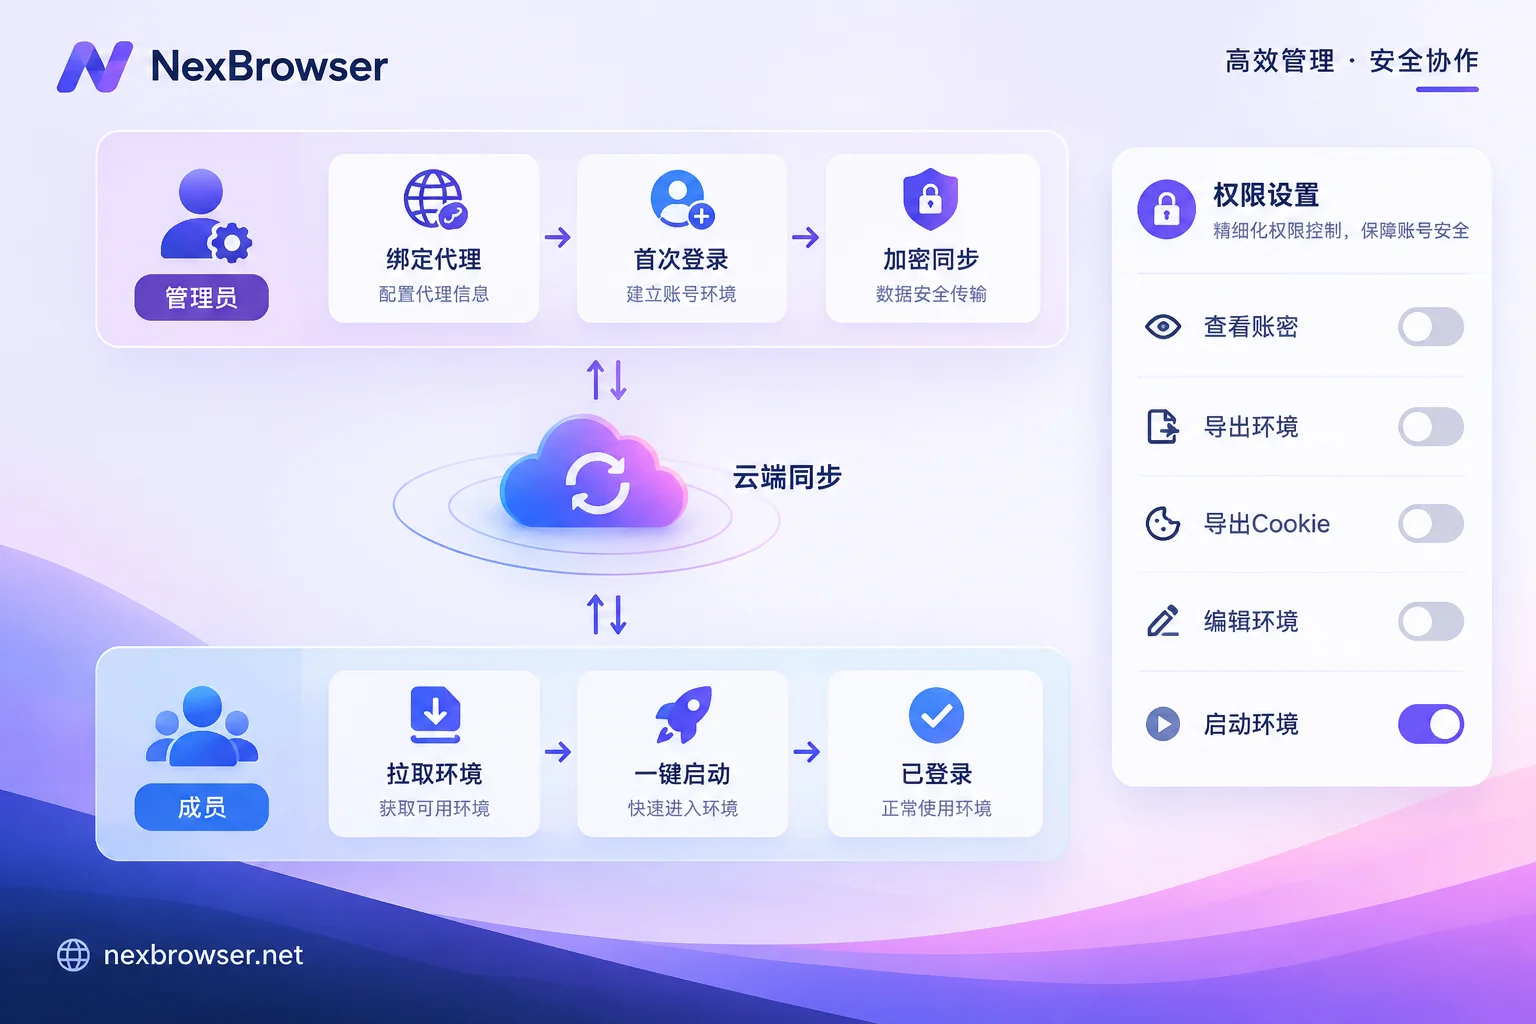
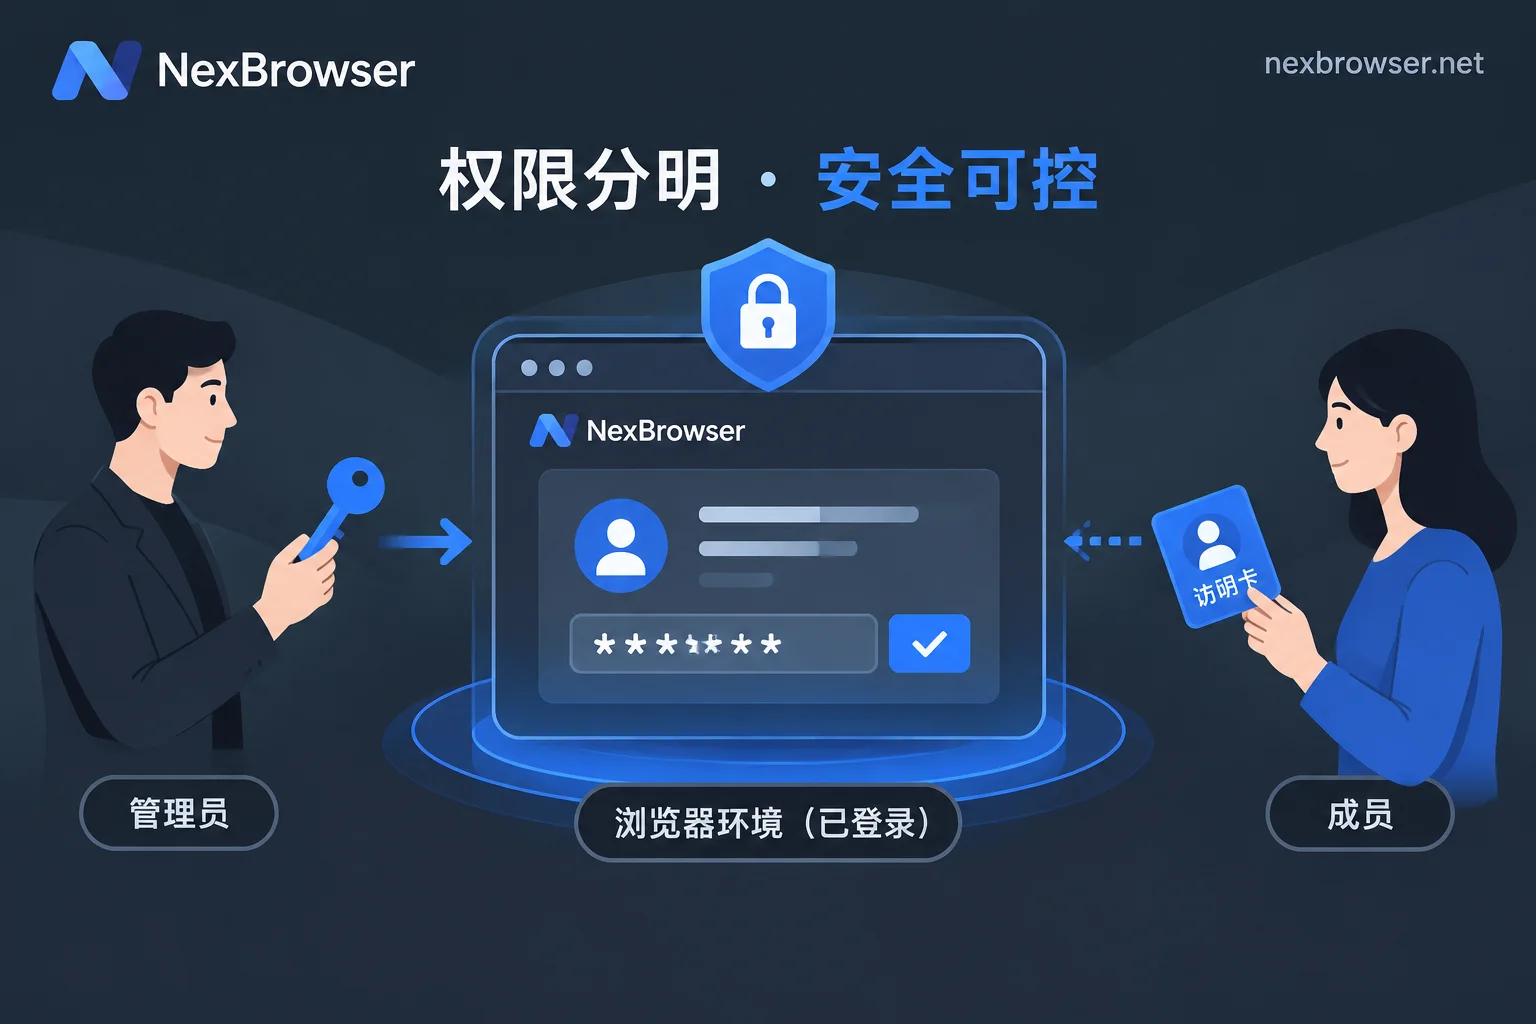
做法只有一句:让成员拿到的是环境的启动权,不是账号的登录凭据。管理员在隔离环境里完成一次登录,登录状态以 Cookie 和本地存储的形式留在这个环境里并加密同步到云端;成员在自己的机器上拉到同一个环境,点开就是已登录状态,中间不需要输入用户名和密码。密码从头到尾没有离开过管理员。
但只做这一半不够。很多团队同步做完了,成员打开环境详情,账号密码字段还明晃晃摆在那里,或者右键就有「导出环境」「导出 Cookie」。所以第二件事是角色分权:把成员的查看账密、编辑、导出这几项权限关掉,再把可见范围限制到指定分组。两件事一起做,才叫「能用但看不到」。
管理员侧:四步,顺序别换
第一步,先建环境并归组。 按项目、平台或负责人分组,比如「TikTok-东南亚-小李」。分组不是为了整齐,是后面做最小授权的单位——授权是按组给的,环境散在根目录就只能一个个挑,或者干脆全开。
第二步,先绑代理,再登录。 顺序反了很容易出事:在本地出口登录完,再给环境挂上海外代理,等于账号刚建立的登录记录和后续访问的出口对不上,部分平台会直接要求重新验证。绑完先确认出口生效,再做登录动作。这一步的具体录入和核对方法可以看指纹浏览器怎么给每个环境单独绑代理。
第三步,在环境里完成首次登录,并处理掉二次验证。 登录时如果平台提供「记住此设备」「信任此浏览器」,勾上,它会在本地写一条信任标记,能减少成员后续启动时被反复要求验证的概率。
这一步有个容易忽略的细节:别让 Chromium 自带的密码管理器保存密码。弹出「是否保存密码」时选择不保存。否则成员启动环境后,打开浏览器设置里的密码页面,验证一下系统账户就可能看到明文——你在客户端层面做的权限控制,被浏览器内置功能绕过去了。同理,如果你的工具支持在环境属性里填账号密码做自动填充,那这个字段填了之后必须确认成员端是掩码显示且没有「显示」按钮;不确定的话,更稳的做法是这个字段留空,只靠会话。
第四步,确认配置已加密同步。 成员换的是另一台电脑,本地文件夹里的东西过不去,必须走云端同步。同步范围通常包含 Cookie、本地存储、指纹参数和代理配置。换机还原这条链路本身的动作顺序,另写过一篇:换电脑后指纹浏览器的环境配置怎么还原。
成员侧:要关掉哪几项权限
邀请成员时角色选普通成员(不同产品叫法不同,员工、子用户、操作员都有),然后在权限项里逐条确认:
- 查看/编辑账号密码——关闭,这是主目标;
- 导出环境、导出 Cookie、批量备份——关闭。留着等于把会话凭据的打包下载口开着,成员导出一份 Cookie 就能在任何浏览器里复现登录态;
- 编辑环境——建议关闭。能编辑就能改代理、改指纹、改备注,出问题时你无法判断是平台侧变化还是有人动过配置;
- 删除环境、转移环境——关闭;
- 可见分组——只勾他负责的那一个或几个。其余分组对他完全不可见,比单纯「不告诉他」可靠。
实际留给成员的,往往只剩「启动环境」和「在环境里操作」两项。听起来苛刻,但对运营执行岗来说够用了。
权限项的具体名称和颗粒度各家产品不一样,有的把导出并进「环境管理」一个大项,有的拆得很细。别照着别家的说明书勾,打开自己用的客户端逐项对一遍。
验证:用成员账号自己登一次
配完别急着交接。找一个测试用的成员账号(或者让对方开着屏幕共享),在成员身份下走三处检查:
第一处,环境列表和详情页。 密码字段是掩码或根本不显示,且没有任何「显示明文」「复制」的入口。右键菜单和批量操作栏里没有导出相关选项。未授权的分组不出现在侧边栏。
第二处,启动环境后的登录态。 打开目标平台首页,应当直接是已登录状态,不跳登录页、不要求输密码。同时打开浏览器设置里的密码管理页面,确认条目是空的。
第三处,出口和时区。 成员在另一个城市甚至另一个国家启动,出口 IP 应该还是环境绑定的那个代理,时区语言跟出口对得上。这一处不通,平台大概率会在成员第一次操作时就要求验证。核对方法见绑好代理后怎么确认出口归属和时区语言一致。
三处都过,这个环境才算真的能交出去。
交接之后:回收,以及一个必须说清楚的边界
人员变动时,管理员在后台取消该成员的分组授权或把他移出团队,成员客户端会立刻失去这些环境的访问权,本地已同步的数据也随之失效——这是免密共享相比「把密码发到群里」最直接的好处:撤权是即时的,不需要挨个改密码。
但这里必须把边界说清楚:会话凭据本身就是一种凭据。成员在拥有访问权的期间,理论上仍有通过开发者工具、抓包等方式读取 Cookie 的可能,客户端层面的限制能提高门槛,不能视作物理隔绝。所以对于资产价值高的核心账号,离职回收的标准动作应该是三步:撤销环境授权 → 在平台侧修改密码 → 在平台的安全设置里执行「退出所有设备/终止所有会话」。第三步最关键,它让此前同步出去的任何 Cookie 副本一次性作废。
同样地,任何环境配置都不构成「不被关联」或「不触发风控」的保证。以上做法解决的是自有账号在团队内部的合规交接与权限收口,不是绕过平台校验的手段。
会话失效怎么办:把验证码也收进环境里
免密交接最常见的中断点是二次验证。Amazon、PayPal、部分银行和支付类系统,在检测到会话来自新设备、或长时间无操作后,会强制让会话过期并要求 2FA。这时成员既没有密码,也收不到验证码,流程就卡住了。
提前准备两条路:一是把可预期的复登安排给管理员,定期在自己这边刷新一次登录状态再同步;二是让验证码能在环境里直接收到,成员自己完成验证环节而不接触账号绑定的手机或邮箱。NexBrowser 支持在环境内接收短信验证码(号码由 NexSMS 提供),适合成员需要独立完成验证、但不该拿到接收渠道控制权的场景,具体在在环境里收验证码这页。
还有一种保守做法:2FA 的 TOTP 密钥只留在管理员手里,成员点到验证那一步时找管理员要六位码。牺牲一点效率,换回对账号的最终控制权,对核心资产值得。
在 NexBrowser 里落地
上面这套流程对应到具体功能是四块:环境分组用来划授权单位,团队按角色分权用来剔除查看账密和导出权限,云端加密同步让成员换机启动即还原,免密共享让成员不经手密码直接进入已登录状态。每个环境的 Cookie、缓存、本地存储和代理各自独立,成员拿到的是完整的一套环境,而不是一串凭据。功能不分档,免费档就能建分组、加成员并配权限,付费买的是窗口与成员容量;客户端目前是 Windows,macOS 还在开发中。
要开始配的话,从环境隔离与分组这页进,先把分组结构和权限矩阵定下来,再往里放环境——反过来做,环境多了之后重新归类会很痛苦。


评论(0)