 NexBrowser指纹浏览器-官方博客Blog
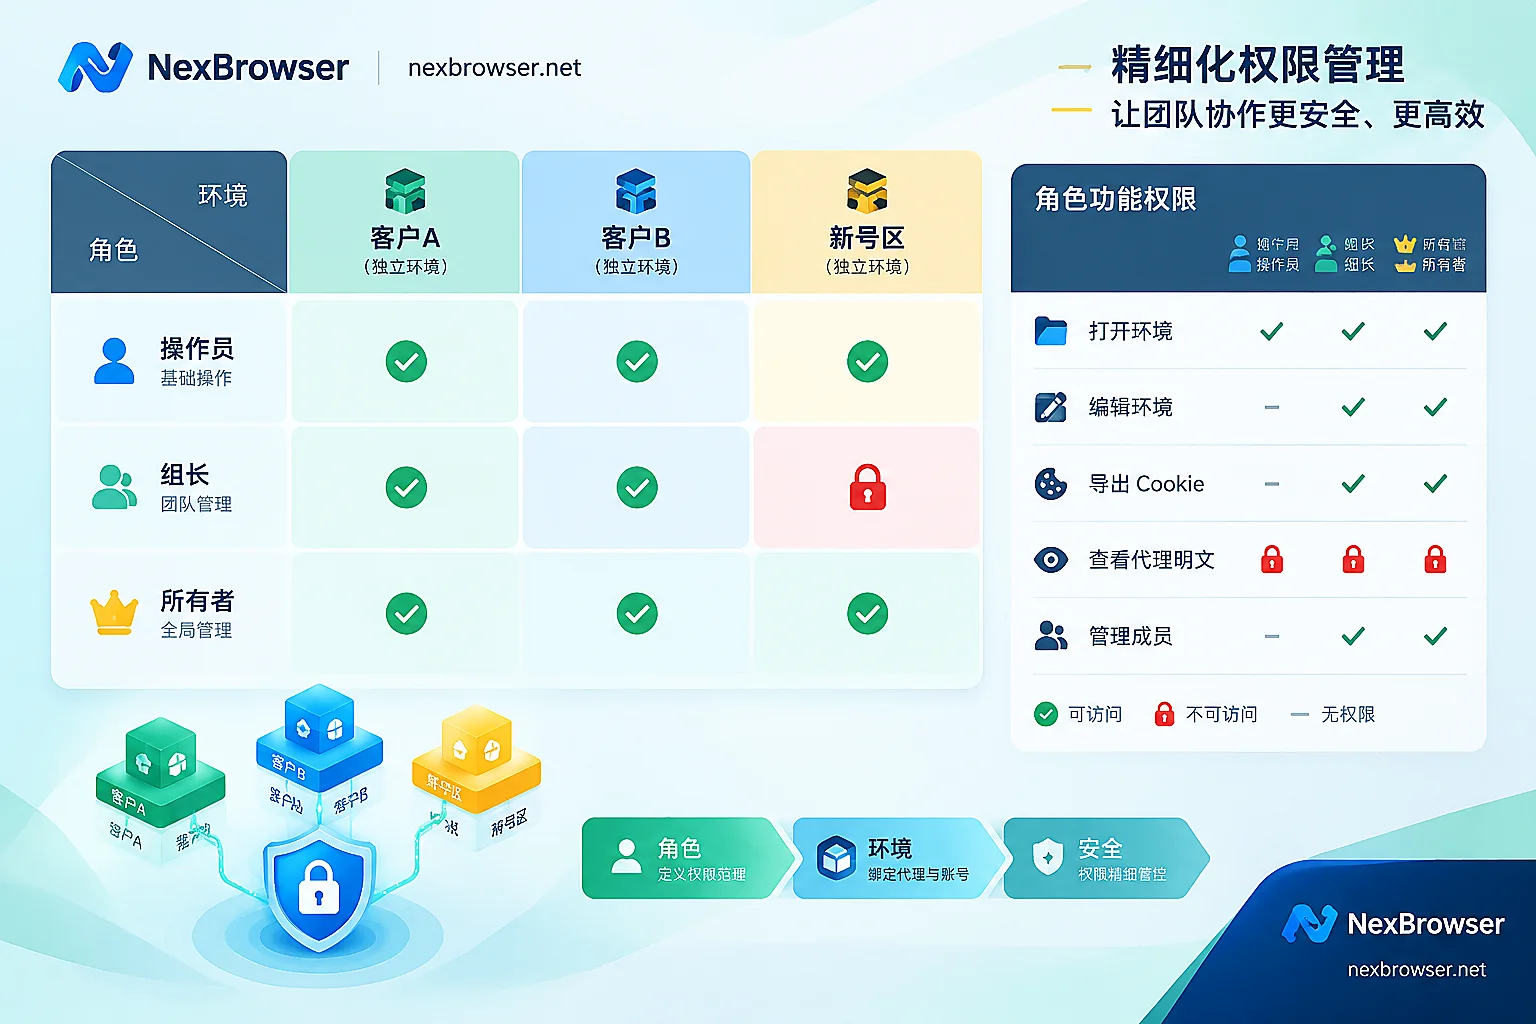
给子账号分配权限,可以拆成两个问题分别回答:这个成员在软件里能做什么(功能权限,一般通过角色或用户组设定),以及能碰哪些环境(数据权限,一般通过环境分组或单个环境授权)。
比较稳的顺序是:先把环境分好组,再定几个角色的功能范围,然后添加子账号、同时关联角色和分组,最后用子账号本人登录一次核对。权限从最小开始给,不够再加,比先全开再回收安全得多。
两层模型本身的原理,团队版指纹浏览器怎么分配环境权限已经讲过。这篇侧重落地:不同岗位开哪些、哪几项默认别开、分完怎么确认。
第一步:按“以后交给谁”给环境分组
分组的依据不是平台本身,而是“这些环境以后会一起交给同一批人”。常见切法有三种:
- 按客户或店铺:代运营、外包团队最常用,一个客户一个组,换人时整组转交。
- 按业务线或平台:一个成员负责某个平台的全部账号时适用。
- 按阶段:新号、在用、待交接分开放,避免新人误碰主力账号。
一个判断标准:如果某个成员只该看到组里一半的环境,说明分组太粗,应该拆组,而不是靠逐个授权单个环境来补。少量单独授权没问题,多了以后复核会很难理清谁能看到什么。
在 NexBrowser 里,环境支持分组和模板复制,每个环境的 Cookie、缓存、本地存储和代理相互独立,所以按组授权出去的就是一组各自完整的工作环境。分组操作可以参考环境隔离与分组。
第二步:按岗位定角色,敏感项默认关闭
各家工具预置的角色名称不同(超级管理员、管理员、经理、操作员等),可勾选的权限项也不一样。下面是按岗位思考的起点,具体以你所用工具的权限项为准:
| 岗位 | 可见范围 | 建议开放 | 建议关闭 |
|---|---|---|---|
| 日常运营、客服 | 自己负责的分组 | 打开并使用环境 | 新建/删除环境、修改指纹和代理、导出 Cookie、查看代理明文、管理成员 |
| 组长、经理 | 本组负责的全部分组 | 在上一行基础上,新建和编辑环境、调整组内成员 | 删除环境、导出、团队级设置 |
| 外包、临时成员 | 单个分组,必要时只给几个环境 | 只打开环境 | 其余全部 |
| 环境配置人员 | 按任务给 | 新建和编辑环境、配置代理 | 成员管理;导出只在需要时短期开放 |
| 所有者 | 全部 | 全部 | 建议只留一到两人 |
其中几项值得单独说明为什么默认关:
- 导出 Cookie 或导出配置:拿到导出文件,就能在团队之外复现登录状态,资产脱离管控。日常岗位用不到。
- 查看代理明文:代理的账号密码一旦被看到,就能在团队外使用这条出口。成员用环境时代理已经绑好,不需要接触凭据。
- 修改指纹参数和代理:一次随手改动可能让账号的登录环境突然变化。交给专人负责,改完核对出口。
- 删除环境:难以恢复,只留给管理员。
- 管理成员和角色:有这项权限就能给自己提权,只给所有者。
第三步:添加子账号,用免密共享代替发密码
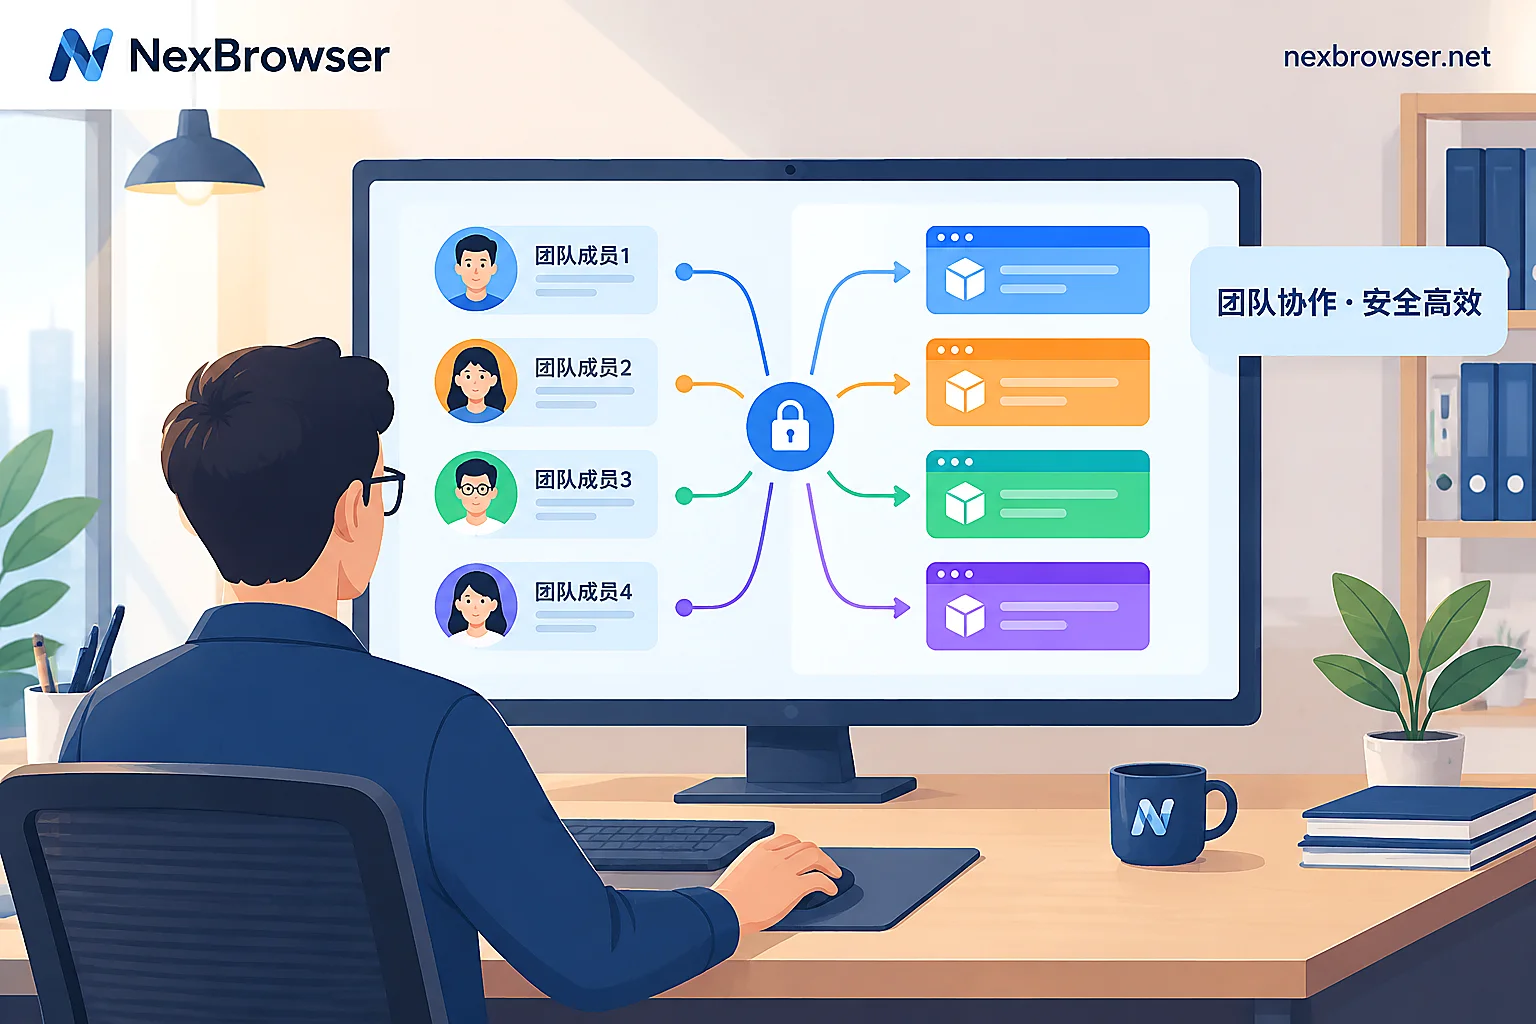
常见的添加方式有两种:在团队里直接生成内部账号,或者通过邮箱邀请成员加入。不管哪种,添加时就把角色和授权分组一起选好,不要先拉进来再慢慢配,空窗期里的默认权限可能比你预想的大。
交付环境时用免密共享:把已经登录好的环境授权给成员,成员打开就带着会话,平台账号的密码不用告诉对方。这样做的好处是,人员变动时收回环境授权即可,不必挨个改密码。
但免密不等于没有风险。能打开环境,就能以这个账号的身份操作,所以前两步的范围控制仍然是关键;平台侧的密码和二次验证,建议留在管理员手里。
NexBrowser 的团队功能按角色分权、支持免密共享,环境配置通过云端加密同步,不需要你把文件拷给成员。两个实际条件要提前确认:客户端目前只有 Windows 版,macOS 版还在开发中;成员人数占用成员容量,免费档功能不缩减,团队人数超出免费额度时再按需扩容,额度口径以价格页和免费活动页当次说明为准。
第四步:用子账号登录一遍,确认权限真的生效
权限配好不代表生效,最直接的办法是用子账号本人登录检查:
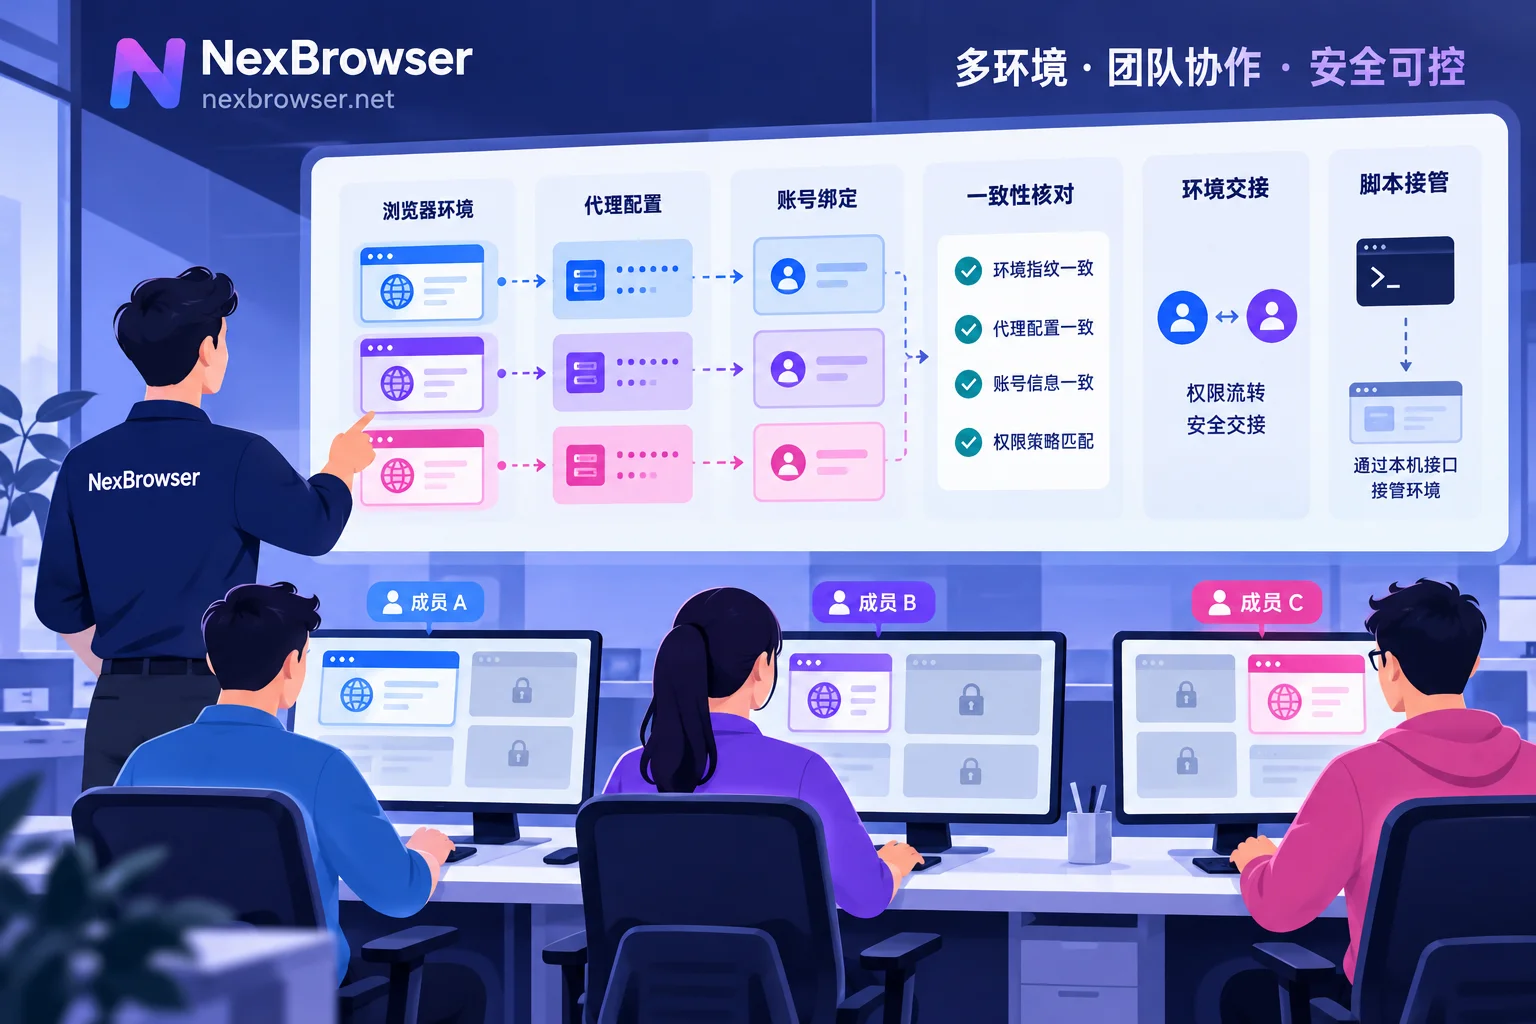
- 环境列表:只出现被授权的分组,数量和你预期的一致。
- 敏感操作:试一下导出、删除、查看代理详情,这些入口应该不可用或被拒绝。
- 打开一个环境:登录状态还在,用检测页看出口 IP 是否和这个账号平时的地区一致。
- 管理员侧:如果工具提供团队操作日志,确认这次登录和打开环境被记录了。
如果成员看到了多余的环境,常见原因是角色本身带了“全部环境”一类的范围,或者成员被同时加进了多个分组,在不少工具里多个授权会叠加生效。排查思路可以参考团队成员能看到所有环境吗。
分完之后还要管的两件事
避免同一环境被多人同时打开。 多人在不同地点同时登录同一个账号,既可能让数据互相覆盖,也容易触发平台的异常登录判断。工具支持环境互斥(同一时间只允许一人打开)就开启;不支持就靠排班约定。具体分工方式见多人同时登录同一个环境会怎么样。
岗位变动时及时调整。 成员换组时改分组授权,而不是新增一个组了事;离职时先把环境转给接手的人,再停用子账号,顺序反过来容易出现没人能打开的环境。完整流程见运营离职后账号怎么交接。
建议每隔一段时间按成员逐个过一遍授权分组和角色,尤其是临时开放过导出等权限的账号,用完就收回。


评论(0)