 NexBrowser指纹浏览器-官方博客Blog
能不让成员知道密码,就不要让他们知道。按账号类型分三种情况处理:
- 平台本身支持添加成员、分配角色的,优先用平台自带功能,每人用自己的身份登录。
- 必须输入密码的内部系统和工具,放进团队密码管理器,按项目分保险库,按角色授权。
- 电商店铺、海外社媒、广告账号这类靠浏览器登录态工作、一人管多号的,共享已经登录好的隔离环境,成员直接用,不接触密码。
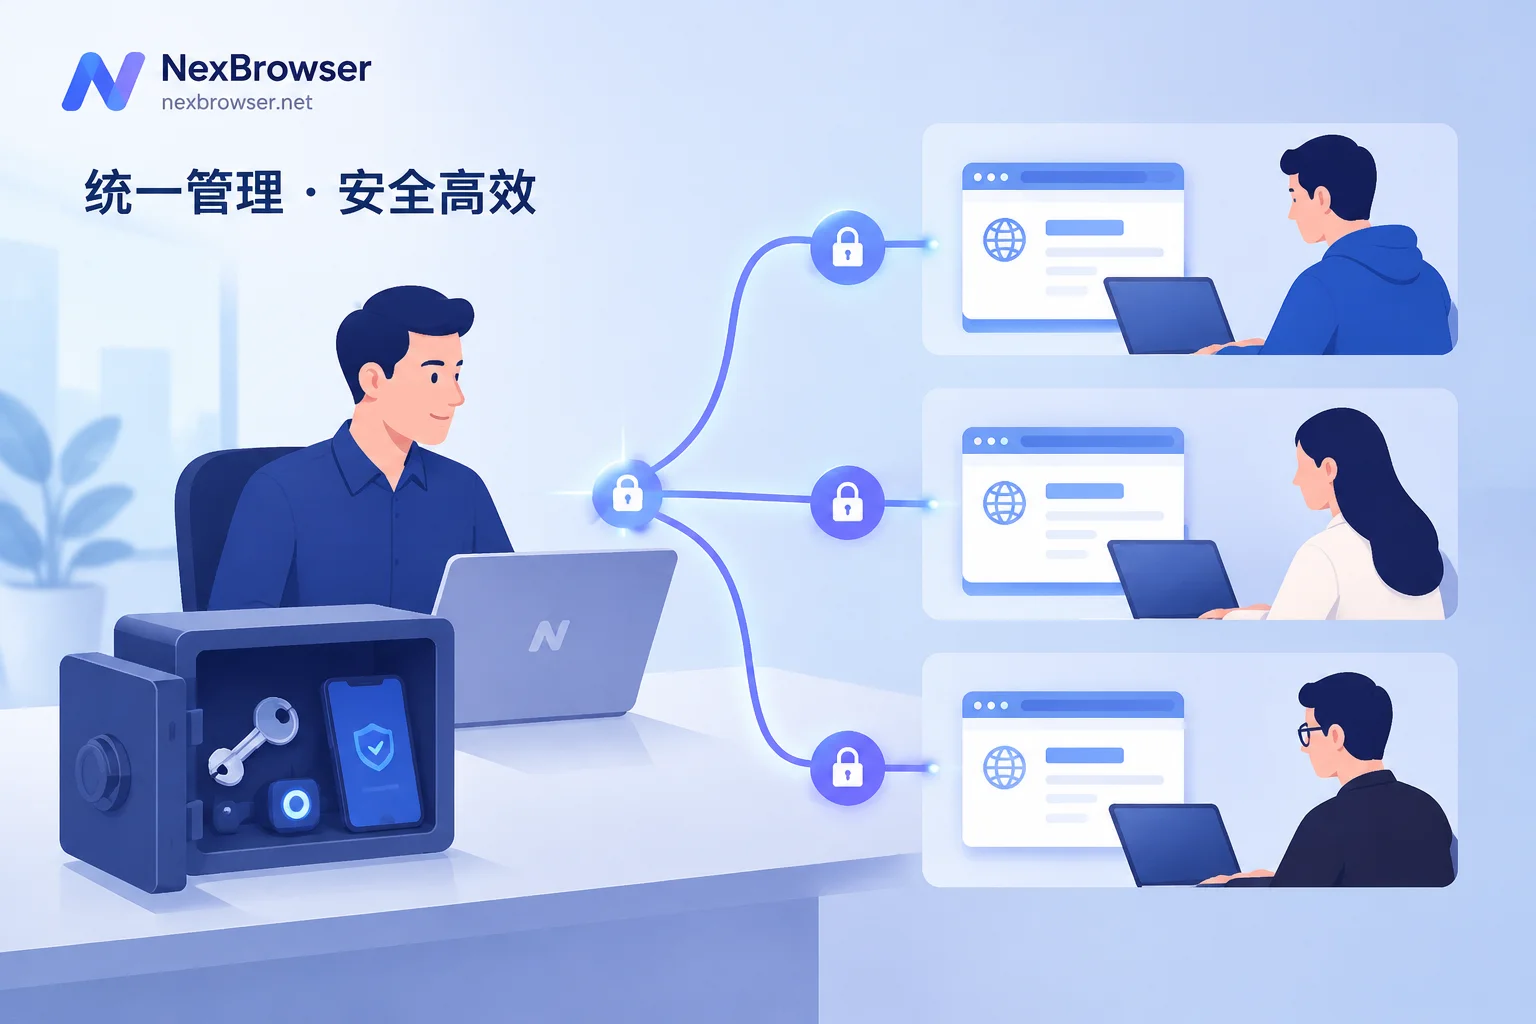
三种做法的共同点是:密码和二次验证(2FA)留在管理员手里,成员拿到的是可以随时收回的使用权限。
先停掉这几种做法
在微信、Slack 里发密码,用邮件转发,放在共享的在线表格里,或者截图发到群里,这些都是团队里最常见的泄露源头。问题不止是当下被人看到:
- 记录长期留存。 聊天记录和云端文档可以被搜索、截屏、转发。一个人的聊天账号被盗,里面的所有密码会一起泄露。
- 没有审计。 密码发出去之后,你说不清现在到底有哪些人还能登录。
- 收回成本高。 有人离职或外包结束,对方已经记住了明文密码,甚至存在了个人设备上。你只能逐个改密,再重新发给留下的人,很容易漏掉某个账号。
三种共享方式分别适合什么账号
平台自带成员功能:能用就先用
很多后台和广告平台允许添加成员、分配角色。这种情况下每个人用自己的账号登录,权限由平台控制,离职时在平台上移除这个人即可,不涉及共享密码。只有平台不支持多成员,或成员功能满足不了分工时,才考虑下面两种方式。
团队密码管理器:适合必须输入密码的系统
内部系统、SaaS 工具、服务器面板这类必须输入密码才能用的账号,放进团队密码管理器。要点有三条:
- 按项目、部门或客户分保险库,不要建一个“全部账号”的大目录给所有人看。
- 按角色授权,遵循最小权限原则。 谁的工作需要哪几个账号,就只给哪几个。
- 选端到端加密的工具,并确认它能在后台注销某个成员的访问权限。
这种方式的局限是成员依然能拿到密码,至少在使用时能拿到。所以离职交接时,对方用过的账号仍然建议改密。
环境级免密共享:适合电商和社媒多账号
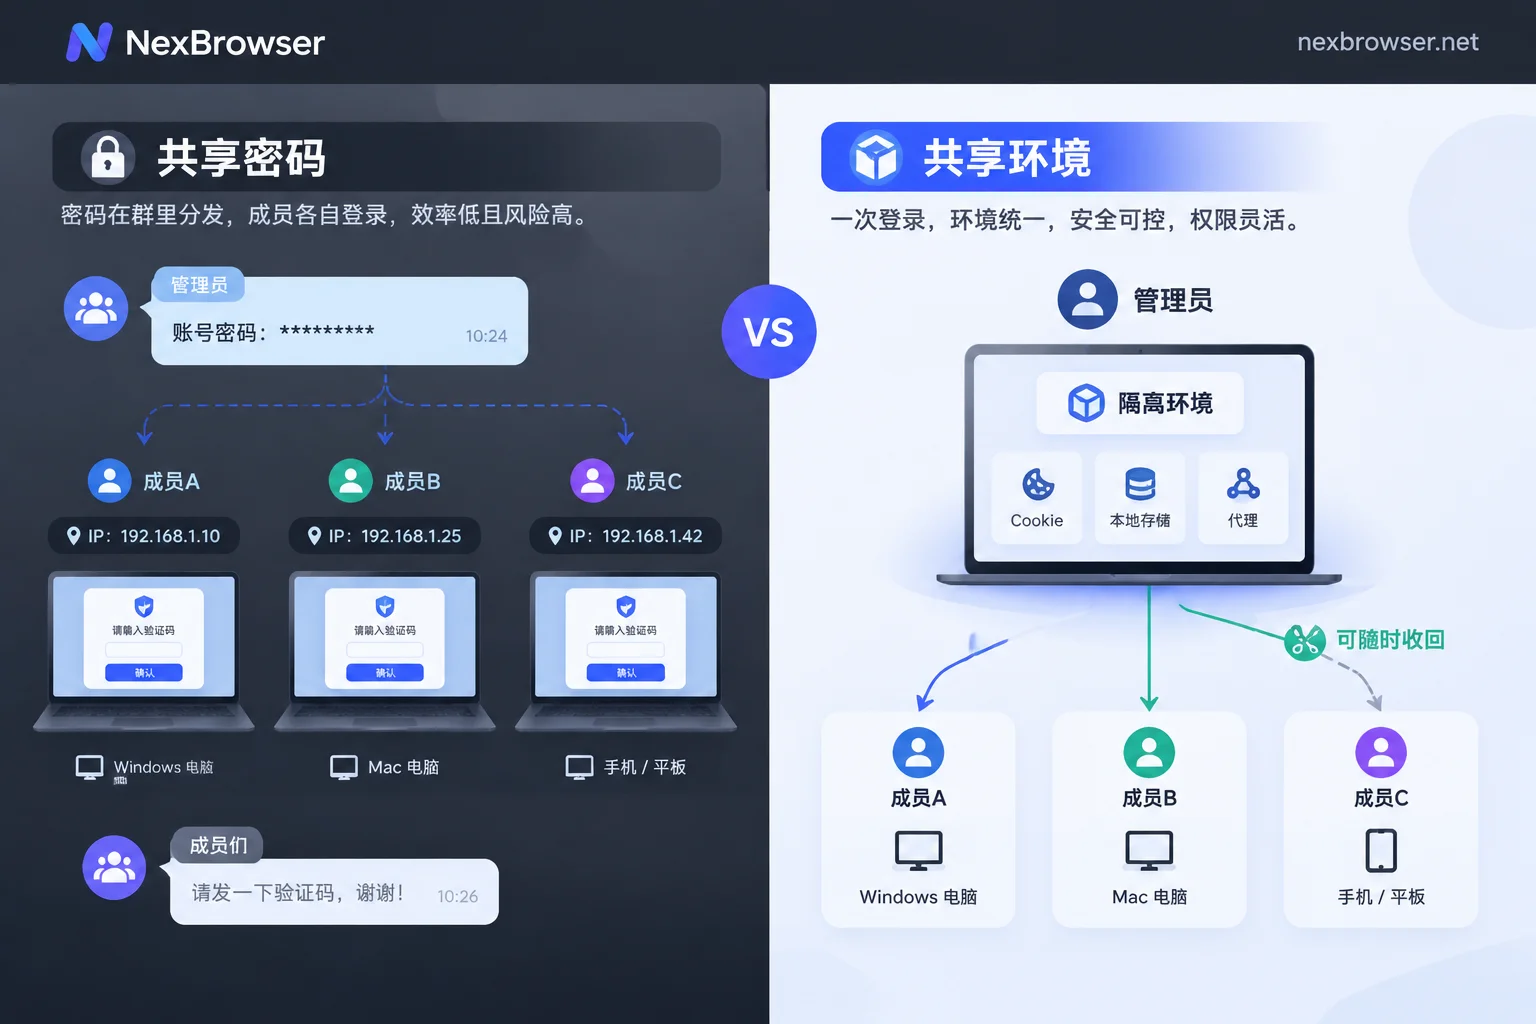
店铺、社媒、广告账号如果只共享密码,成员会在自己电脑上登录。设备指纹变了,IP 归属地也在跳,平台很可能频繁要求短信或邮箱验证,严重时会判定为可疑登录并限制账号。于是成员不停在群里找管理员要验证码,验证码又成了新的明文泄露点。
更稳妥的做法是把整个浏览器环境共享出去。环境里的 Cookie、本地存储和代理配置是一套的。管理员先在环境里登录好,再把环境授权给成员。成员打开就是登录态,用的还是同一套环境配置,全程不接触密码。要收回时,移除授权即可。
落地顺序
- 盘点账号归属。 列出每个账号的注册邮箱、手机号,以及 2FA 绑在谁的设备上。这些信息尽量落在公司控制的邮箱、号码和设备上,不要挂在某个员工的个人手机上。
- 分组。 按店铺、项目或客户建分组,一个分组对应一个工作范围。
- 定角色,敏感项默认关闭。 普通运营只需要使用环境。删除环境、修改代理、导出数据、邀请成员这类操作先不给,确有需要再单独开。具体怎么拆角色,可以参考指纹浏览器怎么分配子账号权限。
- 管理员完成登录再分发。 由管理员登录账号、绑好代理并核对出口,确认环境可用后再授权给成员。
- 2FA 由管理员保管。 验证器和恢复码不要拍照发群。登录态失效、需要重新验证时,由管理员进环境处理。
- 按人员变动收权。 离职或外包结束的当天移除授权。对方曾经见过明文密码的账号,要改密,并在平台上退出其他设备的会话。完整的交接顺序见运营离职后账号怎么交接。
免密共享的几个边界
- 它不能保证不再出现验证。 平台的安全策略各不相同。有的系统会话有效期很短,或者把会话绑定在本地设备、硬件密钥上,同步了登录态也可能被要求定期重新验证。
- 登录态本身就是凭据。 成员虽然不知道密码,但拿到环境就能操作账号,所以授权范围同样要按最小权限来定。如果担心离职成员留有残余会话,改密并退出其他会话是最直接的补救。
- 不要多人同时开同一个环境。 数据会互相覆盖,平台还可能看到异常的并发操作。分工和排班的做法见多人同时登录同一个浏览器环境会怎么样。
- 任何配置都不等于不会被关联。 环境隔离只解决本地数据混用的问题。指纹和关联的基础概念,可以先看使用指南。
在 NexBrowser 里怎么做这一步
在 NexBrowser 里,每个环境有独立的 Cookie、缓存、本地存储和代理。上面的步骤可以这样对应:
- 分组: 按店铺或项目给环境建分组。
- 分权: 按角色给成员授权分组。
- 免密共享: 管理员登录好的环境,成员接手后直接使用,看不到账号密码。环境配置经过云端加密同步。
- 收权: 交接或离职时,在后台移除这个成员的授权。
功能不分档,免费档全功能开放。团队变大以后,付费购买的是窗口和成员容量。客户端目前只支持 Windows,macOS 版还在开发中,有 Mac 成员的团队需要提前安排。
分组和授权的具体说明在环境隔离与分组页面。准备动手搭建的话,可以下载客户端,先建一个分组、授权给一名成员,跑通流程后再推广到整个团队。


评论(0)