 NexBrowser指纹浏览器-官方博客Blog
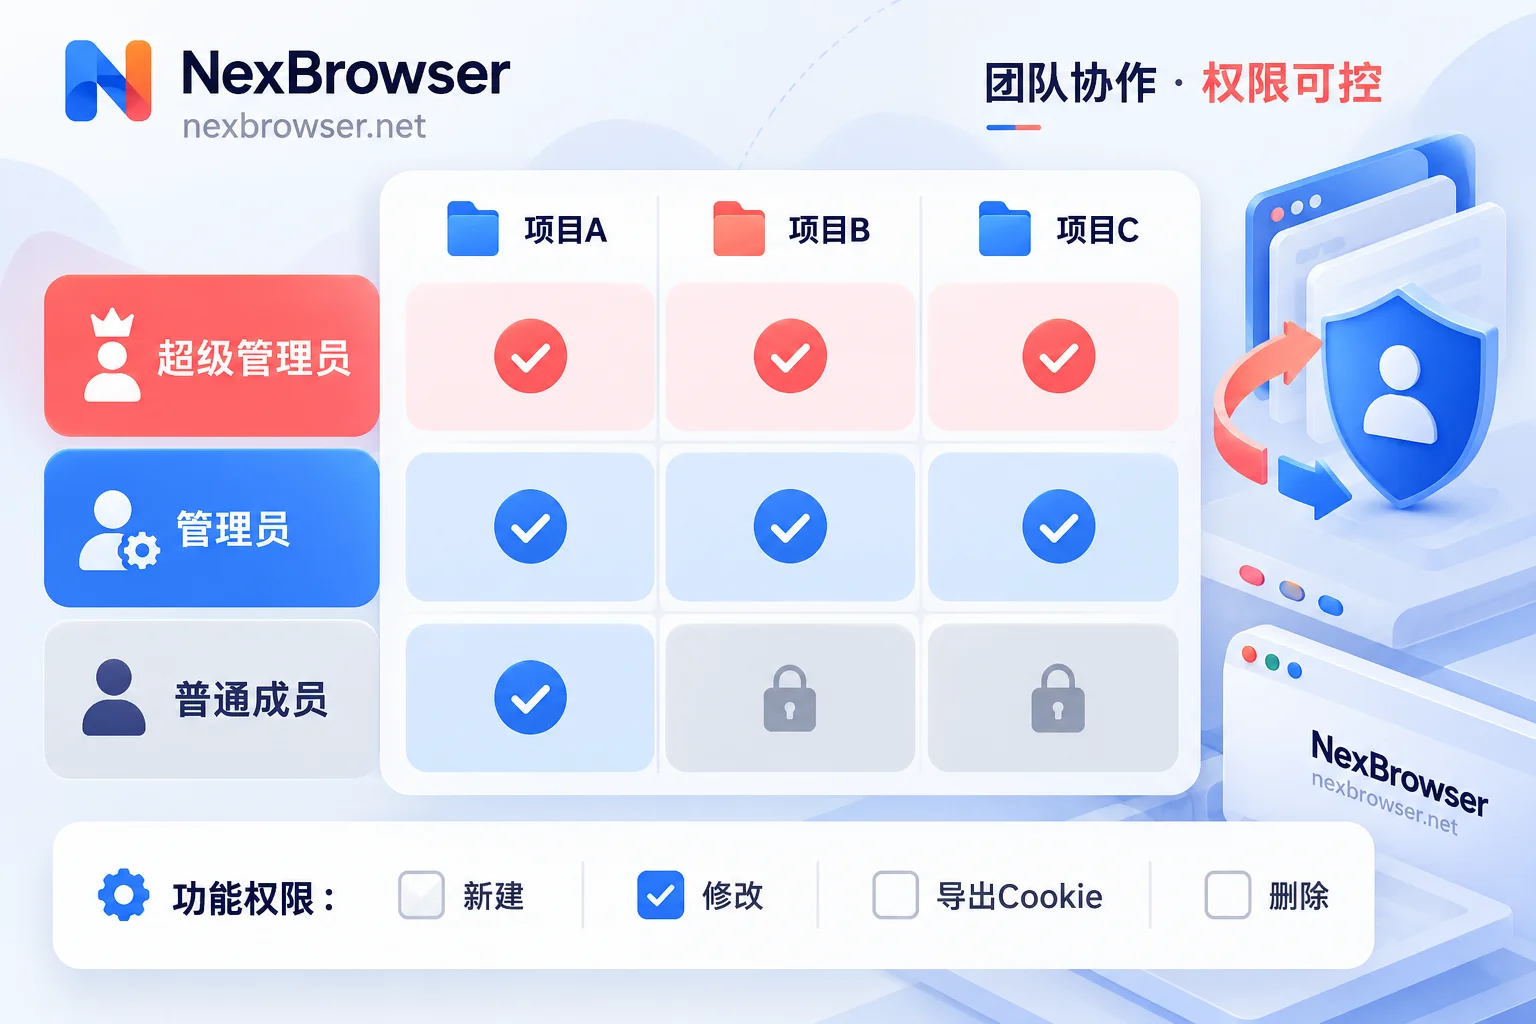
在主流多账号浏览器的团队版里,普通成员通常看不到全部环境。能看到全部环境的,一般是超级管理员(团队所有者)和被设为管理员的人。普通成员只能看到两类环境:管理员明确分配给他的,以及他被授权的分组里的。其他环境不会出现在他的列表中。
各产品对新成员的初始权限、角色名称和可勾选的权限项并不相同,所以上面这条只是常见做法,不能当作所有产品的统一规则。最可靠的确认方法是:设置完成后,用成员账号登录客户端,直接看他的环境列表。
先分清两件事:能看到哪些,能做什么
成员的权限一般分成两层:
- 环境范围:决定成员的列表里出现哪些环境,通常按环境分组授权,也可以单独授权某几个环境。以 AdsPower 帮助中心的说明为例,子用户“可管理的环境”和“可使用的软件功能”是分开设置的,环境既能按分组授权,也能逐个授权。
- 功能权限:决定成员对看得到的环境能做什么操作,比如新建、修改配置、导出 Cookie、删除环境、管理代理。这一层通常由角色或用户组控制。
这两层是叠加生效的。假设一个成员只看得到 20 个环境,但他的角色带有“导出 Cookie”和“删除环境”权限,那他仍然可以把这 20 个账号的登录状态导出带走,也可能误删环境。所以检查“成员能看到什么”时,两层要一起看。
成员看到了不该看的环境,先查这几处
- 角色是否给高了:被设为管理员的成员一般拥有全局视图,分组限制对他不起作用。
- 授权的分组是否太大:成员被授权了一个混放多个项目环境的大分组。
- 环境是否放错了分组:环境被移入或新建在成员已授权的分组里,他自然能看到。
- 是否还留着单个环境授权:分组授权已经撤掉,但之前单独授权的某个环境还在。
以上是常见原因,并非全部。具体机制以你所用产品的权限说明为准。
按这个顺序设置,最不容易出错
- 先按“谁负责什么”规划分组。 可以按项目、店铺、平台或负责人来分,原则是同一个分组里的环境交给同一批人。
- 把环境归入对应分组。 检查有没有没归组或归错组的环境,这类环境最容易在授权时被漏掉或被多给。
- 给成员选角色。 日常操作账号的运营,一般给普通成员角色就够了;只有需要管理全部环境和成员的人,才设为管理员。
- 收紧功能权限。 用不到的权限就不开,尤其是导出 Cookie、删除环境、修改代理这类会影响账号资产或稳定性的操作。
- 授权分组。 只授权成员负责的分组,尽量少用逐个环境的零散授权,这样后续调整更方便。
- 用成员账号登录核对。 确认列表里的环境正好是预期的那些,菜单里也没有不该出现的按钮。
角色该怎么设计、权限项怎么组合,可以参考团队版指纹浏览器怎么分配环境权限。
免密共享:能看到环境,就等于能用这个账号
团队版通常支持把已经登录好的环境直接授权给成员。环境里保存着 Cookie、本地存储和代理配置,成员打开环境时已经是登录状态,不需要知道账号密码。这样做有两个好处:密码不用在聊天工具里传来传去;成员也不必在自己电脑上、用其他网络重新登录账号。
但免密不等于没有风险。成员打开环境后,在网页里能做的事和账号主人一样,包括进入平台后台修改资料或安全设置。所以把某个环境授权给成员,实际上就是把这个账号的使用权交给了他。划分分组时要按这个标准来考虑。
还有一点:同一个环境尽量不要让多人同时打开。多人同时使用可能导致数据互相覆盖,平台也可能看到异常的并发会话。具体情况见多人同时登录同一个环境会怎么样。
成员离职或转岗时,先收权限
人员变动时,管理员可以撤回该成员的分组授权,或者直接把他移出团队,之后他就看不到这些环境了。同时建议做好以下几件事:
- 把他负责的环境转授给接手人,并确认对方能正常打开、登录状态没有丢失。
- 检查他在职期间有没有改过账号的绑定邮箱、手机号等安全信息。
- 如果他以前有导出 Cookie 的权限,要知道撤权只能阻止他以后从客户端打开环境,收不回已经导出的内容。如果有顾虑,可以在平台的安全设置里处理(比如修改密码),然后在环境里重新登录。这也是上面第 4 步要收紧导出权限的原因。
完整的交接流程可以看运营离职后账号怎么交接。
在 NexBrowser 里怎么做
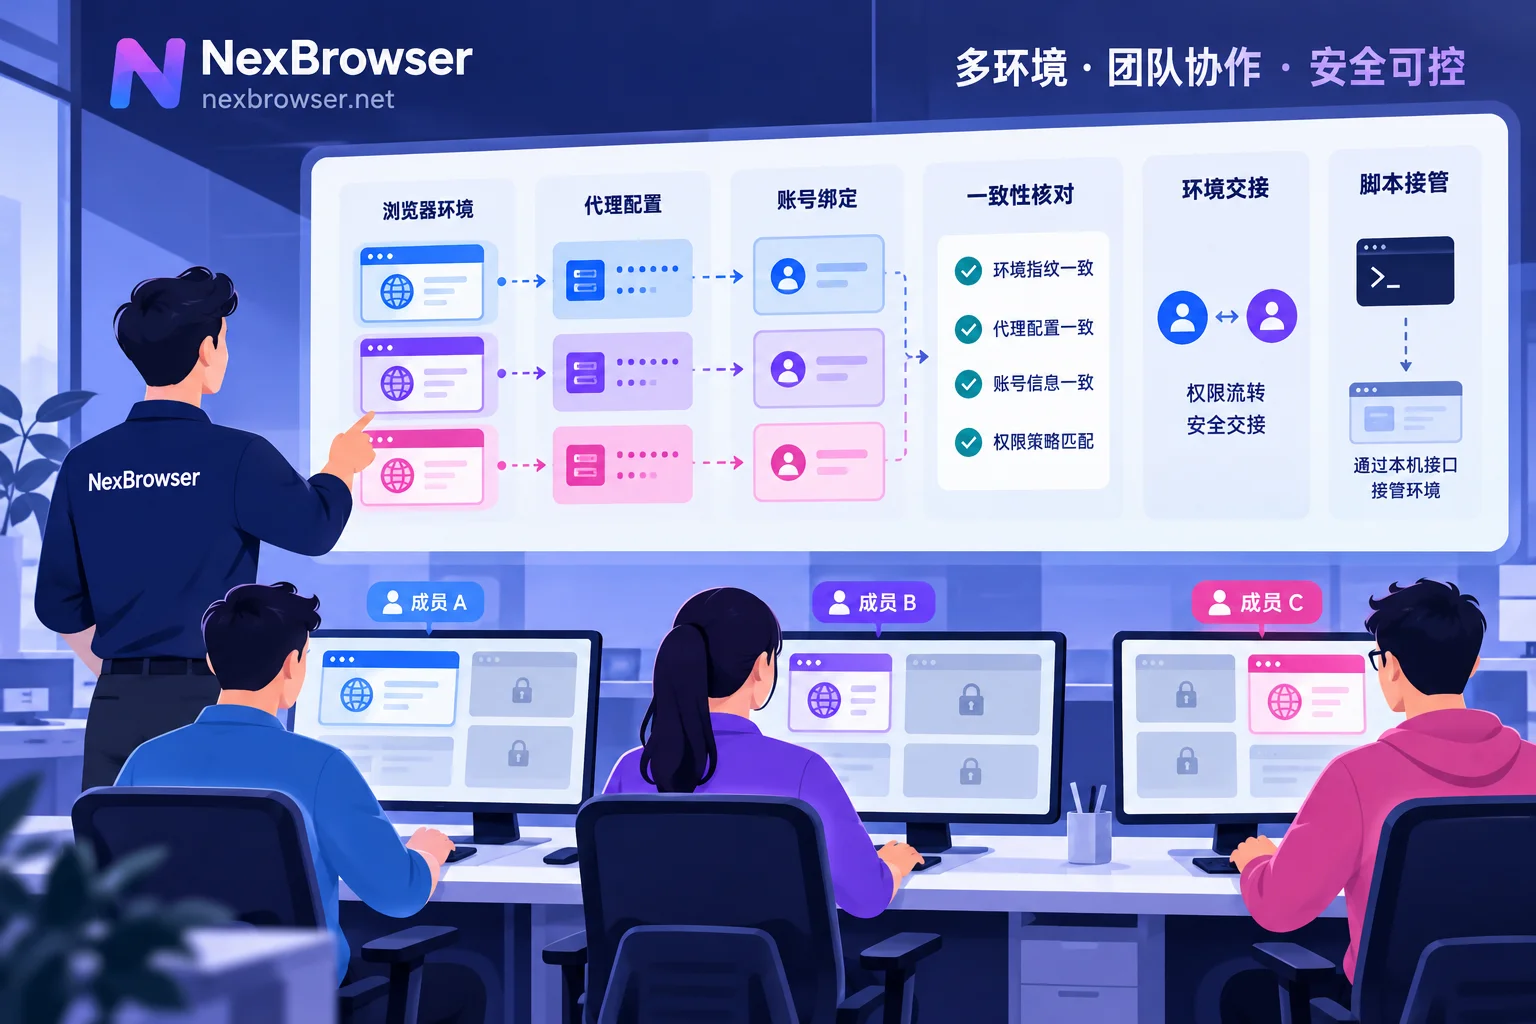
NexBrowser 支持环境分组、按角色分配团队权限和免密共享,上面“分组 → 角色 → 授权”的步骤都可以在客户端里完成。环境配置通过云端加密同步,成员在自己的电脑上登录后,就能打开被授权的环境。目前客户端只有 Windows 版,macOS 版还在开发中。
新成员加入时的初始权限是什么、可选角色具体叫什么名字,请以客户端当前版本为准。邀请成员后,按第 6 步用成员账号核对一遍即可。
NexBrowser 的功能不分档,免费档全功能开放。团队人数增加后,付费扩充的是窗口和成员容量。分组与环境管理的说明见环境隔离与分组,成员容量见价格页。


评论(0)