 NexBrowser指纹浏览器-官方博客Blog
进入 2026 年,随着 Google Chrome 推进 WebMCP 标准 以及 browser-use、Playwright MCP 等开源工具的普及,指纹浏览器自动化的技术栈正在经历一场明显的范式转移:越来越多团队发现,单纯追求“100% 端到端无人值守”往往是生产事故的开端。
在真实的跨境电商、社媒矩阵、广告投放与数据采集业务中,能够长期稳定跑下去的自动化系统,几乎都指向了同一种混合架构——把 90% 的高频、确定性动作交给标准化流程与脚本,把 10% 的动态异常、边缘校验与高危决策留给 AI 弹性处理与人工协同。
然而,当开发者和运营团队试图把这套理念落到几十甚至上百个账号上时,往往不是死在代码逻辑或提示词(Prompt)上,而是卡在了底层的浏览器底座与会话连续性上。本文将从生产环境的真实故障切入,拆解如何基于 NexBrowser 搭建一套兼顾账号防关联、状态持久化与人机平滑交接的自动化工作台。
一、 为什么你的自动化脚本在测试时很顺,一上多账号生产就崩?
在单窗口演示环境里,无论是写一段 Playwright 脚本,还是让 Claude Code 通过 MCP 操控本地 Chrome,看起来都行云流水。但在多账号规模化生产中,团队最常遭遇三类底层坍塌:
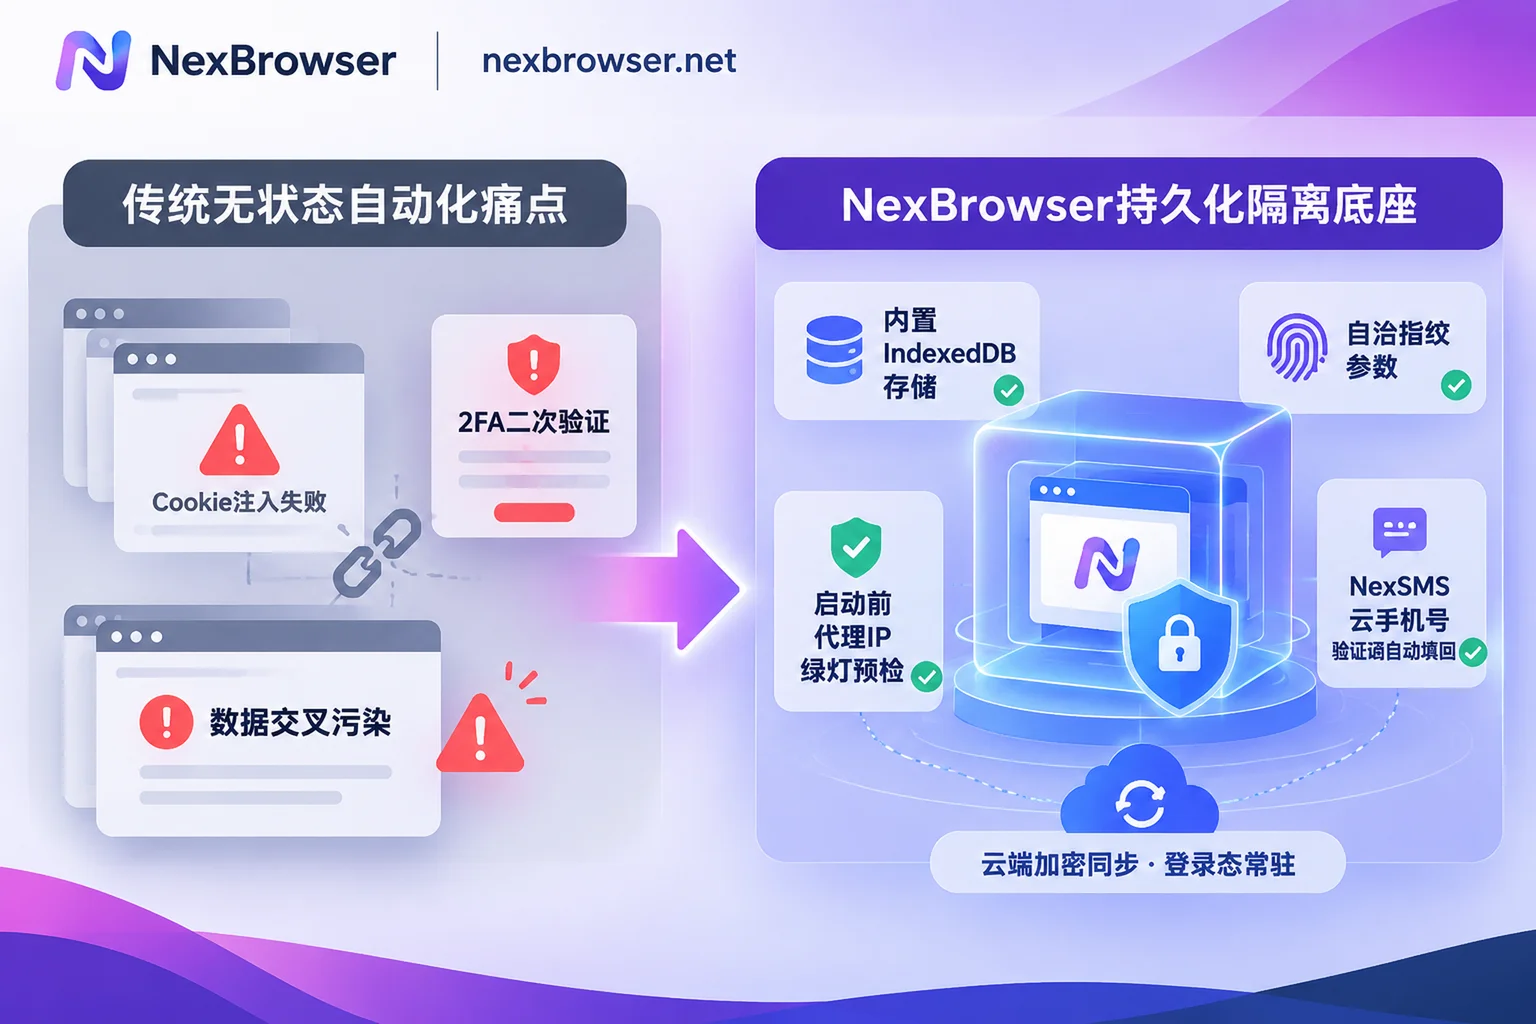
1. “无状态冷启动”与 Cookie 串流
很多团队习惯在脚本每次启动时拉起一个全新的无头浏览器(Headless Browser),并通过读取外部 JSON 文件来注入 Cookie 实现登录态复用。这种做法在 2026 年的平台风控面前极其脆弱:现代前端应用大量依赖 IndexedDB 和 localStorage 存储设备令牌与会话状态,仅导出导入 Cookie 会导致前后端状态不一致,频繁触发二次验证(2FA)。更致命的是,如果多账号切换时底层环境清理不彻底,出现“上一个账号的缓存残留”或 Canvas 指纹冲突,就会直接引发批量连坐封号。关于底层存储隔离的技术细节,可以参考我们之前的拆解:《浏览器环境隔离怎么做才彻底?从IndexedDB防串流到AI Agent多账号沙盒实战》。
2. 纯脚本太“脆”,纯 AI 又太“野”
如果完全依赖传统的 CSS/XPath 选择器,目标平台前端稍微改个按钮类名,整批账号的自动化任务就会集体报错停摆;但如果把整个端到端流程完全交给大语言模型(LLM)自由发挥,不仅每次调用视觉或 DOM 解析的 Token 成本高昂、执行速度慢,还可能在遇到未知弹窗时产生“幻觉操作”——比如误点修改预算、删除商品或触发不可逆的合规申诉。
3. 人机交接断层:自动化卡住时,人工根本接不上
当自动化流程在第 50 个账号遇到滑块验证、异地登录短信校验或复杂的店铺二审时,最好的处理方式是暂停脚本、通知人工介入。但如果你的自动化跑在远端无头容器或临时拉起的实例里,运营人员既看不到实时画面,也无法在保持完全相同的指纹、代理 IP 与登录上下文的前提下接管鼠标键盘——一旦换台电脑手动登录处理,账号瞬间因为环境跳变而被判定异常。
二、 破局思路:把指纹浏览器变成“带状态的持久化底座”
要解决上述痛点,核心在于把“身份与环境管理”从业务脚本里剥离出来,下沉到专业的指纹浏览器工作台中。在 NexBrowser 的架构设计里,浏览器不再是脚本用完即焚的临时沙盒,而是每个账号长期固定的“数字工位”。
1. 原生级环境隔离与全量状态持久化
在 NexBrowser 中,每一个浏览器环境都拥有完全独立的 Cookie、缓存、本地存储(含 IndexedDB)以及专属代理配置,环境之间物理隔离、互不读取(详见多账号环境隔离特性)。
- 告别手动拼接
storage_state:当脚本或人工关闭环境时,Cookie 与本地存储等核心数据会按所选范围加密同步到云端;下次无论是定时脚本拉起、AI Agent 接管,还是异地团队成员打开,都会自动还原完整的登录态,无需反复扫码或输入密码。 - 参数自洽与代理预检:Canvas、WebGL、Audio、字体、硬件参数等均按环境独立生成且彼此自洽(隐私与指纹保护)。更重要的是,环境启动前会先检测绑定的代理出口,检测不通过绝不强行启动,且 WebRTC、时区、语言会自动随出口 IP 对齐(代理与住宅 IP 管理),从源头杜绝因代理掉线导致的“真实 IP 裸奔”或信号漂移。如果你想深入了解启动预检与防漂移机制,可延伸阅读《指纹浏览器自动化怎么避开“批量封号”?从防信号漂移到多链路协同的实战指南》。
2. 环境内闭环处理验证码与二审接码
当自动化流程或人工接管遇到平台要求绑定手机或接收短信验证码时,运营人员无需再去第三方接码平台来回切屏复制。NexBrowser 环境侧边栏直接内置了 NexSMS 号码中心(云手机号功能),支持直接在当前环境内按国家地区和目标平台取号、收短信并回填验证码;对于高价值的长期账号,还可以一键转为长效租用,把最容易打断自动化流转的验证环节收拢在同一个窗口内。
三、 分层协同:四类自动化工具的黄金分工法则
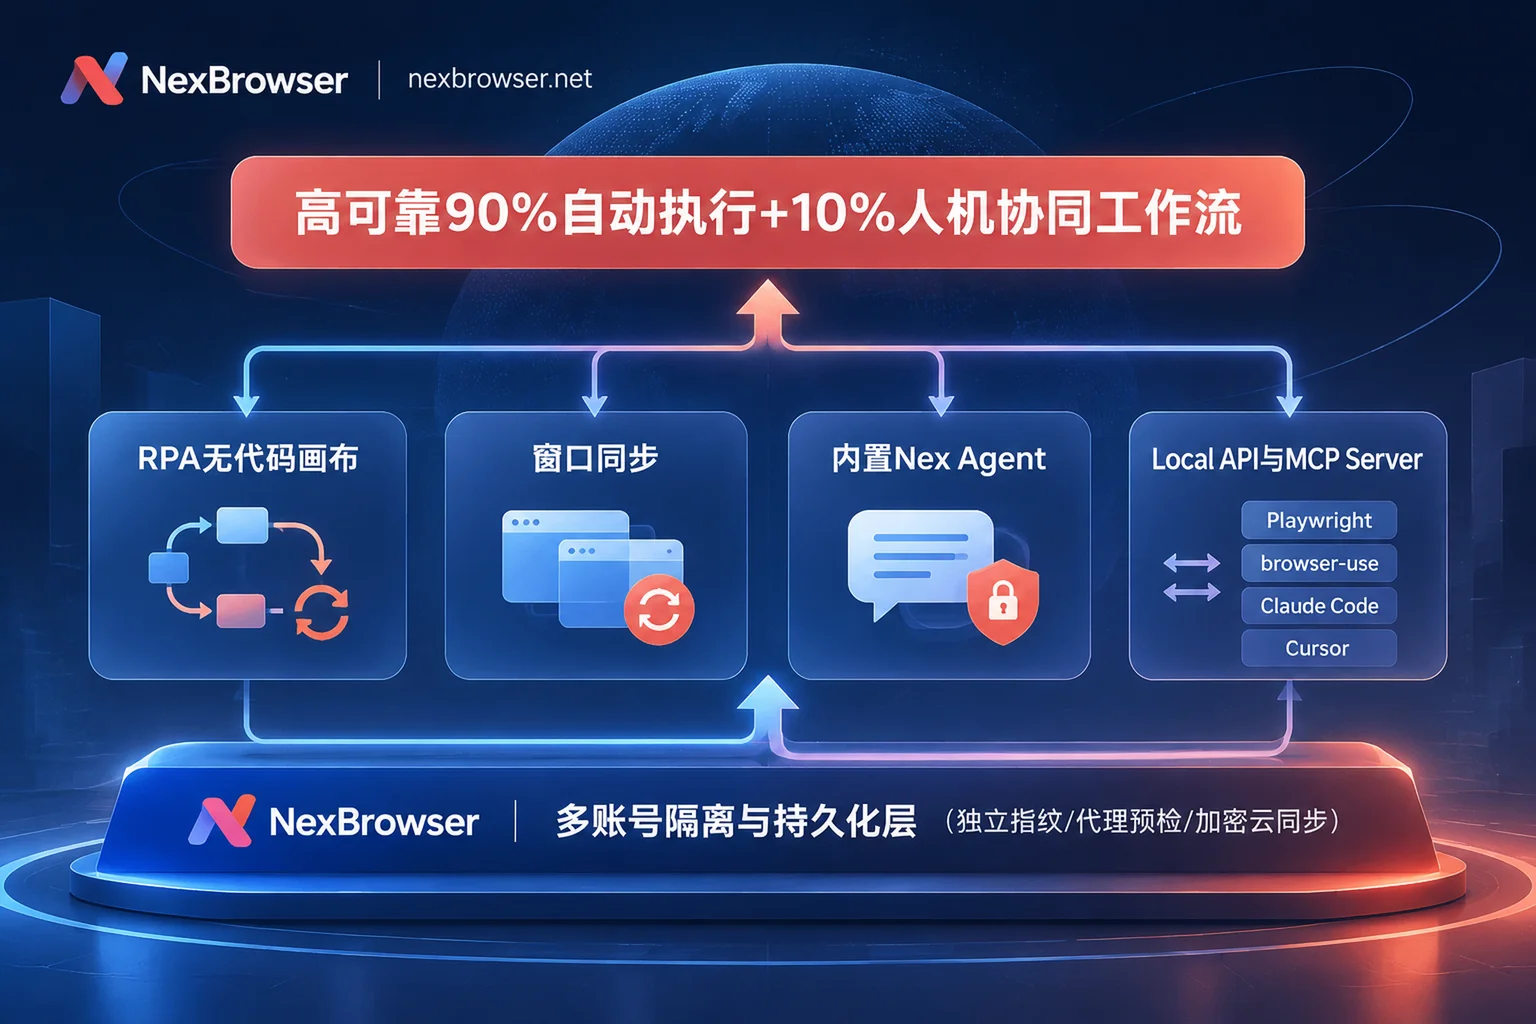
明确了底层环境的稳定性后,下一步就是避免“拿着锤子看什么都是钉子”。针对不同确定性程度的任务,NexBrowser 提供了四套原生能力。将它们组合使用,才能构建出高性价比、高可靠性的生产工作流(关于基础工具的初步对比,也可参考《AI浏览器自动化怎么落地多账号业务:内置AI Agent、RPA与窗口同步的实战分工》):
| 自动化层级 | 适用场景特征 | 核心推荐工具 | 关键控制与兜底机制 |
|---|---|---|---|
| L1:固定高频流程 | 规则明确、元素固定、每日批量重复(如日常浏览、固定报表导出) | RPA 脚本(Beta) | 无代码拖拽编排,支持变量/循环/条件判断,单步失败自动重试,逐步骤日志定位 |
| L2:半自动人工判断 | 临时性批量活动、需边看边点、人工过验证码后统一操作 | 窗口同步 | 主窗口带动从窗口同步点击/输入/滚动,可设操作间隔与节流,随时暂停单独处理 |
| L3:自然语言弹性任务 | 页面结构常微调、需语义理解填表/截图、多窗口拆解并行 | 内置 AI Agent(Nex Agent) | 复用环境持久化登录态,支持设置执行不可逆操作前先请求人工批准,过程可回看 |
| L4:深度定制与研发集成 | 复杂跨系统数据流、接入内部 ERP、使用开源 Agent 框架调度 | Local API 与 MCP | 免费开放不限调用,返回标准 CDP 接口或通过 MCP Server 直连 Claude Code / Cursor |
重点拆解:如何用好“确定性执行 + 审批点拦截”?
在 2026 年的智能体工程实践中,“审批边界(Review Point)”是决定 AI 能否进生产线的分水岭。
- 内置 Nex Agent 的安全护栏:在客户端使用 Nex Agent 时,运营人员只需用自然语言下达指令(例如:“打开这 5 个店铺环境,检查后台是否有未读的合规警告并截图汇总”),Agent 就会自动拉起对应环境并行执行。最关键的是,你可以开启“执行不可逆操作前先请求批准”——当 AI 准备点击“提交申诉”、“确认扣款”或“删除帖子”等敏感按钮时,流程会自动挂起等待人工确认,既享受了 AI 读网页的灵活性,又守住了资产安全的底线。
- RPA 的标准化沉淀:对于已经跑通、无需每次消耗大模型 Token 的固定动作,可以通过 RPA 无代码画布 固化下来。一个脚本直接绑定一批环境批量执行,每个环境依然严格使用各自的指纹、Cookie 与代理。一旦某个账号因为网络抖动报错,不仅有单步失败重试机制,还能通过逐环境、逐步骤的执行日志快速定位问题,脚本亦可导出分享给团队复用。
- 窗口同步的即时救场:当遇到突发的平台大促配置或临时的批量验证,写脚本来不及、让 AI 跑又怕慢时,直接开启 窗口同步。排列好参与同步的窗口,开启操作间隔与节流控制,人工在主窗口看着画面操作一次,其余从窗口在各自独立的隔离环境里同步完成,遇到个别账号弹窗异常可随时停止同步单独点掉。
四、 开发者实战:用 Local API 与 MCP 打造零阉割的外部调度底座
对于拥有研发能力的技术团队或独立开发者而言,最大的痛点往往是商业指纹浏览器的“接口税”——很多产品虽然宣称支持自动化,但要么把 API 锁在昂贵的高阶企业套餐里,要么限制每秒请求并发,甚至返回窗口 ID 与实际环境错位。关于接口选型的避坑细节,可以回顾《指纹浏览器API选型指南:算清套餐门槛与接口限制,搭建零阉割的自动化底座》。
在 NexBrowser 中,功能完全不分档,Local API 与 MCP 接口免费开放、不限调用次数,哪怕是免费档用户也能随 Windows 客户端直接使用(详见免费档说明与价格方案)。
路线 A:Local API + CDP 接管(适合生产级确定性流水线)
开发者只需在客户端开启 OpenAPI 并获取访问密钥,即可通过本地 HTTP 接口(查阅 OpenAPI 接口文档)完成全生命周期调度:
- 动态编排:通过代码批量创建环境、基于预设模板生成自洽指纹、动态绑定或切换代理(支持 HTTP/HTTPS/SOCKS5,或关联 NexIP 账号一键绑定按国家地区筛选的住宅 IP)。
- 无缝对接主流框架:调用打开环境接口后,直接读取返回的 CDP(Chrome DevTools Protocol)连接信息。无论是传统的 Playwright、Puppeteer、Selenium、WebDriver,还是当前大热的开源智能体框架
browser-use,都可以直接通过 WebSocket 接管已经处于登录态、且做好全套防关联伪装的真实浏览器窗口。
路线 B:NexBrowser MCP Server 直连(适合对话式自动化与快速探索)
如果你正在使用 Claude Code、Cursor、Codex 等支持 Model Context Protocol 的 AI 编程与智能体客户端,甚至不需要自己写胶水代码。
- 通过接入 NexBrowser MCP Server(配置教程见 MCP 自动化手册),你的外部 AI 助手可以直接调用工具列出当前账号下的所有指纹环境、按标签筛选并打开指定窗口、直接读取页面结构并执行点击或填表操作。
- 高阶混合玩法:研发人员可以先用 Cursor + NexBrowser MCP 以自然语言对话的方式,在带真实登录态的隔离环境里快速跑通一遍新平台的业务逻辑、探明 DOM 结构与风控卡点;验证成功后,再让 AI 将刚才的操作路径转化为固定的 Playwright 脚本,通过 Local API 投入大规模定时运行。
五、 团队安全闭环:当自动化需要人工协同,如何管住权限?
既然“90% 自动化 + 10% 人工介入”是最佳生产实践,那就必然涉及到技术开发、自动化运维与一线业务运营之间的多人交接。如果为了处理那 10% 的异常,把账号密码用表格发给运营,或者多人同时远程连入同一台机器抢鼠标,极易引发内部泄密与会话冲突。
NexBrowser 的团队协作机制(详见多账号与团队管理及角色与权限文档)专门为此类协同提供了工程级防护:
- 免密共享与自动填充:平台账号密码绑定到环境后,启动窗口时自动填充登录,一线运营或外包处理人员只能看到已登录的业务界面,全程接触不到明文密码。
- 细粒度权限矩阵:团队创始人可自建角色,精准划分谁能创建/修改环境配置、谁只能打开指定分组的窗口处理日常业务、谁有权限操作自动化脚本。
- 独占锁与操作审计:同一环境在同一时间只能由一名成员打开,从底层机制上杜绝了“脚本正在后台跑,运营在另一台电脑突然打开同一环境手动乱点”造成的会话踩踏;同时,所有权限变更与成员操作均有加密传输与日志留痕,随时可追溯。
结语:立即升级你的多账号自动化底座
2026 年的指纹浏览器自动化,拼的早已不是谁能写出更复杂的反爬绕过代码,而是谁能用更低的维护成本,把“长效隔离的真实登录态”、“确定性的批量脚本”与“受控的 AI 智能体”拧成一股绳。
无论你是需要用窗口同步和 RPA 解放双手的跨境与社媒运营,还是希望将 Playwright、browser-use 或 Claude MCP 接入防关联环境的开发者,现在都可以直接前往 NexBrowser 下载页面 获取 Windows 10/11(64位)客户端。无需绑定信用卡,直接从全功能开放的 免费档 开始,亲手跑通属于你的第一条生产级人机协同流水线。