 NexBrowser指纹浏览器-官方博客Blog
刚接触多账号自动化的开发者,在搜索「指纹浏览器API」时最常问的一个问题是:调用接口时,电脑上必须开着指纹浏览器客户端吗?能不能像普通 SaaS 接口那样,直接从 Linux 服务器发个请求过去?
先给结论:绝大多数桌面端指纹浏览器(包括 NexBrowser)提供的标准 API 都是本地 HTTP 接口(Local API),调用时必须在本机或 Windows 主机上保持客户端处于启动且登录状态,不能脱离客户端直接向云端发请求。
理解了这个前提,你才不会在第一步就卡在 Connection Refused 上。下面按实际落地的顺序,拆解 Local API 为什么这样设计、没有图形界面的后端怎么对接它,以及批量并发调用时最容易踩的四个坑。
一、为什么指纹浏览器API是“本地HTTP”,而不是直接调云端?
很多人把指纹浏览器接口和常规的云端 OpenAPI 混为一谈,其实两者解决的问题完全不同。普通云端 API 只需要在远程数据库里读写记录;而指纹浏览器必须真正在本地启动独立的 Chrome 内核进程,并在内核层完成指纹参数自洽(Canvas、WebGL、字体、Audio、屏幕、硬件与 WebRTC 策略等)、独立代理隧道建立以及 Cookie / 本地存储(含 IndexedDB)的隔离读写。
因此,现代指纹浏览器在架构上普遍分成三层协同工作:
- 控制面(Local API / OpenAPI):由本地桌面客户端监听本机回环地址(
127.0.0.1),配合访问密钥鉴权。你的脚本通过 HTTP 请求通知客户端去创建环境、绑定代理、启动或关闭指定窗口。 - 执行面(CDP WebSocket / WebDriver):环境拉起后,客户端把对应内核的调试连接信息返回给调用方,Playwright、Puppeteer、Selenium 或
browser-use再直接连上去接管页面操作(接管写法可参考《Puppeteer / Playwright 接管指纹浏览器环境:连接而不是启动》)。 - AI 直连面(MCP Server):针对 Claude Code、Codex、Cursor 等大模型客户端,通过标准化的 MCP(Model Context Protocol)把浏览器环境能力直接暴露给模型调用,省去手写胶水脚本的成本。
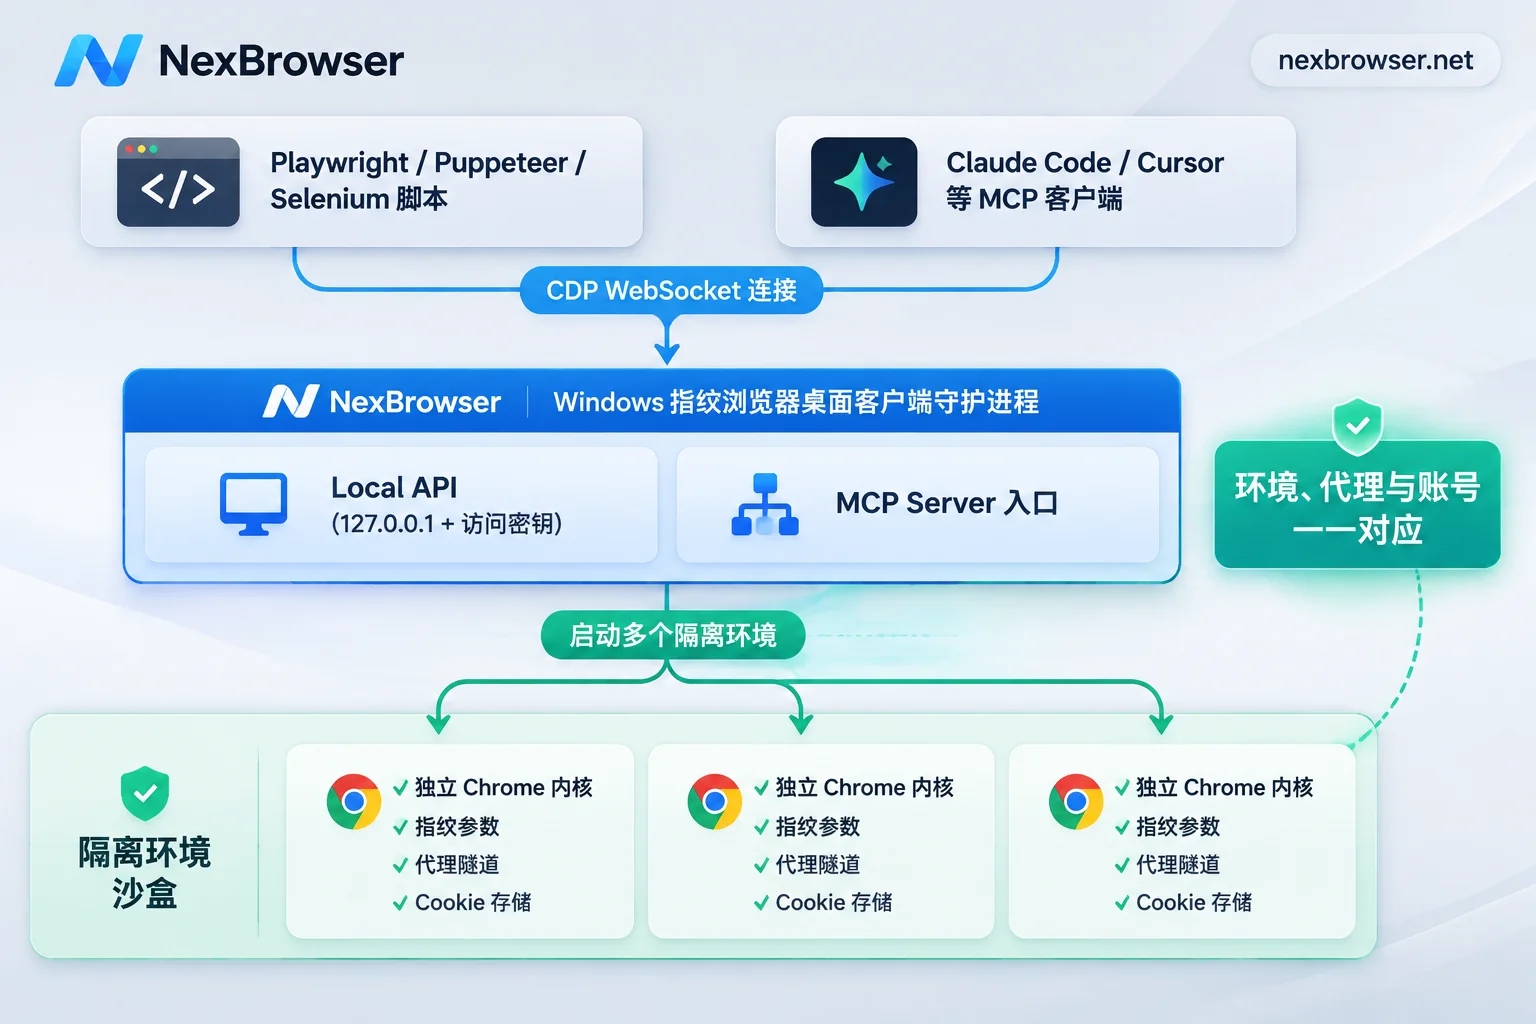
这种“本地守护 + 标准协议接管”的好处很直接:所有页面渲染在本地完成,没有额外的云端画面中转延迟;同时 Cookie、会话缓存等敏感数据留在可控环境中,不会因为脚本跑在第三方平台而增加暴露面。不过在选型时也要留意各家对接口的开放门槛——市面上不少产品会把 API 锁在专业版或企业版套餐里,或者对调用频次设限(例如限制每个接口每秒最多请求 1 次),更多选型口径对比可看《指纹浏览器API选型指南》。
如果你需要一套没有人为限流的开发底座,可以直接看 NexBrowser 的 指纹浏览器API 能力:客户端开启 OpenAPI 并配置访问密钥后即可调用,而且接口完全免费、不限调用次数,免费档同样可用,随 Windows 客户端直接开放。
二、客户端必须开着,那怎么做“服务器无人值守”与跨机触发?
搞懂“必须开着客户端”后,紧接着的第二个问题是:“我的业务后端跑在 Linux Docker 或定时任务系统里,总不能天天靠人盯着个人电脑吧?”
要把本地客户端纳入 24 小时自动化体系,工程上有三种稳妥跑法:
1. 标准跑法:Windows 64 位云主机常驻客户端 + 本机脚本调度
目前 NexBrowser 提供 Windows 10、11(64 位)客户端(macOS 客户端仍在开发中,暂未开放下载,也不支持 Windows 7 和 32 位系统)。如果你需要 7×24 小时稳定跑定时采集、店铺巡检或社媒养号,最稳的方式是准备一台独立的 64 位 Windows 10/11 主机或 Windows 云主机:
- 在主机上保持 NexBrowser 客户端常驻登录,并在设置中开启 OpenAPI 与访问密钥;
- 把 Python / Node.js 自动化脚本直接部署在同一台 Windows 主机上,用系统任务计划程序或进程管理工具定时拉起,直接请求本机的 Local API 与 CDP 端口。
2. 跨机触发跑法:用轻量任务 Worker 代替“公网端口暴露”
如果你的主控调度中心在另一台 Linux 服务器上,切忌直接把本机的 OpenAPI 端口或 Chrome CDP 调试端口通过路由器/防火墙暴露到公网——一旦端口和密钥意外泄露,外部脚本就能直接接管已登录的账号窗口。
更安全的架构是“控制指令与本地执行解耦”:
- 在运行指纹浏览器客户端的 Windows 主机上跑一个极轻量的任务消费进程(Worker),主动向你的业务队列或内网消息中间件拉取任务;
- 接到任务后,由本机 Worker 调用
127.0.0.1的 Local API 启动环境并执行 Playwright 操作,结果回传给后端。
3. 免维护跑法:固定流转直接用客户端内 RPA 或 AI Agent
如果业务并不复杂,只是每天定时打开一批账号做登录态保活、表单填报或简单采数,维护一套外部脚本 + 守护进程的成本反而偏高。这类场景可以直接用 NexBrowser 客户端内置的 RPA 脚本(无代码画布拖拽编排,支持变量、条件判断、循环与逐步骤失败定位)或内置智能体 Nex Agent(自然语言下发任务,支持多窗口并行与不可逆操作前审批),无需外部跑调度服务。
三、除了打开窗口,通过API还能把流程管到哪一步?
不少团队最初只把 API 当作“自动点一下打开按钮”,其实完整的自动化闭环应该覆盖环境准备 → 代理校准 → 接管执行 → 关闭同步四个环节(具体字段与请求结构以 NexBrowser OpenAPI 官方文档 为准):
- 程序化创建与环境分组准备:当业务需要频繁新增账号环境时,不需要人工一个个点新建,直接通过 OpenAPI 创建独立环境,或者先在客户端把指纹模板调校好再批量复制(复制时会自动生成互不相同的指纹参数)。
- 按环境绑定独立代理,换代理不丢登录态:支持通过接口为指定环境绑定 HTTP / HTTPS / SOCKS5 代理。在 NexBrowser 中,代理直接绑在单个环境上,时区、语言和地理位置随出口 IP 自动匹配,而且更换代理不会清空环境原有的 Cookie 与本地存储(关于代理格式与出口一致性核查,可参考《代理IP绑定浏览器怎么配才不踩坑》)。
- 启动环境拿 CDP 信息,或直接挂载 MCP:调用启动环境接口后,将返回的 CDP 连接信息交给 Playwright、Puppeteer、Selenium 或
browser-use接管;如果希望由 Claude Code、Codex 或 Cursor 直接驱动环境完成网页交互,只需按 MCP 接入文档 配置好 NexBrowser MCP Server,AI 客户端就能直接列出、打开并操作指定环境。 - 任务结束显式调用关闭接口:这一点最容易被忽略。关闭环境不只是为了释放内存,在 NexBrowser 中,关闭环境时才会按所选范围将 Cookie、本地存储等数据加密同步到云端,从而保证后续换机登录时能无损还原(注:窗口内浏览器自存密码仅留在本机,不随同步迁移;跨机交接注意事项详见《防关联浏览器换电脑会封号吗》)。
四、批量并发调用API为什么总卡死、断连?4条生产级调度规则
单窗口跑通之后,真正让团队头疼的是同时调度几十上百个环境时的稳定性问题。想让脚本长期不卡死、不误伤账号,建议把下面四条规则写进调度代码里:
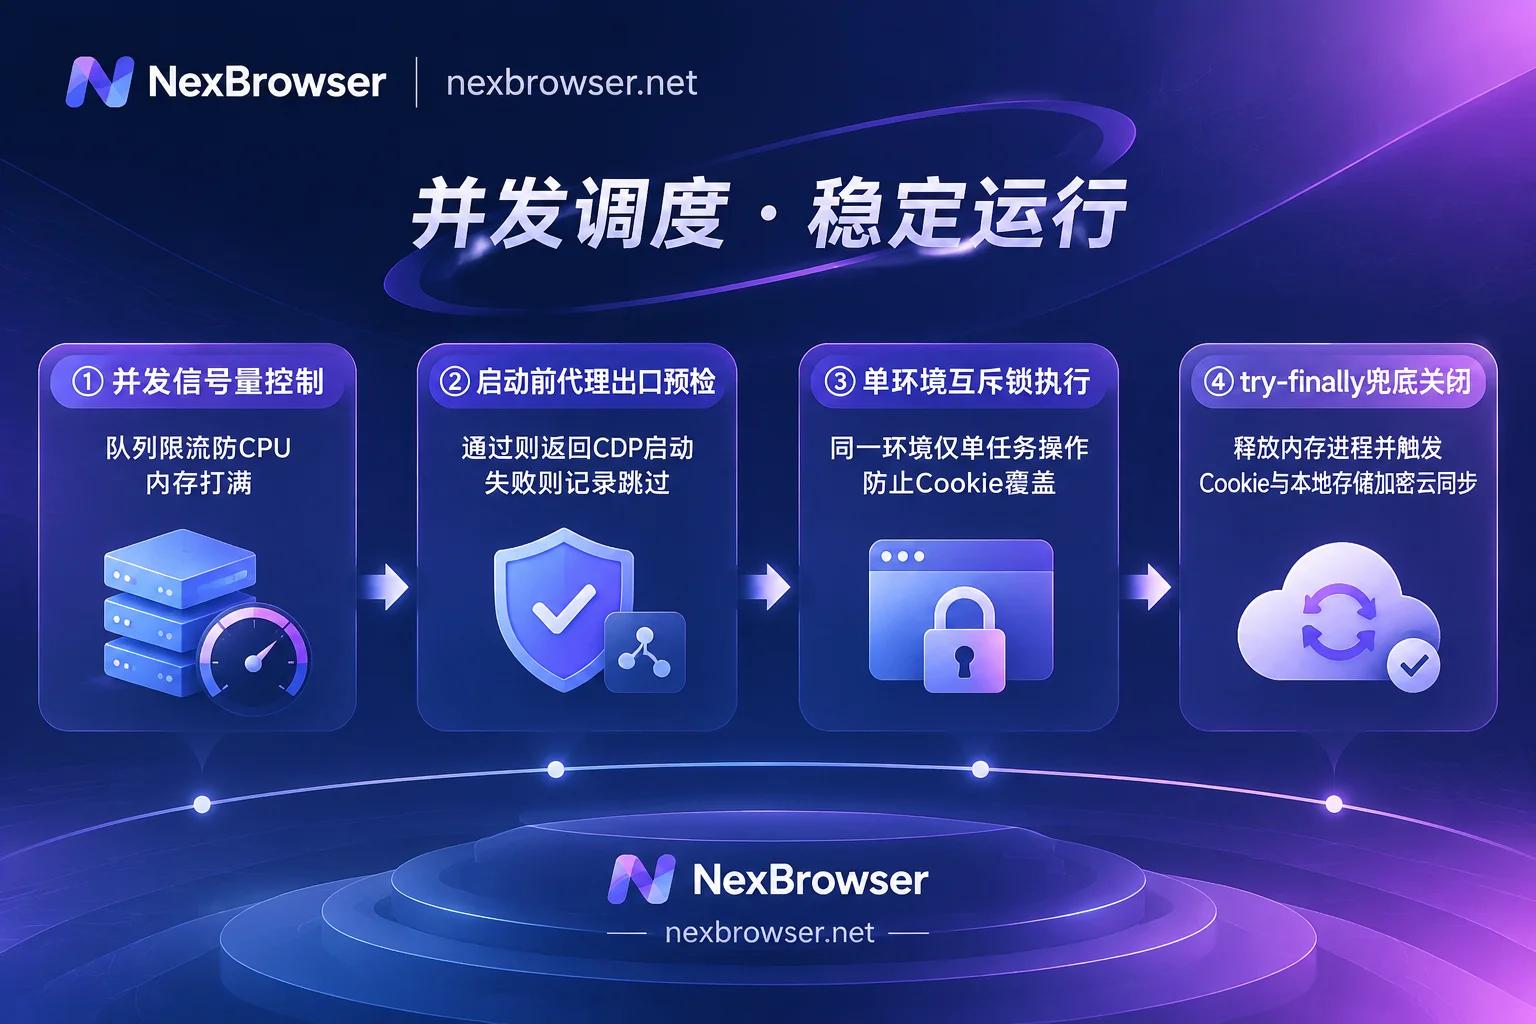
1. 用并发信号量做“错峰启停”,别一把全拉起
每个指纹环境都是独立的 Chrome 进程和独立数据目录,CPU、内存和磁盘 I/O 开销随并发窗口数线性上升。如果你用 Promise.all 或 asyncio.gather 一瞬间请求启动 50 个环境,系统资源和代理握手队列会同时打满,紧接着就是端口超时和浏览器假死。
正确做法是在调度层加上信号量或固定大小的 Worker 池(比如根据主机可用内存,把并发窗口数限制在 5~15 个区间内),跑完关闭一个再启动下一个,保持平稳的资源水位。
2. 处理好“启动前代理预检失败”的异常分支
很多环境启动卡住,根源其实是绑定的代理已经失效。NexBrowser 会在环境启动前先检测代理出口,检测不通过就不启动环境——这是为了防止代理断连时窗口强行打开,导致暴露真实网络环境或脚本面对空白页死等。
因此你的 API 调用代码必须做好异常捕获:当启动接口返回代理检测失败或超时错误时,不要无休止地高频死循环重试,而应该记录该环境 ID、触发告警或按规则切换备用代理并采用指数退避策略,先把队列里其他正常环境跑完。
3. 按环境 ID 加锁,严禁多线程并发打开同一环境
如果定时任务和人工运营同时在跑,很容易出现“任务 A 还没跑完,任务 B 又去启动同一个环境”的情况。为了避免 Cookie 和 IndexedDB 数据互相覆盖引发异常,NexBrowser 在机制上限定同一环境同一时间只能由一名成员打开。
在自动化调度侧,你同样需要维护一个按 envId 维度的本地互斥锁或任务状态机:只有确认前一次任务已经调用关闭接口并完成状态清理后,才允许下一次任务唤醒该环境。
4. 用 try...finally 兜底关闭环境,杜绝僵尸进程
自动化脚本在运行中难免遇到网页改版、元素定位超时或验证码拦截而中途抛出异常。如果脚本直接崩溃退出而没有调用关闭环境接口,对应的 Chrome 进程就会变成“僵尸窗口”一直占着内存,最新产生的 Cookie 也无法同步上云。
标准写法是把环境启动与任务执行放进 try...finally(或对应的上下文管理器)里:无论业务逻辑成功还是报错,最后一步必定执行关闭环境请求;同时配合定期巡检活跃环境列表,清理超时未退出的残留窗口。
五、零成本跑通你的第一条API自动化链路
在把这套机制搬上生产环境前,建议先按下面四步用最小成本做一次端到端验证:
- 前往 NexBrowser 下载页 安装 64 位 Windows 客户端,直接注册即可使用 免费档(全功能可用、无需绑定信用卡、额度不过期,具体窗口与成员数以官网当次活动口径为准);
- 在客户端创建一个测试环境并绑定可用代理,在设置中开启 OpenAPI、复制访问密钥;
- 对照 OpenAPI 文档 跑通一次“启动环境 → 获取 CDP 端点 → Playwright 接管访问检测页 → 兜底关闭环境”,完整接入细节可对照《指纹浏览器API怎么用才不踩坑》;
- 确认单链路和并发队列稳定后,再根据团队实际需要同时在线的窗口与成员数,到 定价页 按需扩容容量即可。