 NexBrowser指纹浏览器-官方博客Blog
做跨境电商、社媒矩阵或广告投放的团队,在上线新账号前几乎都有一个固定动作:打开在线浏览器指纹检测工具,看一眼页面顶部的“伪装度评分”或“匿名度百分比”。看到满屏绿勾、拿到 95% 甚至 100% 的评分,运营人员才放心输入账号密码。
但一个越来越普遍的困惑是:为什么环境在检测站里拿了满分,账号挂上去没几天,还是触发了平台的二次验证甚至关联封禁?
问题并不在于指纹检测工具失效,而在于很多运营者把“静态参数的单次快照合格”,等同于了“真实业务场景下的动态防关联过关”。结合 2026 年最新的风控行业数据与检测机制演进,我们来拆解浏览器指纹检测到底在测什么、哪些隐蔽破绽是普通检测页不会直接报警的,以及如何搭建一套真正经得起平台核验的多账号工作台。
一、 2026年风控新趋势:为什么“检测页全绿”不再是免死金牌?
设备智能与反欺诈机构 Fingerprint 在 2026 年初发布的《2026 设备智能报告》(分析了全球超过 230 亿次真实设备识别事件)中披露了一组值得多账号运营者高度警惕的数据:
- 桌面端参数篡改识别率翻倍:在桌面端浏览器流量中,被风控系统抓出“人为篡改特征(Browser Tampering,即试图用劣质手段混淆指纹)”的比例从 2.6% 飙升至 4.4%,而在基于 Chromium 的桌面浏览器中这一比例达到了 4.8%。
- 异常环境特征高度集中:在桌面端识别事件中,有 13% 暴露了虚拟机特征,6% 的会话处于开发者工具(DevTools)开启状态。
这组数据揭示了当前平台风控的核心逻辑转变:风控系统不再只看你“有没有换指纹”,而是在重点排查你“有没有刻意伪造指纹的痕迹”。
许多运营者依赖免费插件、劣质改机工具或长期不更新内核的软件去跑分。这些工具通过粗暴拦截 JavaScript 接口或注入随机噪点,确实能骗过规则简单的在线检测网页,拿到“唯一性高”的绿标;但在亚马逊、TikTok、Meta 等拥有百亿级真实设备基线库的平台眼里,这种“生硬拼凑出来的唯一性”本身就是最刺眼的红灯。
二、 在线浏览器指纹检测工具,到底在查哪4层信号?
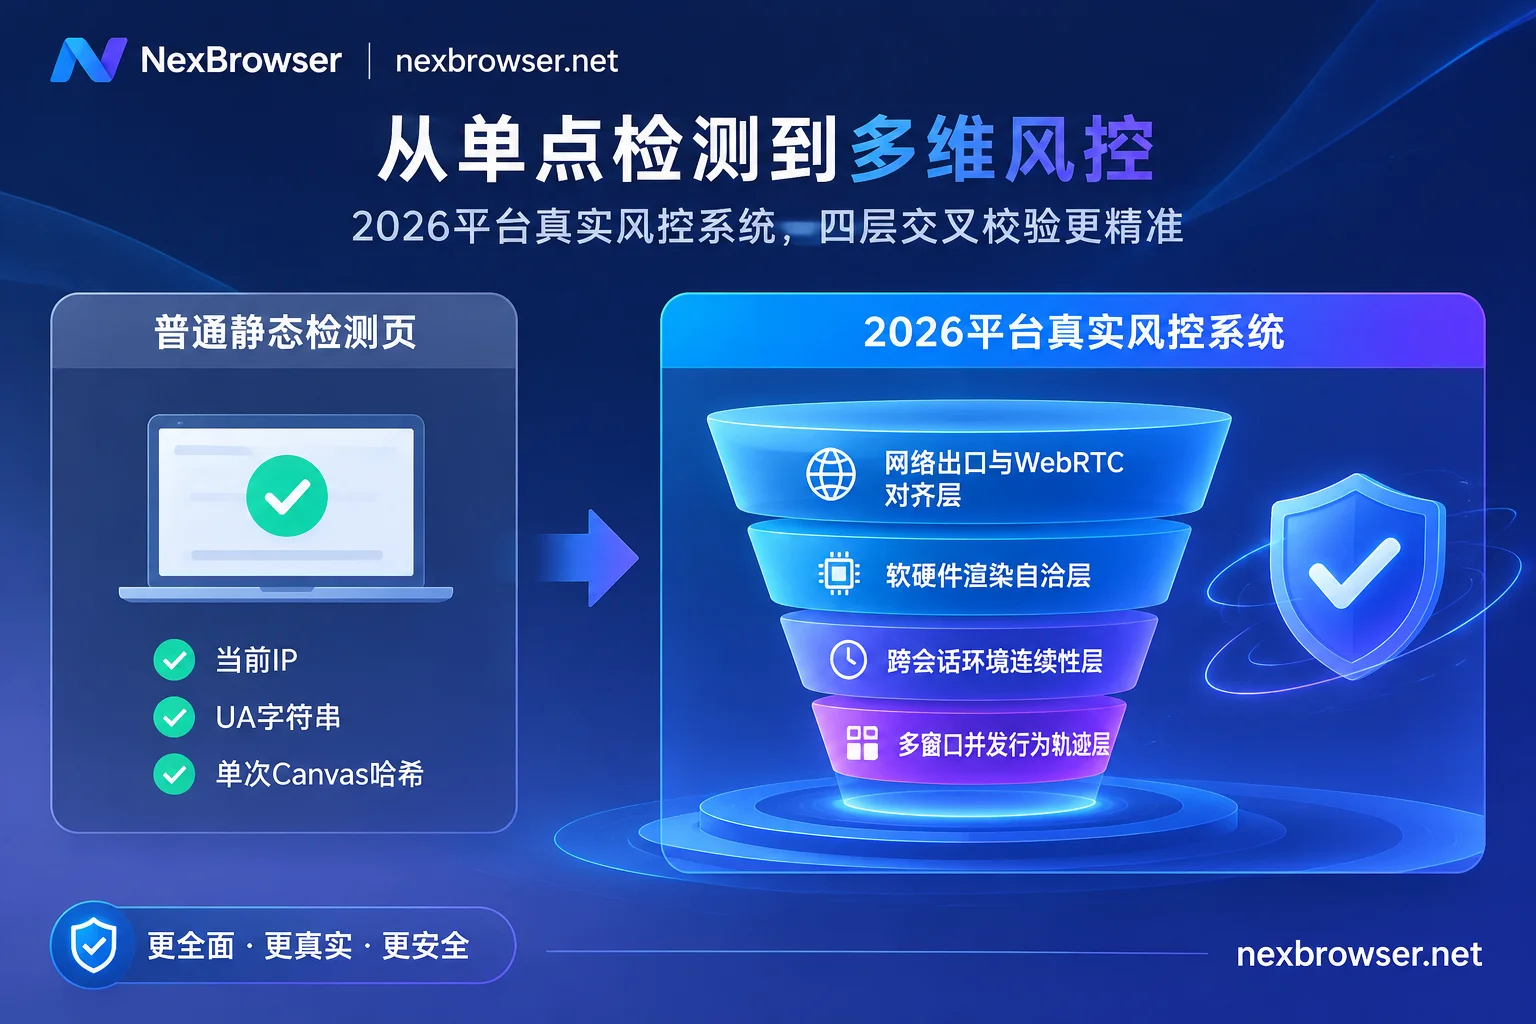
想要看懂检测报告,首先要明白现代风控与高级检测工具(如 BrowserScan、CreepJS、BrowserLeaks 等)是如何给浏览器做“全身扫描”的。一次完整的浏览器指纹检测,实际上是对以下四个维度的交叉审视:
1. 网络与代理出口层(IP、WebRTC、时区与语言)
这是所有检测的第一道关卡。系统不仅读取你当前的公网出口 IP 所属国家、ASN(网络服务商类型)和黑名单记录,还会通过 STUN 协议发起 WebRTC 探测,试图绕过代理解析出你的本地局域网 IP 甚至国内真实公网 IP。同时,系统会比对 HTTP 请求头里的 Accept-Language、JavaScript 读取到的系统时区(Timezone),看它们是否与 IP 所在的地理区域吻合。
2. 软硬件渲染层(Canvas、WebGL、Audio 与字体)
哪怕两台电脑外观一模一样,由于显卡型号、底层驱动、操作系统抗锯齿算法以及本地安装字体的微小差异,它们在网页画布上绘制隐藏图形(Canvas)、渲染 3D 场景(WebGL)或处理音频信号(AudioContext)时,生成的哈希值也是截然不同的。检测工具通过读取这些特征,判断你是不是在用同一台物理电脑切换马甲。
3. 参数自洽性(Cross-Layer Consistency)
这是目前区分“合格指纹环境”与“劣质伪装”的分水岭。高级检测脚本会把不同层级的信号放在一起对账:
- 你的
User-Agent声明自己是macOS,但WebGL渲染器暴露出的却是 Windows 专属的 Direct3D 驱动; - 你的 UA 显示是 Chrome 130+ 版本,但浏览器底层暴露的客户端提示(Client Hints)或特定 API 特征还停留在 Chrome 105;
- 你每次打开环境都点击“随机生成新指纹”,导致同一个已登录账号的显卡、声卡特征每天都在变。
关于常见检测指标的具体释义,可以参考官网整理的浏览器指纹自查指南。
4. 存储残留与自动化接口(Storage & CDP)
平台除了看“你像不像一台真电脑”,还会查“你屋里有没有上一个账号留下的东西”以及“是不是机器人在操作”。除了常规的 Cookie,现代网站普遍利用 LocalStorage 和大容量本地数据库 IndexedDB 写入设备追踪标识符。关于底层存储串流的排查,我们在《浏览器环境隔离怎么做才彻底?从IndexedDB防串流到AI Agent多账号沙盒实战》中有过深度拆解。
三、 运营高频踩坑:4个检测页不报错、但平台必封的隐蔽破绽
在实际排查封号原因时,我们发现绝大多数团队栽跟头,都是因为忽略了以下四个“静态跑分看不出来”的盲区(更多日常操作失误也可对照《用了防关联浏览器还是触发风控?排查这5个高频操作失误与防封策略》):
| 隐蔽破绽类型 | 常见错误做法 | 为什么在线检测页可能不报警? | 平台风控如何判定异常? |
|---|---|---|---|
| 1. 参数“过度随机”导致跨会话突变 | 每次启动环境或清缓存时,顺手重摇一次指纹参数 | 单次打开检测页时,当前这一套参数本身是合规的 | 真实用户的电脑硬件不会每天更换。账号带登录态跨天访问,底层硬件哈希频繁跳变,直接触发异地盗号或脚本风控 |
| 2. 内核版本陈旧与 UA 强行拔高 | 只把表面 User-Agent 改成最新版本号,底层浏览器内核一年未更新 | 基础检测工具只做字符串正则匹配,不校验底层引擎特性 | 平台通过探测新版 Chrome 独有的 JS API 与协议握手特征,一眼识破“老内核套新壳”的篡改行为 |
| 3. 代理掉线瞬间发生“裸连抢跑” | 先打开浏览器环境自动加载上次未关的平台网页,发现连不上再去换代理 | 你测指纹时代理是通的,但没测“代理失效那一秒”发生了什么 | 环境启动瞬间如果代理失效且未阻断,直连流量或旧节点请求已经触达平台服务器,造成真实 IP 瞬间暴露 |
| 4. 批量操作时的机械同步轨迹 | 用简陋脚本在几十个窗口同一毫秒点击同一坐标、输入同样速度的文本 | 静态指纹检测页不统计多窗口之间的并发行为相关性 | 多个独立账号在同一时间窗口内展现出零延迟的复制级鼠标轨迹与请求频率,被行为模型打包判定为矩阵操纵 |
四、 怎么用 NexBrowser 搭建经得起实时检验的多账号防线?
要让每个账号不仅在浏览器指纹检测工具里过关,更能在长达数月甚至数年的业务周期里保持稳定的“数字身份信誉”,需要从内核底座、网络对齐、存储隔离到自动化节流做全链路管控。这也是 NexBrowser 作为基于 Chrome 内核的多账号指纹浏览器工作台的核心设计逻辑。
1. 云端同步更新的参数模板,确保底层特征自洽
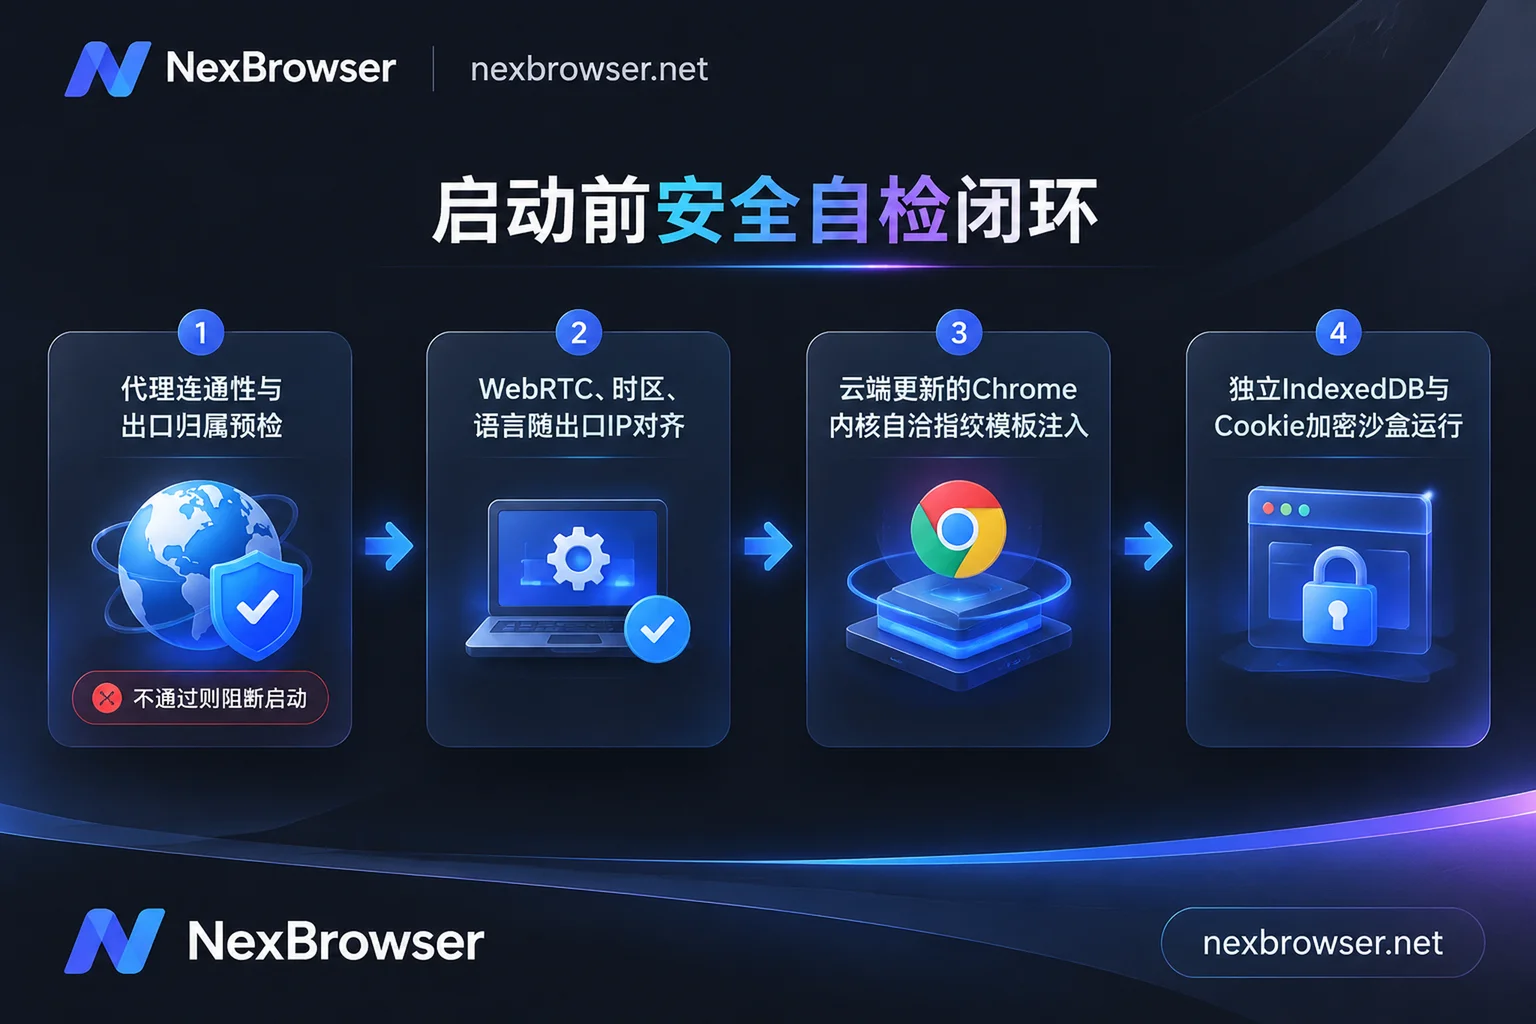
为了避免“手动乱改参数”造成的软硬件逻辑冲突,NexBrowser 的指纹参数与隐私保护模块内置了 Windows、macOS、Android、iOS 参数模板。每个环境的 Canvas、WebGL、字体、Audio、屏幕分辨率、硬件并发数、WebRTC 策略与 User-Agent 等参数均按环境独立生成、彼此自洽。更重要的是,这些模板随 Chrome 内核版本在云端更新,你可以一键生成合规配置,也可以根据特殊业务需求逐项手动指定,从根源上杜绝“老内核套新 UA”的脱节破绽。
2. 启动前代理预检与出口自动对齐,堵死“裸连泄露”
针对网络层的检测项(时区、语言、WebRTC 与 IP 归属地不符),如果你还遇到过检测页显示异常的情况,可以先看《代理已连接,检测页却显示 IP 不一致:先看是哪一栏,再按原因排查》。
在日常防护中,NexBrowser 的代理与住宅 IP 管理做了两道硬性保险:
- 出口联动匹配:支持 HTTP / HTTPS / SOCKS5 代理单条添加或批量导入(关联 NexIP 账号后还可按国家地区一键绑定住宅 IP)。代理绑定在单个环境上后,环境的 WebRTC、时区、语言和地理位置会自动随代理出口 IP 对齐,无需人工换算时差。
- 先检后启机制:支持一键检测连通性、延迟和出口归属;在环境启动前会先检测代理出口,检测不通过就不启动环境。这一机制直接掐断了代理失效时本地网络裸连抢跑的风险。而且中途更换代理不会清空环境内的 Cookie 与本地存储。
3. 固定环境与云端加密同步,拒绝“设备指纹漂移”
真实的防关联讲究“千号千面,但一号一面”。通过多账号环境隔离功能,每个环境的 Cookie、缓存、本地存储(含 IndexedDB)与代理完全独立,互不读取。调好并检验合格的配置可存为模板,复制新环境时会自动生成新的指纹参数;而老环境在关闭时,Cookie、本地存储等数据会按所选范围加密同步到云端,异地换机或团队交接登录后直接还原,确保同一个账号自始至终运行在固定、连续的指纹与会话环境中。
如果团队内部需要多人协同管理,创始人还可以在权限矩阵里分配角色,把配置好的环境免密共享给成员(启动时自动填充登录,成员接触不到密码),并且同一环境同一时间只能由一名成员打开,从制度与技术上防止多人异地并发操作搞乱会话特征(详见《多人同时登录同一个浏览器环境会怎么样:数据互相覆盖、账号异常并发,团队该怎么交接和分工》)。
4. 带节流的窗口同步与多模式自动化,规避行为风控
当业务规模扩大,需要借助自动化工具提效时,如何防止在行为检测层露馅?(关于自动化防封的完整链路,建议配合阅读《指纹浏览器自动化怎么避开“批量封号”?从防信号漂移到多链路协同的实战指南》)。NexBrowser 提供了贴合不同场景的解决方案:
- 人工判断型批量操作:使用窗口同步功能,主窗口的点击、输入、滚动和跳转同步到从窗口时,每个从窗口依然严格使用自己的指纹、Cookie 和代理;同时支持设置操作间隔与节流,各同步项可单独开关,打破全窗口同毫秒响应的机械感。
- 流程化与智能化执行:固定重复任务可交由无代码拖拽编排的 RPA 脚本(支持变量、循环、等待与失败重试,逐步骤记录日志);复杂多变的网页任务可唤醒客户端内置的 AI Agent(Nex Agent) 用自然语言驱动并行操作,并支持在执行不可逆操作前先请求人工批准;如果你有自研技术团队,也可以直接通过免费开放、不限调用的 Local API 与 MCP 接口 接入 Playwright、Puppeteer 或 Claude Code、Cursor 等客户端,在真实隔离环境之上安全运行脚本。
- 新号验证闭环:当平台风控偶尔触发短信二次核验时,无需切出浏览器到处找接码平台,直接在环境侧边栏内置的云手机号(NexSMS 号码中心)按国家地区和目标平台取号、收短信、回填验证码,重要账号还可转长效租用。
五、 实战SOP:新账号环境上线前的3步自检清单
不要等到批量建好几百个窗口、买好账号挂上去之后才去亡羊补牢。建议把以下“3步自检法”写入团队的标准作业流程(SOP):
- 第一步:启动前核验网络底座
在 NexBrowser 客户端内批量导入代理后,先用内置的检测功能跑一遍连通性、延迟与出口归属地。确认开启了“WebRTC、时区、语言随代理出口对齐”选项。 第二步:做1~2个样板环境的交叉检测
用内置模板创建一个样板环境并打开,访问 1~2 个主流的浏览器指纹检测站点。重点不看虚高总分,只盯死三件事:- 公网 IP、DNS 国家与 WebRTC IP 是否一致且无本地局域网泄露;
- 系统时区、浏览器语言是否与出口 IP 所在地区完全匹配;
- User-Agent 中的操作系统声明与 WebGL 硬件渲染器是否自洽,无篡改警告。
- 第三步:存为标准模板,按业务分组裂变
样板环境检验无误后,将其保存为环境模板。后续按平台、店铺或负责人分组批量创建环境时,直接基于该模板派生新指纹,绑定各自的独立住宅 IP,并在首次登录平台后依靠云端同步固定住该环境的指纹与 Cookie 状态,不再随意重置。
结语
浏览器指纹检测是一面镜子,它存在的真正价值,是帮我们在进入平台风控视野之前,提前发现网络配置脱节或参数冲突。与其去追求检测网站上虚无缥缈的“百分百独特”,不如回归真实用户的设备规律——用自洽的内核模板、严格对齐的代理出口和彻底隔离的固定环境,让每一个业务账号都像一台普普通通、长期稳定在线的真实个人电脑。
目前 NexBrowser 遵循“功能不分档”的原则,免费档即可体验全部核心功能(包括多账号隔离、窗口同步、RPA、Local API 与 MCP 等),无需绑定信用卡;你也可以直接前往客户端下载页获取 Windows 10/11(64位)安装包,按照上面的 3 步清单,亲手为你手头的账号矩阵做一次彻底的环境体检。