 NexBrowser指纹浏览器-官方博客Blog
在跨境电商、社媒矩阵、广告投放以及数据采集业务中,一个让运营团队极为头疼的趋势正在蔓延:平台的“级联封禁(Cascading Bans)”与设备图谱(Device-Graph)审查已成常态。
过去,某一个账号触发风控往往只是单点损失;但在如今的反欺诈系统下,平台不再仅靠单一的 Cookie 或 IP 地址来识别用户,而是通过交叉比对 Canvas 渲染哈希、WebGL、AudioContext、硬件并发数、字体列表及网络出口特征,构建出立体的设备图谱。一旦某个环境出现参数矛盾或网络泄漏,不仅当前账号会被拦截,所有共享相似底层特征或存在环境交叉的账号都会被顺藤摸瓜、批量复审。
很多团队疑惑:明明已经用上了反检测浏览器,为什么账号还是会在养号半个月后、或者转交给同事的第二天突然暴雷?
问题的核心在于,如今的反检测对抗早已过了“随便改几个参数就能蒙混过关”的阶段。选型一款真正抗造的反检测浏览器,不能只看它创建第一个窗口时的检测跑分,而要看它在参数内部自洽、二次打开的会话连续性、团队交接流转以及自动化操作这四道防线上的真实表现。
防线一:拒绝“拼凑式伪装”,指纹参数必须内部自洽
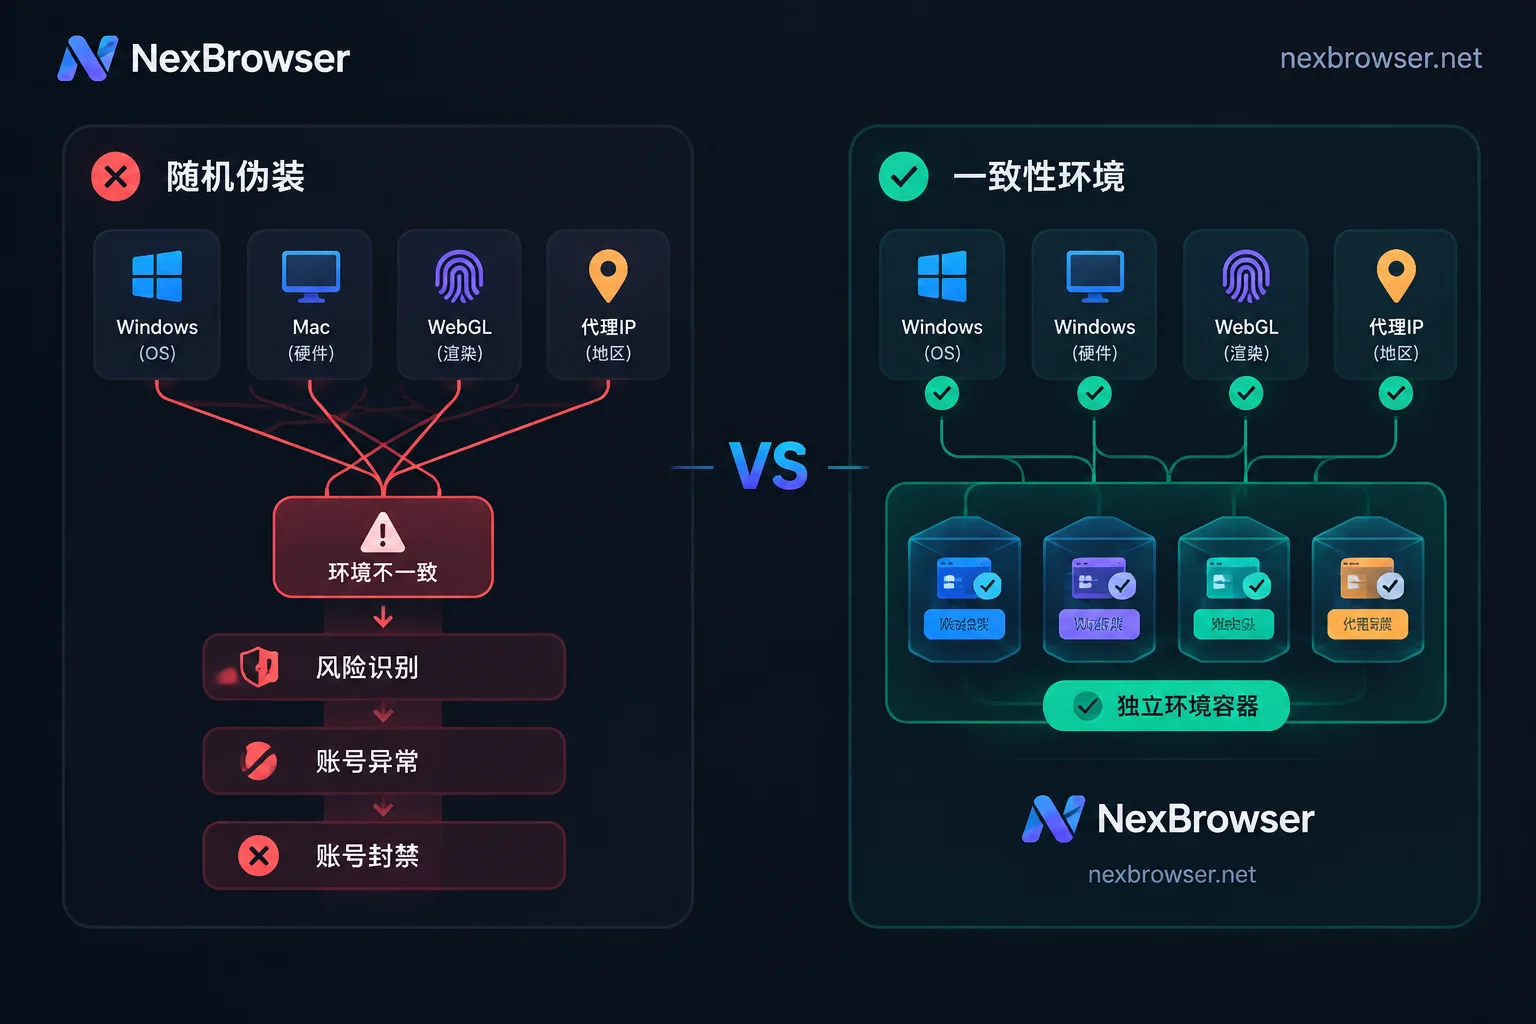
不少早期工具在生成环境时采用的是“随机摇号”逻辑——把不同的操作系统特征、显卡渲染参数和分辨率强行拼凑在一起。在风控系统的机器学习模型眼里,一个声称自己是 Windows 11 的浏览器,却暴露出 macOS 才有的字体列表,或者 User-Agent 里的 Chrome 版本早已迭代,底层 WebGL 特征却还停留在两年前,这种“自相矛盾”本身就是最明显的异常信号。
如果你还不清楚平台究竟在读取哪些底层指标,可以先参考账号为什么会被关联以及往期关于如何检测指纹浏览器环境的真实性与伪装泄漏的排查思路。
在评估反检测浏览器的指纹参数与隐私保护能力时,核心要看两点:
- 参数生成的自洽性:以 NexBrowser 为例,每个环境的 Canvas、WebGL、字体、Audio、屏幕、硬件、User-Agent 等参数均按环境独立生成且彼此自洽。软件内置了 Windows、macOS、Android、iOS 参数模板,既支持一键生成合规配置,也允许高阶运营逐项手动指定。
- 内核与模板的云端同步:浏览器内核如果长期不更新,伪装出来的环境就会变成互联网上的“稀有物种”。NexBrowser 基于 Chrome 内核打造,其内置的参数模板会随 Chrome 内核版本在云端更新,确保生成的环境始终符合当下主流真实设备的特征分布。
防线二:管住“第二天打开”的破绽,死守网络与存储连续性
在近期的行业实测中,一个高频踩坑点浮出水面:许多反检测浏览器在首次启动新建环境时表现完美,但在第二天二次打开、或者中途切换代理时,极其容易发生本地状态丢失或真实网络特征闪现(Leak)。
对跨境店铺和长期广告号而言,账号的“记忆”与网络归属必须高度稳定:
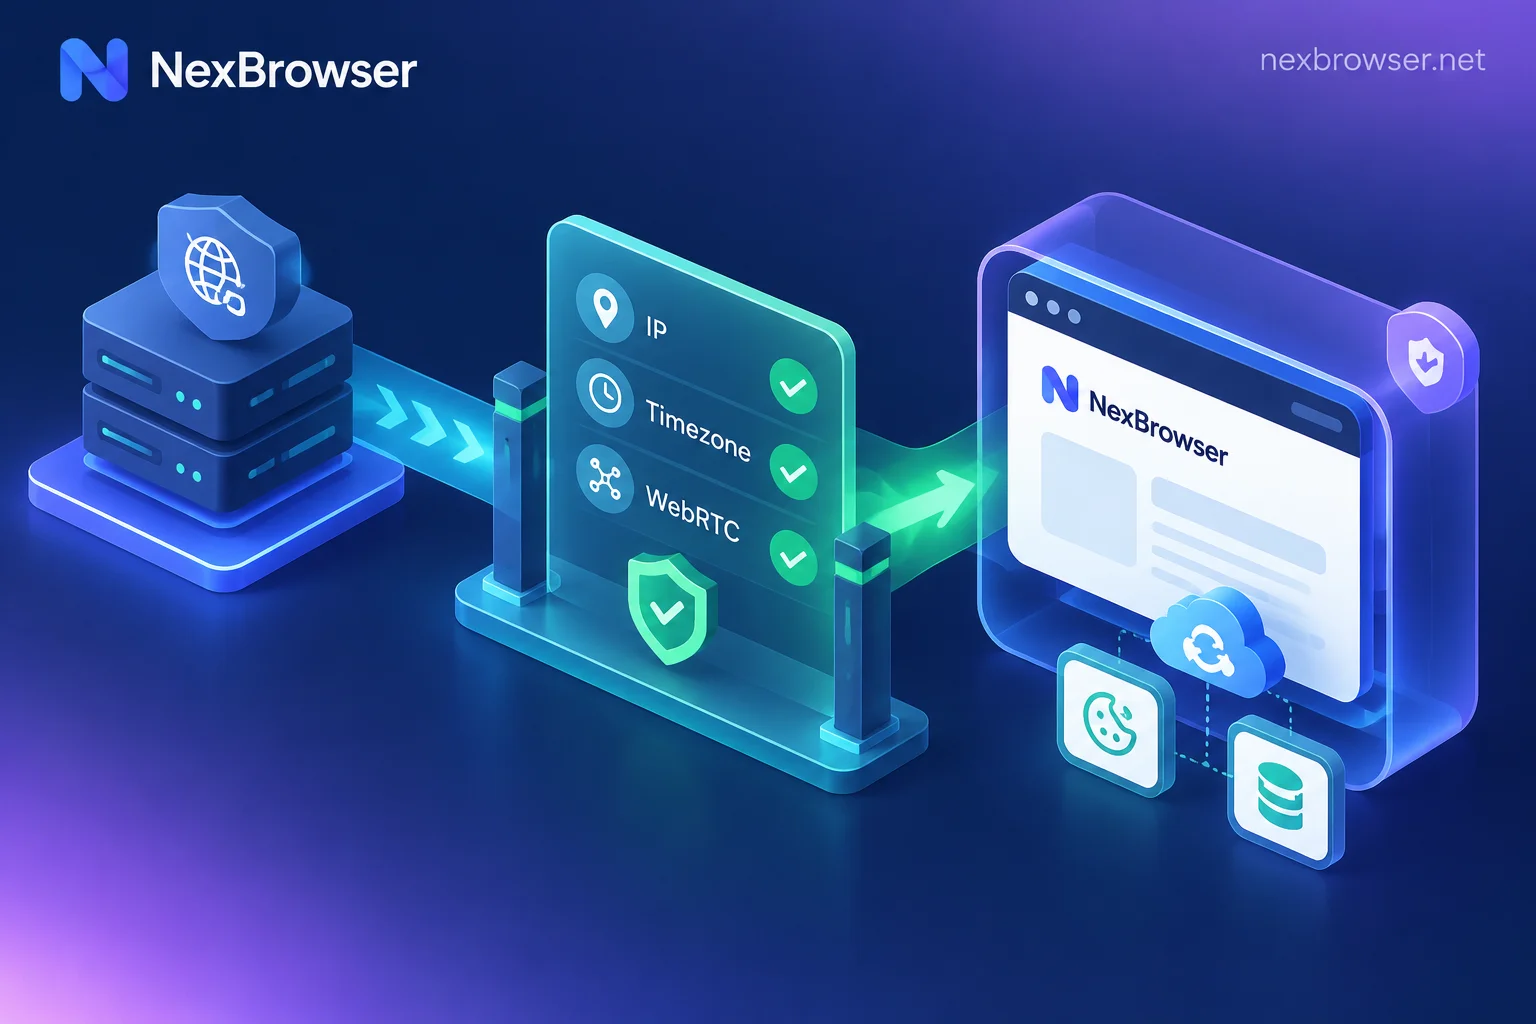
- 深层存储隔离与云端接力:除了常规 Cookie,现代网页大量使用本地存储(含 IndexedDB)来记录设备状态。在 NexBrowser 的多账号环境隔离机制下,每个环境的 Cookie、缓存、本地存储与代理完全独立,互不读取。关闭环境时,这些数据会按所选范围加密同步到云端,哪怕换机登录也能原样还原,避免因为缓存丢失触发平台的二次验证(注:窗口内自存的密码仅留在本机,不随云端同步迁移,兼顾资产安全)。
- 启动前预检,阻断“裸奔”风险:代理失效是导致真实 IP 暴露的头号杀手。关于 IP 与环境特征的对应关系,我们在IP 与浏览器时区、语言不匹配触发风控中做过详细拆解。为了从机制上杜绝失误,NexBrowser 在代理与住宅 IP 方案中加入了启动前强制预检——环境启动前先检测代理出口的连通性、延迟和归属,检测不通过就不启动环境;同时,WebRTC 策略、时区、语言和地理位置会自动随代理出口 IP 对齐。即便中途需要更换代理,也不会清空原有的 Cookie 与本地存储。
- 验证码闭环处理:遇到平台抽查需要短信验证时,无需在多部实体手机间手忙脚乱,直接通过环境侧边栏内置的云手机号(NexSMS 号码中心)按国家地区和目标平台取号、收短信并回填验证码;需要长期维护的重点账号还可转为长效租用,按量扣费,独立于浏览器套餐之外。
防线三:告别“发密码、传表格”,把团队交接纳入风控护栏
当业务从个人放大到团队,多账号暴雷的原因往往不再是技术对抗失败,而是“人祸”——比如用聊天工具明文发送账号密码、两个人同时异地点开同一个店铺环境导致会话冲突(详见多人同时登录同一个浏览器环境会怎么样)。
真正成熟的反检测浏览器,必须是一套能让团队协作安全落地的工作台:
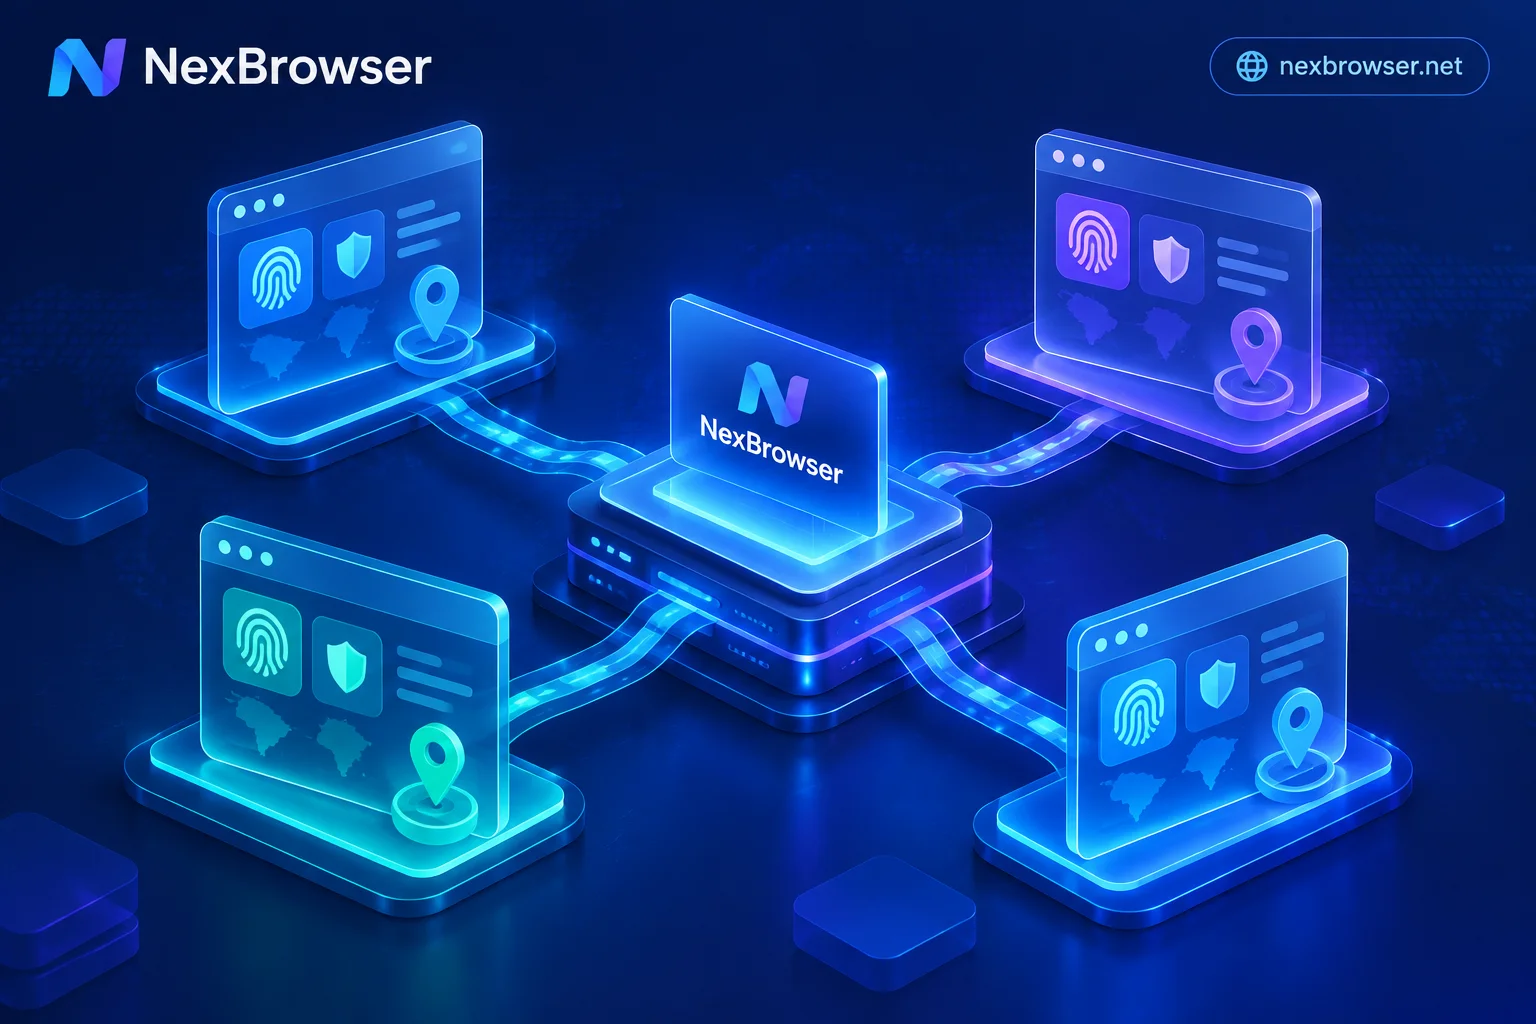
- 免密共享与自动填充:团队管理员将平台账号绑定到环境后,可以直接将环境免密共享给运营成员。成员启动环境时系统自动填充登录,全程接触不到明文密码。
- 防并发冲突锁:同一环境在同一时间只能由一名成员打开,从根源上杜绝“一人在改品、一人在退登”造成的异常并发与数据覆盖。
- 精细化角色与审计:创始人可自建角色,在角色与权限矩阵中精确划分成员“能看哪些分组”和“能操作哪些功能”,所有权限变更与成员操作均有迹可循。搭配环境的批量创建、批量绑代理以及模板复制(复制模板时会自动生成新的指纹参数),新员工入职也能在几分钟内接手规范配好的独立环境。
防线四:从机械脚本到智能接管,让批量操作更自然
在解决环境隔离后,如何在不触发行为风控的前提下提升人效,是选型的第四个关键维度。不同的业务动作需要匹配不同层级的工具(可进一步阅读AI浏览器自动化怎么落地多账号业务):
- 需要人工判断的临时并发——用窗口同步:主窗口的点击、输入、滚动和地址跳转可实时同步到多个从窗口,每个从窗口依然运行在各自独立的指纹、Cookie 和代理下。为了避免机械同步引起平台警觉,你可以单独开关同步项,并设置操作间隔与节流。
- 固定重复的日常流程——用RPA 脚本(Beta):在无代码画布上拖拽编排变量、条件判断、循环与等待,每一步支持失败重试,执行日志逐环境、逐步骤记录,报错能精准定位。
- 非标准化的复杂任务——交给AI Agent:客户端内置 Nex Agent,只需用自然语言描述任务,它就能打开环境、操作页面、填表或截图,甚至将任务拆解到多窗口并行执行。登录态按环境保存,下次运行直接续接;遇到付款、发布等不可逆操作时,可设为“先请求人工批准”,安全可控。
- 开发者深度定制——直连Local API 与 MCP:如果你有自研团队,NexBrowser 随 Windows 客户端免费开放不限调用次数的本地 HTTP 接口(OpenAPI),支持 Selenium、Puppeteer、Playwright 及 browser-use 等框架读取 CDP 接管;同时提供 NexBrowser MCP Server,让 Claude Code、Cursor 等客户端直接调度独立指纹环境。
结语:拒绝功能阉割,用透明成本验证你的业务闭环
市面上不少反检测浏览器在宣传时主打低价,但在实际使用中却将 Local API、窗口同步、RPA 或团队席位拆分到高昂的企业版中按项收费。
在 NexBrowser 的定价体系中,我们坚持功能不分档——无论是多账号隔离、窗口同步、RPA 编排,还是免费的 Local API 与 MCP 接入,在免费档中均全功能开放(无需信用卡,额度不过期,具体窗口与成员额度以活动页当次口径为准)。当你的账号规模扩大需要升级时,付费仅用于购买新增的窗口与成员容量。
如果你正在寻找一款既能扛住 2026 年严苛设备指纹审查,又能顺畅衔接团队与自动化流转的反检测浏览器,不妨前往客户端下载页获取 Windows 10/11(64 位)安装包,或是打开官方对比中心查看与主流工具的详细参数比对,用真实业务环境跑通你的安全增长闭环。


评论(0)