 NexBrowser指纹浏览器-官方博客Blog
先说结论
只用浏览器打开网页、管理账号、跑自动化脚本,HTTP 代理和 SOCKS5 代理都能把出口 IP 换掉。配置正确时,两者在网站眼里的效果基本相同。
两者真正不同的地方在网页以外,主要有三点:
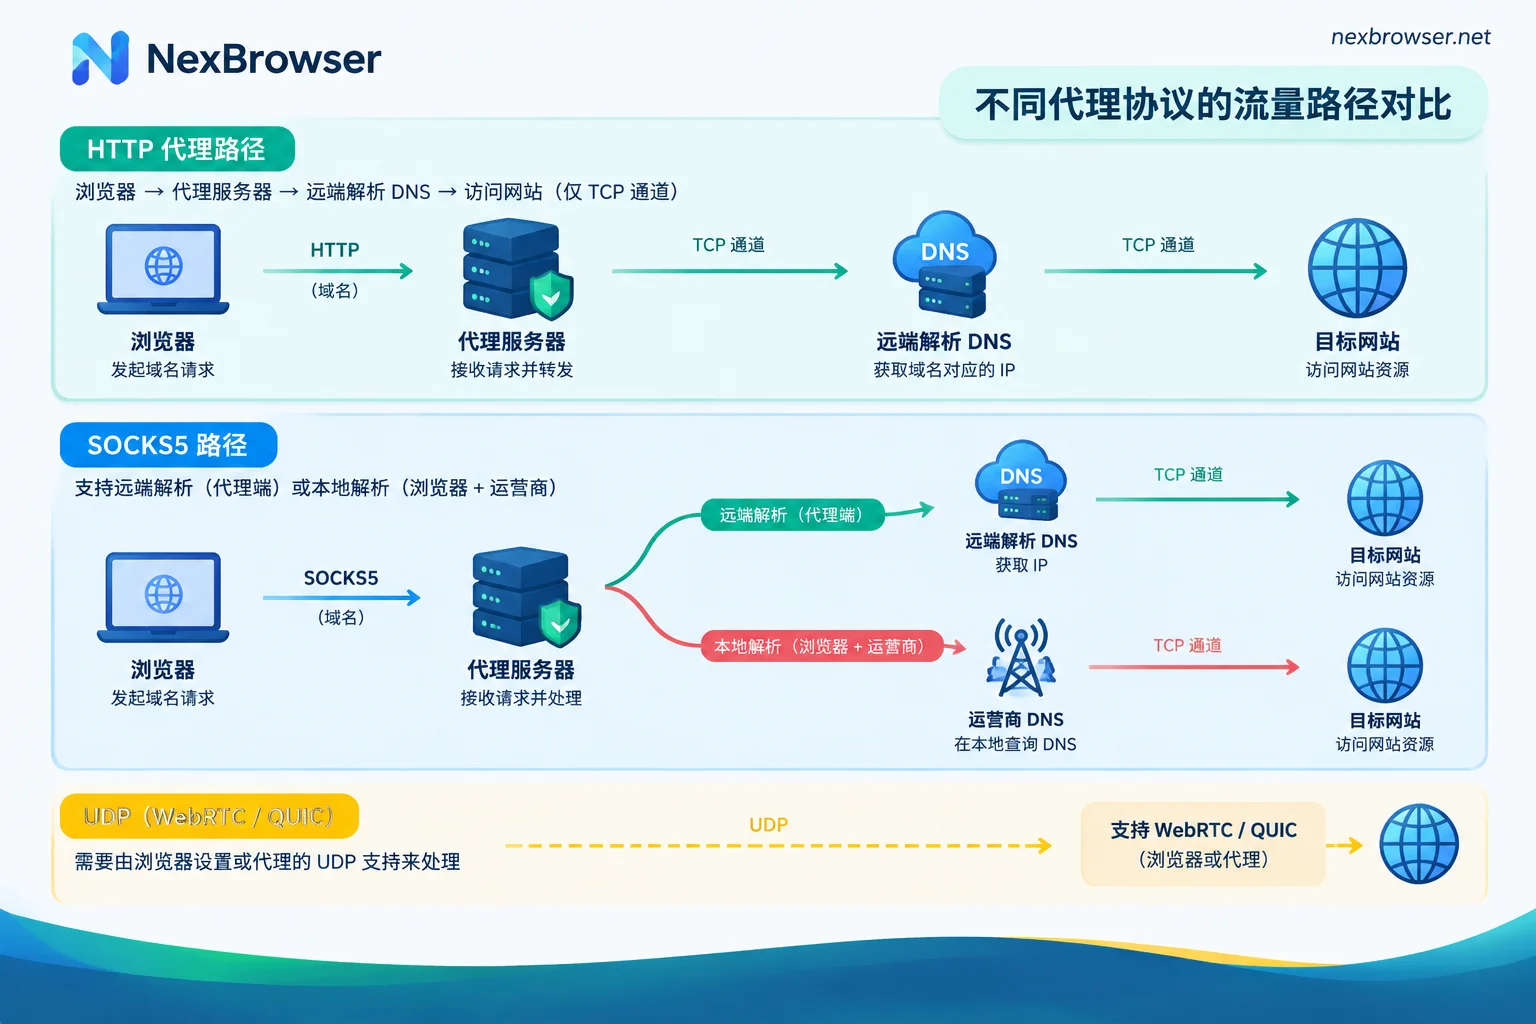
- DNS 由谁解析:HTTP 代理通常把域名交给代理服务器解析。SOCKS5 如果没有开启远端解析,浏览器可能仍在本地查询 DNS。
- UDP 流量:SOCKS5 协议规范支持 UDP 转发,普通 HTTP 代理只能走 TCP。WebRTC 和 HTTP/3(QUIC)用的正是 UDP。
- 建立连接的开销:HTTP CONNECT 通常 1 个往返就能建好隧道。带账号密码认证的 SOCKS5 一般需要 2 到 3 个往返。
所以,选哪种协议往往不是最关键的一步。更重要的是绑定之后确认三件事:出口 IP 对不对,DNS 有没有走本地,WebRTC 有没有暴露真实 IP。
两种代理的工作方式
| HTTP / HTTPS 代理 | SOCKS5 代理 | |
|---|---|---|
| 工作层级 | 应用层(OSI 第 7 层) | 会话层(OSI 第 5 层) |
| 对流量的处理 | 能识别 HTTP 请求;访问 HTTPS 网站时,通常用 CONNECT 方法建一条透明的 TCP 隧道 | 不解析数据内容,只负责转发 |
| 支持的传输协议 | TCP | 规范上支持 TCP 和 UDP |
| 建立连接 | 通常 1 个往返 | 认证方式协商、账号鉴权、发起连接,通常 2 到 3 个往返 |
| DNS 解析 | 默认把域名发给代理,在远端解析 | 协议支持远端解析,但要看客户端是否启用 |
HTTP 代理是专门为网页流量设计的。SOCKS5 更像一条通用管道,什么数据都能转发,但它不关心传的是什么。
三个会影响结果的差别
1. DNS 在哪里解析
这是两者最容易出问题的地方。
使用 HTTP 代理时,浏览器把完整域名交给代理,由代理服务器在远端完成 DNS 查询。本地网络看不到这次查询。
SOCKS5 有两种工作方式:
- 本地解析:浏览器先在本地把域名解析成 IP,再交给代理。
- 远端解析:浏览器把域名直接交给代理去解析。在一些工具里写作
socks5h。
如果走的是本地解析,DNS 查询会通过本地 UDP 53 端口发给运营商。结果可能是出口 IP 在美国,DNS 服务器却在国内。部分网站会检测这种不一致,并据此触发风控。
不同软件对 SOCKS5 默认用哪种解析方式,做法不一定相同。不要靠猜,绑定之后用 DNS 泄漏检测页面实际查一遍。
2. UDP、WebRTC 和 HTTP/3
现代浏览器里,WebRTC 和 HTTP/3(QUIC)都基于 UDP 通信。普通 HTTP 代理只能处理 TCP,转发不了这类流量。
如果浏览器本身没有限制 WebRTC,比如没有替换公网 IP,也没有禁用公网 STUN 候选,WebRTC 就可能绕过代理直接连接外部,暴露你的真实 IP。
这里有两点要注意:
- SOCKS5 规范支持 UDP,不等于你用的代理服务商一定开放了 UDP,也不等于浏览器一定会把 UDP 交给它转发。
- 在多账号浏览器里,WebRTC 是否泄漏,主要取决于环境的 WebRTC 设置,而不只是代理协议。用 HTTP 代理时,这项设置必须处理好。用 SOCKS5 时同样要检查。
3. 建立连接的速度
HTTP CONNECT 建隧道通常只需要 1 个往返。带认证的 SOCKS5 需要先协商认证方式、再验证账号密码、最后发起连接,通常要 2 到 3 个往返。
只有在频繁新建连接时,这个差别才明显,例如脚本短时间内打开大量新页面。日常手动操作中,浏览器会复用已有连接,基本感觉不到区别。代理线路本身的质量和距离,对速度的影响通常更大。
不同情况下怎么选
- 服务商只提供一种协议:直接用那一种,然后按下一节逐项检查。协议本身不是瓶颈。
- 只做网页账号管理,希望少踩 DNS 的坑:HTTP/HTTPS 代理默认就在远端解析 DNS,配置更省心。WebRTC 仍需交给环境设置处理。
- 环境里还有网页以外的流量,或者需要代理转发 UDP:选 SOCKS5,并向服务商确认是否支持 UDP,同时确认远端 DNS 解析已经生效。
- 自动化脚本高频新建连接:HTTP 代理的建连开销略低。但更值得先排查的是代理的并发上限和线路稳定性。
- 使用会轮换 IP 的代理:协议不是重点,关键是会话期间出口 IP 不能中途变化。可以参考动态旋转代理怎么接入。
绑定后怎么确认已经生效
不管选哪种协议,在环境里按这个顺序检查一遍:
- 检测代理连通性和出口 IP:确认代理能连通,出口 IP 的国家和城市符合预期。
- 打开环境,访问 IP 查询页面:确认浏览器里看到的 IP,和上一步检测到的出口 IP 一致。
- 做 DNS 泄漏检测:结果里的 DNS 服务器应该和出口 IP 在同一地区。如果出现本地运营商的 DNS,说明解析还在本地。SOCKS5 用户要重点检查是否开启了远端解析。
- 做 WebRTC 检测:页面上不应出现你本机的公网 IP。
- 核对时区和语言:确认它们和出口 IP 的所在地一致。如果不一致,可以参考IP 与时区、语言不匹配的排查方法。
需要更完整的检测项目和工具,可以参考如何检测环境的伪装泄漏。
在 NexBrowser 里怎么做
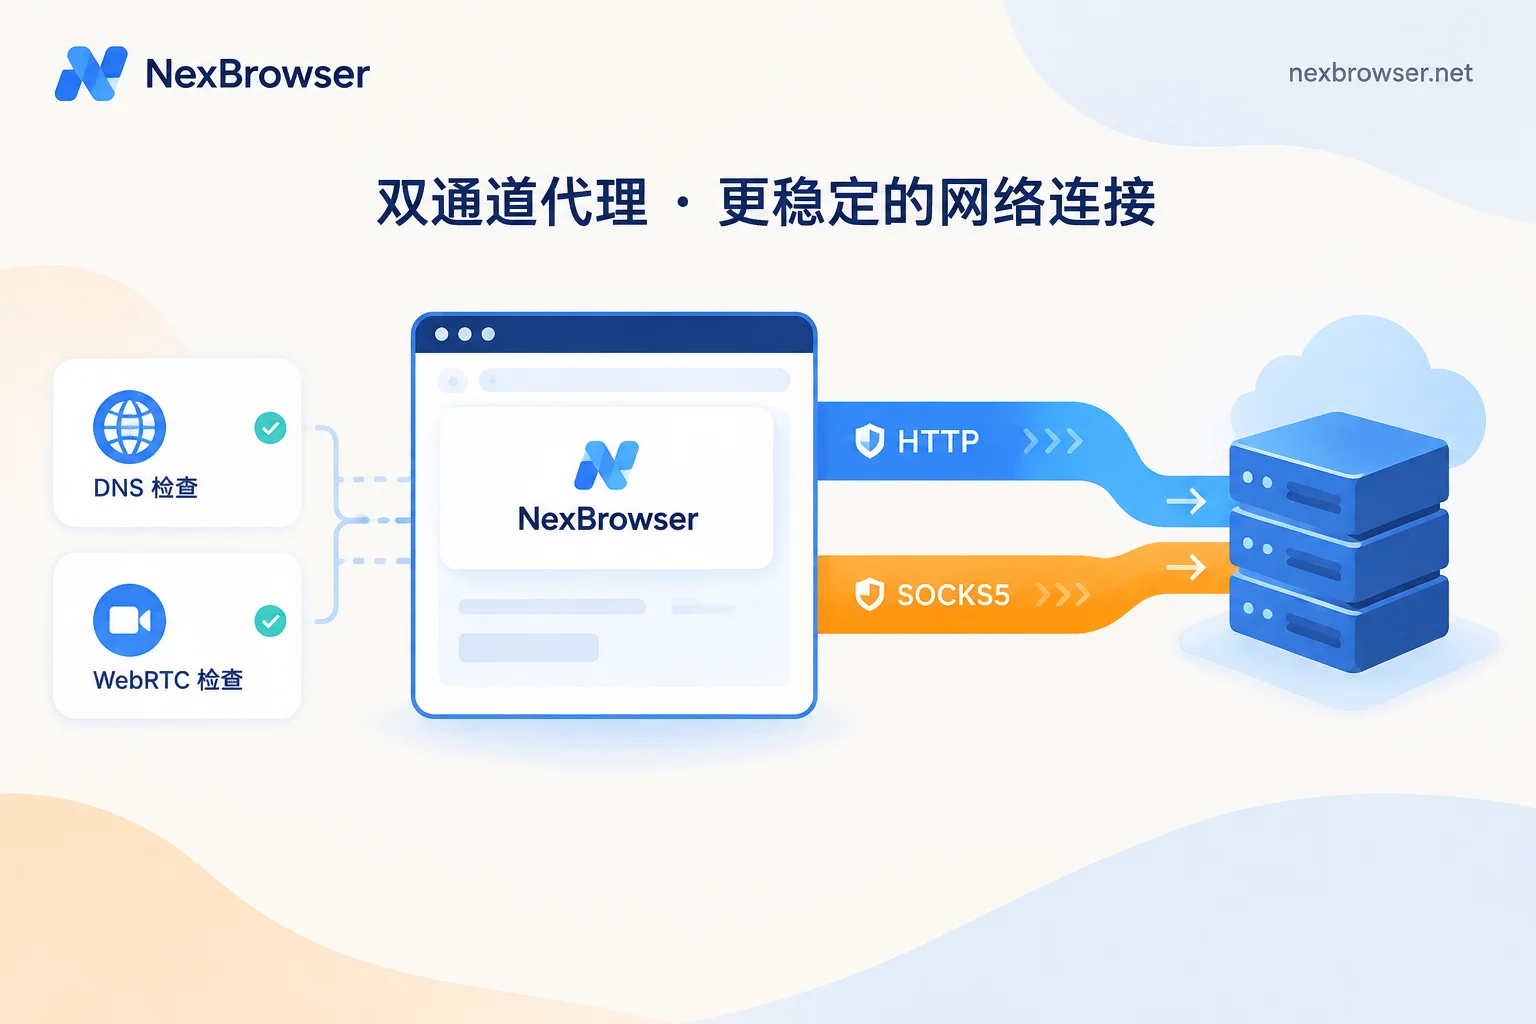
NexBrowser 的每个环境都可以单独绑定代理,支持 HTTP、HTTPS 和 SOCKS5 三种协议。代理可以批量导入,导入后能一键检测。也可以一键绑定 NexIP 住宅 IP。
建议按上面的顺序操作:先一键检测连通性和出口,再打开环境做 DNS 和 WebRTC 检测,全部通过后再登录账号。逐个环境填代理、检测、对齐指纹的完整步骤,见每个环境单独设置代理。绑定和核对出口的入口在代理与出口核对。
还要说明一点:任何代理协议或环境配置,都只能减少信息泄漏,不能保证账号之间一定不会被关联。正确选择协议并做完检查,能排除最常见的那几类配置问题。


评论(0)