 NexBrowser指纹浏览器-官方博客Blog
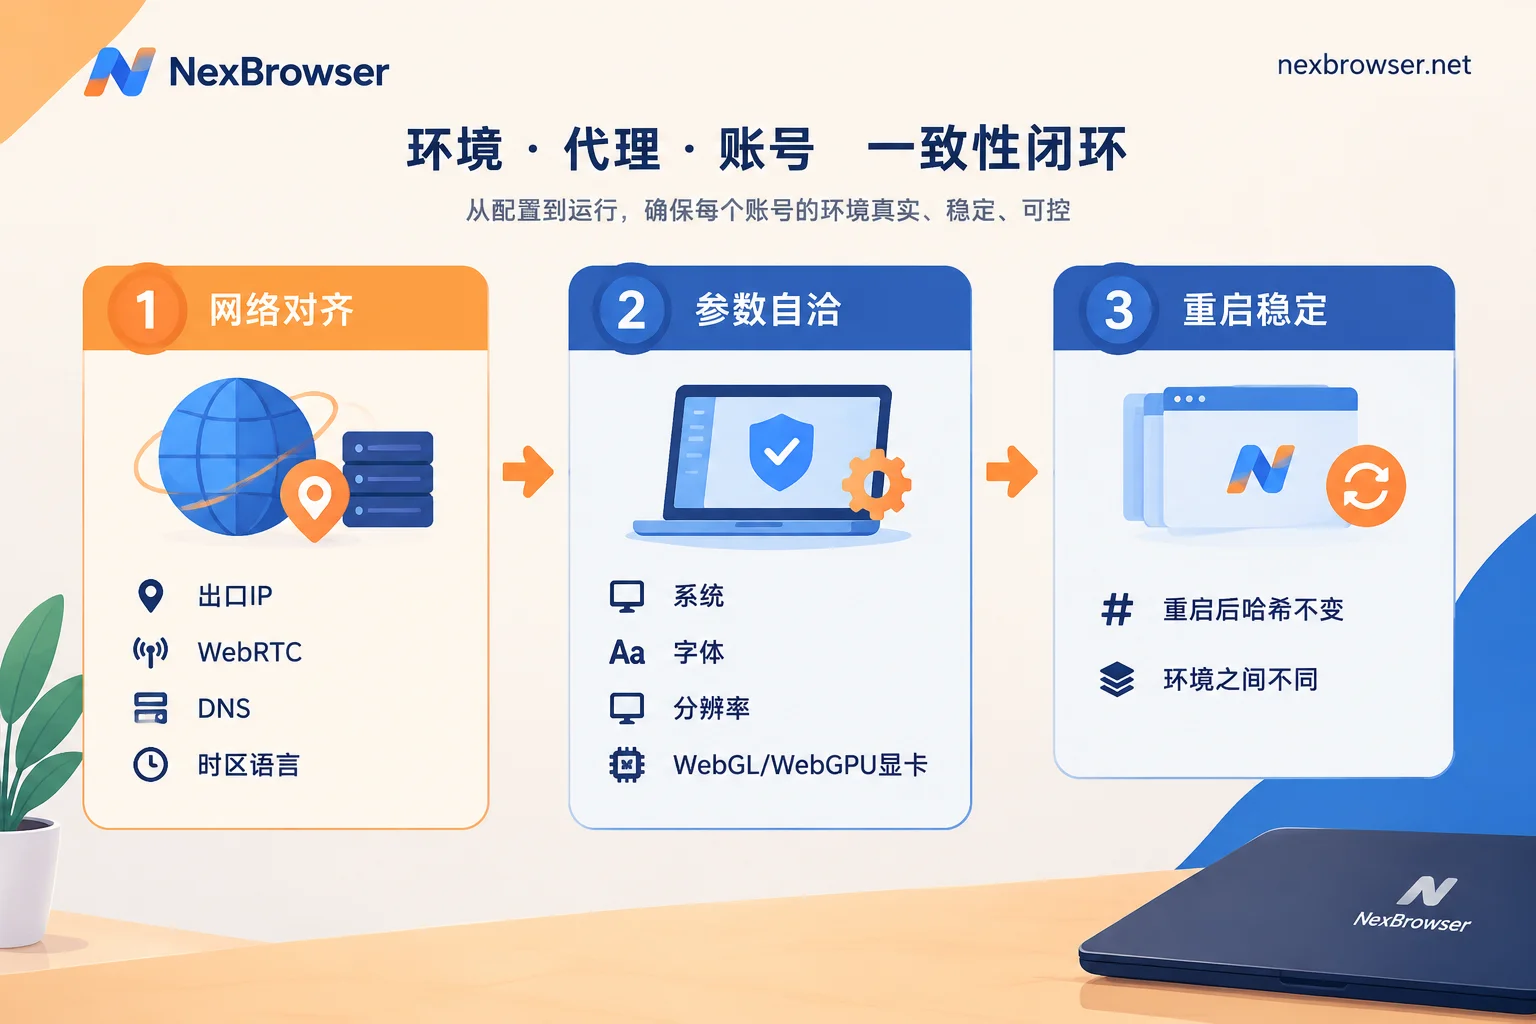
判断指纹浏览器是否有效,重点不是检测站给出的分数,而是下面三件事:
- 网络层是否对齐:出口 IP、WebRTC、DNS、时区和语言是否指向同一个地区。
- 参数是否自洽:环境声明的操作系统、字体、分辨率和显卡,放在一起能不能说得通。
- 重启后是否稳定:同一个环境关闭再打开,指纹是否保持不变;不同环境之间是否能区分开。
这三项都要在你实际使用的环境里测,而且要先绑好代理再测。下面说明为什么要这样查,以及每一步具体看什么。指纹的基本概念,以及多开会不会关联,可以先看基础指南,本文不再展开。
检测思路变了,自查方法也要跟着变
过去常见的对抗方式是随机化或直接加噪:每次打开,Canvas 和 WebGL 的哈希都不一样,看起来就像“换了一台机器”。到了现在,这类做法本身已经成为风险特征。Cloudflare、Fingerprint 这类风控和反爬系统,更关注多个维度之间能否交叉印证,主要会抓三类问题:
- 原型链篡改:如果用 JavaScript 直接覆盖 navigator 等对象的属性,函数和原型链上会留下可以检测到的痕迹。
- 异常噪点:Canvas 输出里的噪声分布和真实设备不一样。
- 渲染结果和声明的硬件不一致:例如声明的是某款显卡,实际渲染特征却不像这款显卡。
WebGPU 带来了新的检测面。检测脚本可以读取着色器编译延迟、计算性能基准和显卡底层架构信息。这些特征比 WebGL 的渲染器字符串更难只靠改写前端属性来伪装。
所以,自查的目标需要调整:不要只追求“指纹看起来独一无二”,而要确认环境前后一致、内外一致。
测试前:先把环境搭成实际使用的样子
不要用平时的主力浏览器去跑检测站,也不要在还没绑代理的环境里测网络项,那样得到的结果对实际使用没有参考价值。
在 NexBrowser 里,每个环境都有独立的 Cookie、缓存、本地存储和代理,指纹参数也按环境单独配置。建议按下面的顺序操作:
- 新建或选中要检查的环境,确认指纹参数中的系统、语言和分辨率符合你的实际需要。
- 给这个环境绑定代理。代理支持 HTTP、HTTPS、SOCKS5 批量导入,也可以直接绑定住宅 IP。绑定后先用一键检测确认代理能连通,并记下出口地区。具体做法见绑代理与核对出口。
- 启动环境,在环境窗口内依次打开检测站。
建议顺手记录以下信息:环境名称、出口 IP 和地区、时区、语言、Canvas 和 WebGL 哈希,以及 CreepJS 给出的指纹 ID。后面判断稳定性时要用到这些记录。
第一关:网络层对齐(Pixelscan / BrowserScan)
Pixelscan 和 BrowserScan 适合做快速综合检查。重点看以下几项:
- WebRTC:页面显示的 IP 应该和代理出口一致。如果出现本机真实的公网 IP,说明存在泄漏,这个环境不应该投入使用。
- DNS:DNS 服务器所在地区应该和出口大致对应。出口在美国、DNS 却在国内,是很典型的矛盾。
- 时区和语言:系统时区、浏览器语言和 IP 所在地区应该互相吻合。
- 地理位置:如果站点请求定位权限,返回的位置不应该和 IP 相差太远。
遇到问题时,先从源头处理:换出口前,先把时区和语言改成跟随代理地区;WebRTC 泄漏要回到环境的 WebRTC 设置里处理。不建议在环境里叠加改写类插件来遮盖问题,这类插件正是原型链检测最容易识别的对象。
第二关:参数自洽(CreepJS 为主)
CreepJS 是一个开源的深度测试页,代码托管在 GitHub。它的核心是“说谎检测”(Lies)和原型链完整性检查。阅读结果时注意两点:
- 看 Lies 部分有没有条目。有条目说明某些属性或 API 行为被改写过,并且留下了痕迹。记下是哪几项,回到环境配置里找对应参数。
- 不必追求全部满分。CreepJS 本身就是按严苛的压力测试来设计的,普通真实浏览器也不一定全绿。重点关注明确的矛盾,而不是总分。
再结合 Pixelscan 的结果,人工核对下面几组关系:
- 声明的是 Windows,字体列表里却出现只有 macOS 才有的字体。
- 屏幕分辨率和可用区域的比例不合常理。
- WebGL 显示的显卡和声明的平台对不上,例如 Windows 环境里出现 Apple GPU。
- 如果检测页能读取到 WebGPU 适配器信息,看它和 WebGL 显卡是否属于同一类硬件。
第三关:稳定性与隔离
这一步最容易漏掉,但对多账号运营影响最大。
- 同一环境重启两三次,对比前面记录的哈希和指纹 ID。如果每次都不一样,说明参数在随机化。这样不仅更容易被识别,还可能让平台认为设备频繁变化,导致会话被重置。
- 不同环境之间要能区分。随机挑两个环境对比,它们的哈希不应该相同。从模板批量复制出来的环境尤其要抽查。模板怎么固定基线、同时让指纹保持独立,可以参考浏览器环境怎么存成模板批量复制。
结果怎么用,什么时候需要重测
三关都通过,只能说明排除了公开检测站能发现的泄漏和矛盾。各平台的风控规则大多闭源,而且会动态更新,检测站无法完整模拟。因此,任何配置都不能保证账号不被关联或限制。检测的意义在于:在投入业务之前,先把明显的问题修掉。
以下几种情况建议重测:
- 更换代理或出口地区之后;
- 修改指纹参数之后;
- 客户端或浏览器内核更新之后;
- 用模板复制出一批新环境之后,至少抽查几个。
如果你刚装好客户端、第一个环境还没跑通,可以先按下载安装到第一个环境跑通完成基础配置,再回来做这三关检查。
最后提醒一点:以上方法只适用于隔离和管理你自己合法拥有的账号。平台明确禁止的行为,不应该借助环境配置去绕开。


评论(0)