Puppeteer 挂 stealth 插件仍被识别,根因在 CDP 通信层而非页面 JS;本文给出接管式集成的5项可自验证核对与能力边界。
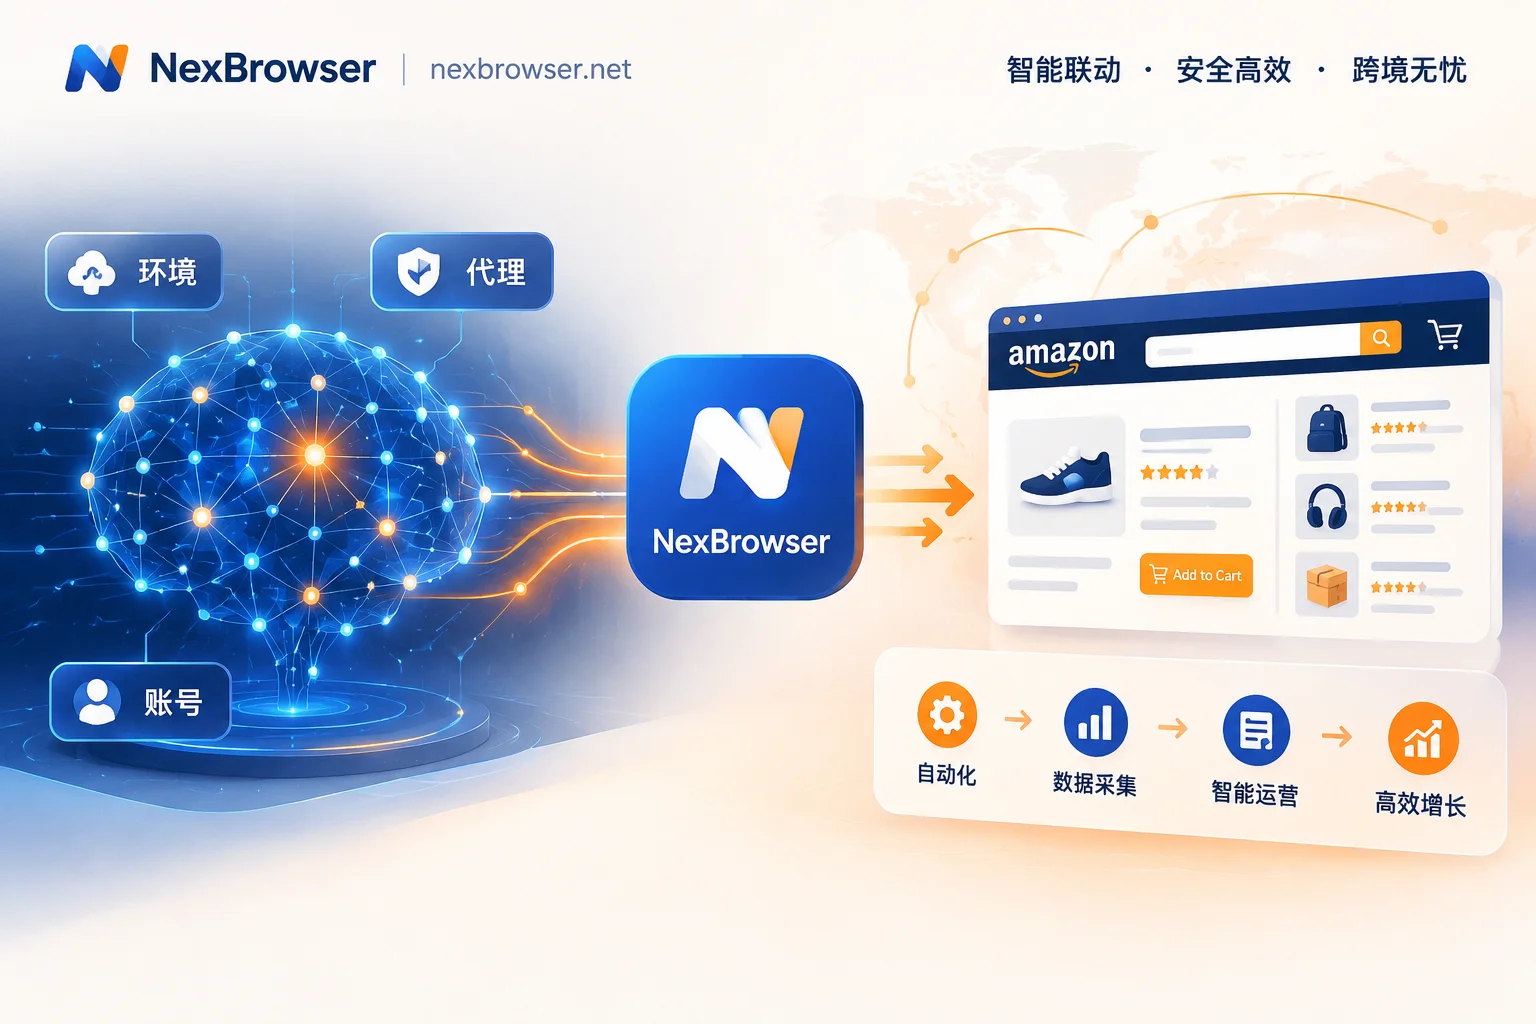
很多团队以为 RPA 就是直接驱动浏览器,其实在指纹浏览器的场景里,正确顺序是“先启动环境、再让脚本接管”,边界就一句话:环境管身份,RPA 只动动作。2026 年以来,指纹浏览器客户端普遍把无代码 RPA 与 AI Agent 做进产品,同时 Local API 固化了“先启动环境、再交调试端口”的接管流程。先给结论:RPA机器人与指纹浏览器协同工作...
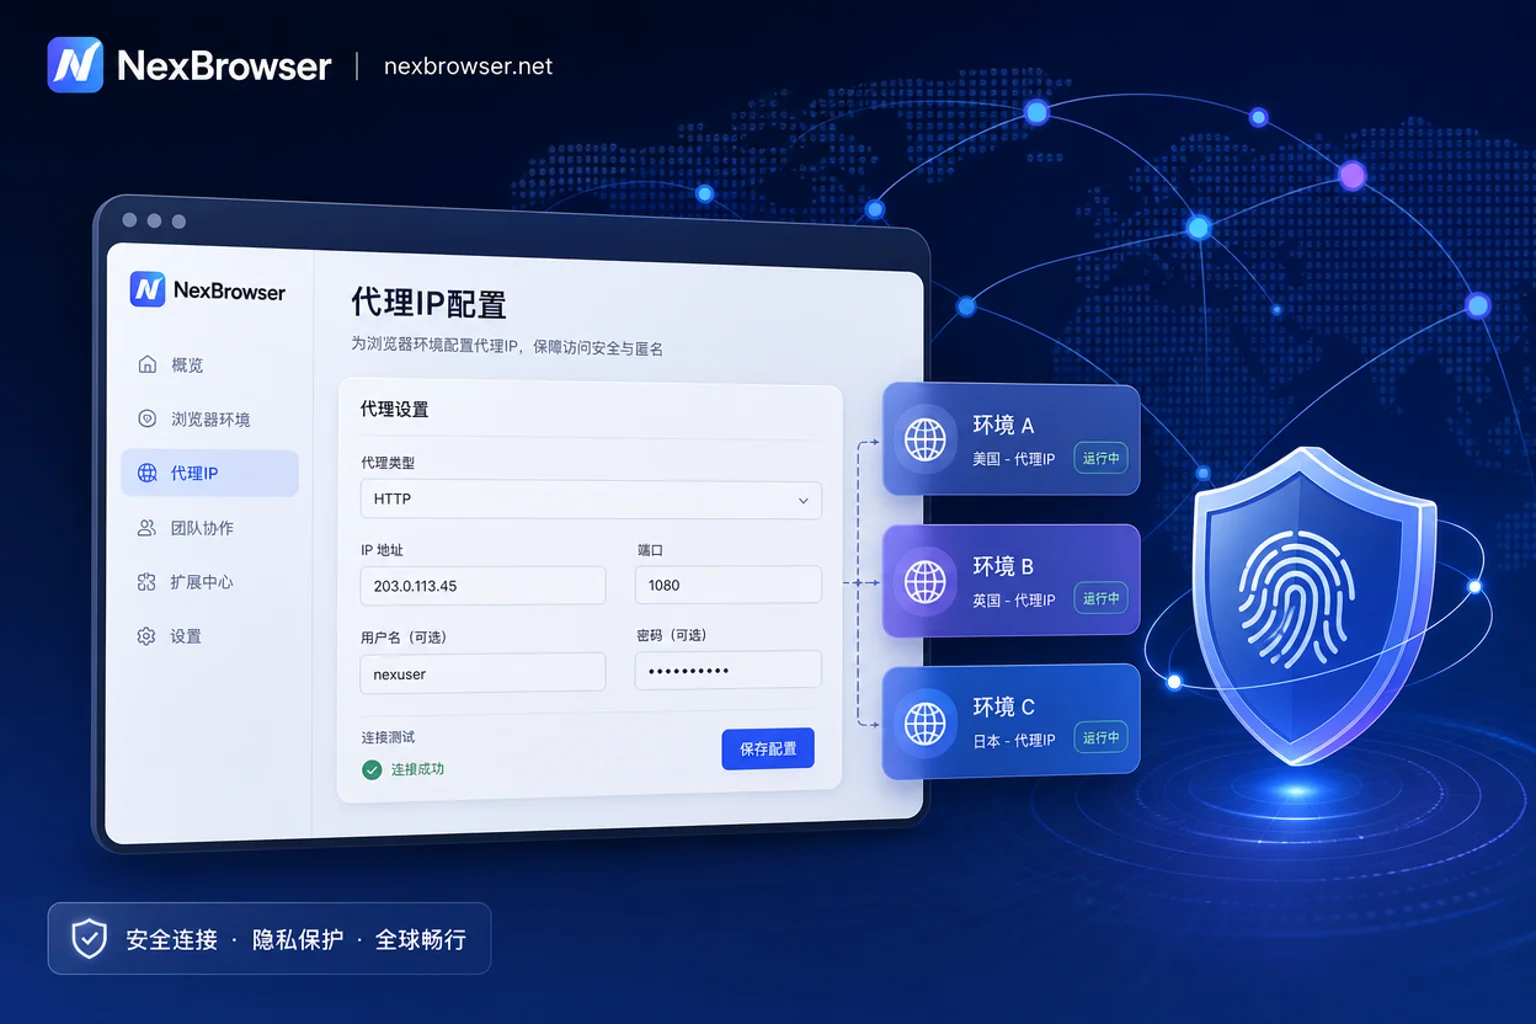
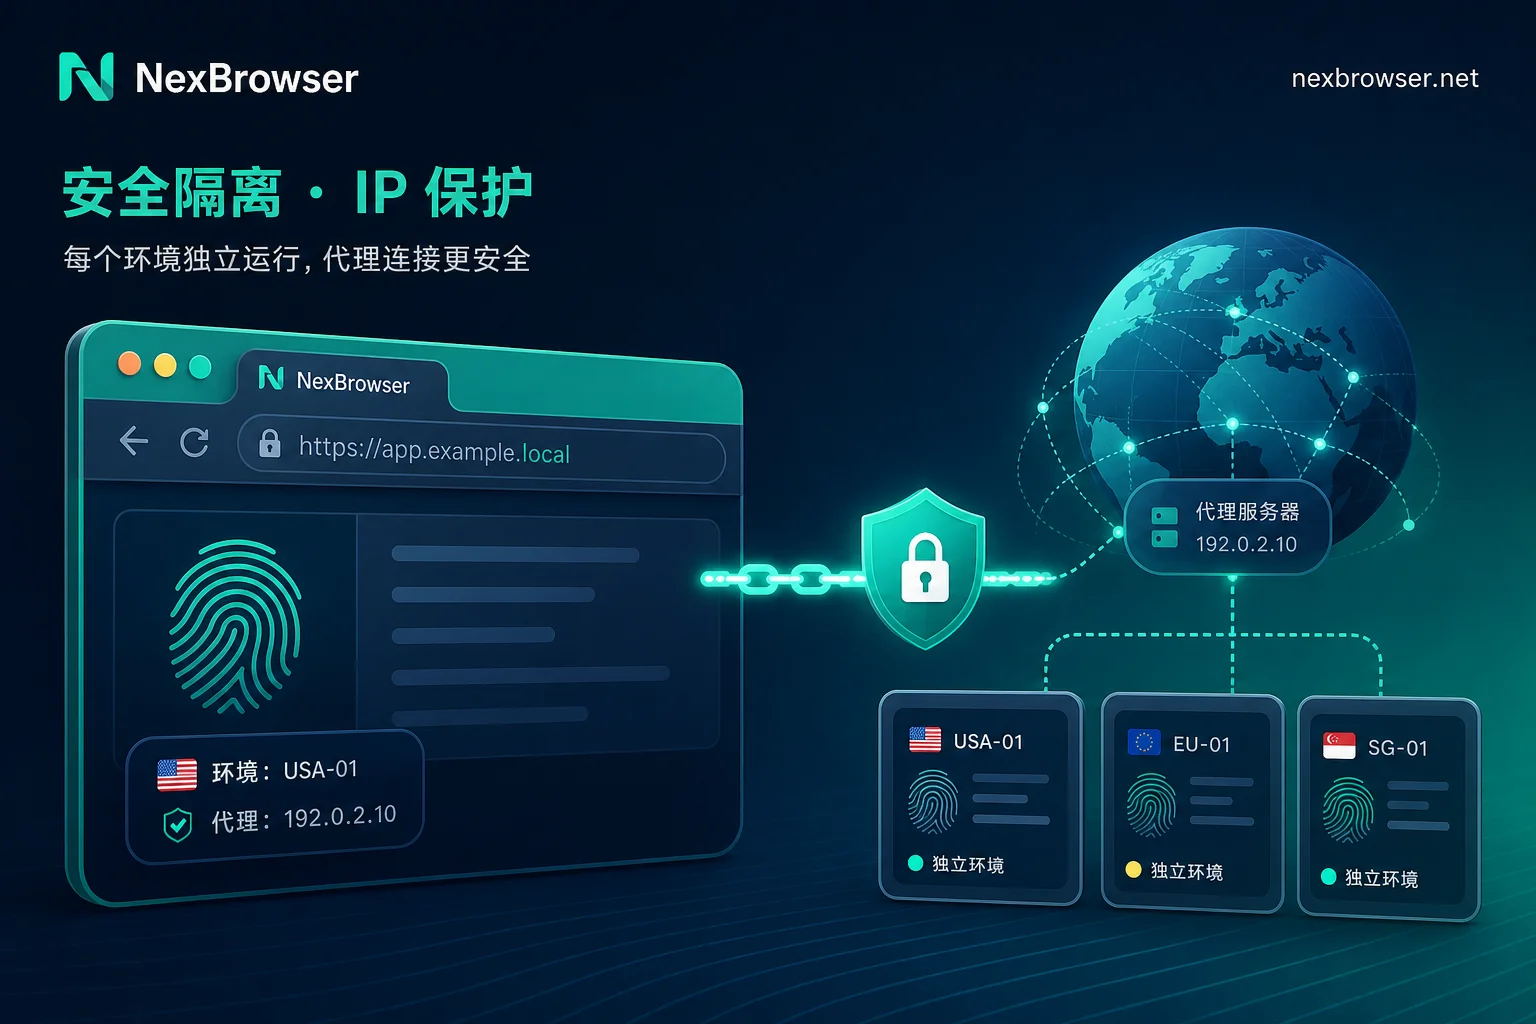
配置代理IP绑定浏览器,第一步是选定代理来源并明确类型,然后填写协议与认证,将代理绑定到单个环境而非全局,最后通过出口查询与请求头检查交叉核对。整个流程可归纳为五步,每一步都有可执行的验收标准,确保环境真正使用指定出口。先给答案:代理IP绑定浏览器的5个步骤与验收标准选定代理来源:确定使用软件内直购还是自购代理,验收标准为明确该来源解决的问题。确定代理...
一个反复出现的场景:参数全绿、掩码已开,站点仍在持续质询运营团队最常遇到的一个困惑是:打开指纹检测页面,WebGL、Canvas、时区、字体、音频指纹等参数全部显示与本地环境一致,指纹掩码功能也处于开启状态,但访问目标站点时,仍然反复弹出人机验证,甚至直接显示访问被拦截。这个场景在 2026 年 7 月之后越来越常见。原因不是某个指纹参数配置错了,而是...
一个常见场景:检测页 WebRTC 显示 .local,出口 IP 却对不上运营人员打开环境检测页,看到 WebRTC 一栏显示 xxx.local 或「未泄漏」,心里却还是不踏实:真实出口 IP 到底会不会被读到?如果 WebRTC 真的安全,为什么有些环境里,检测页显示的地址和 HTTP 请求的出口 IP 对不上?这个疑问背后,其实是 W3C 在 ...
0 条留言
 NexBrowser指纹浏览器-官方博客Blog